
区块链原理 / 系统课时
三类共识分别依赖哪些安全假设
三类共识分别依赖哪些安全假设
判断共识协议是否安全,不能只比较吞吐量和确认速度。PoW 依赖攻击者难以控制多数有效算力,PoS 依赖权益分布与投票约束,经典 BFT 则依赖故障副本数量不超过容错阈值。理解这些前提,才能判断一次攻击会造成链重组、最终性停滞,还是冲突提交。
学习目标
- 识别 PoW、PoS 和经典 BFT 各自依赖的安全假设。
- 根据算力比例、质押权益和副本数量计算典型安全阈值。
- 区分安全性失效与活性失效,判断三类协议的适用边界。
PoW 依赖诚实算力与网络传播
PoW 使用计算工作量决定链选择权。以采用累计工作量规则的 Nakamoto 共识为例,攻击者即使控制大量网络节点,也不能仅凭节点数量生成更多有效工作量。
典型安全分析通常假设攻击者控制的有效算力低于诚实矿工,并且网络消息能够在合理时间内传播。诚实算力占优是概率安全的重要前提,而不是某笔交易绝对不会回滚的保证。
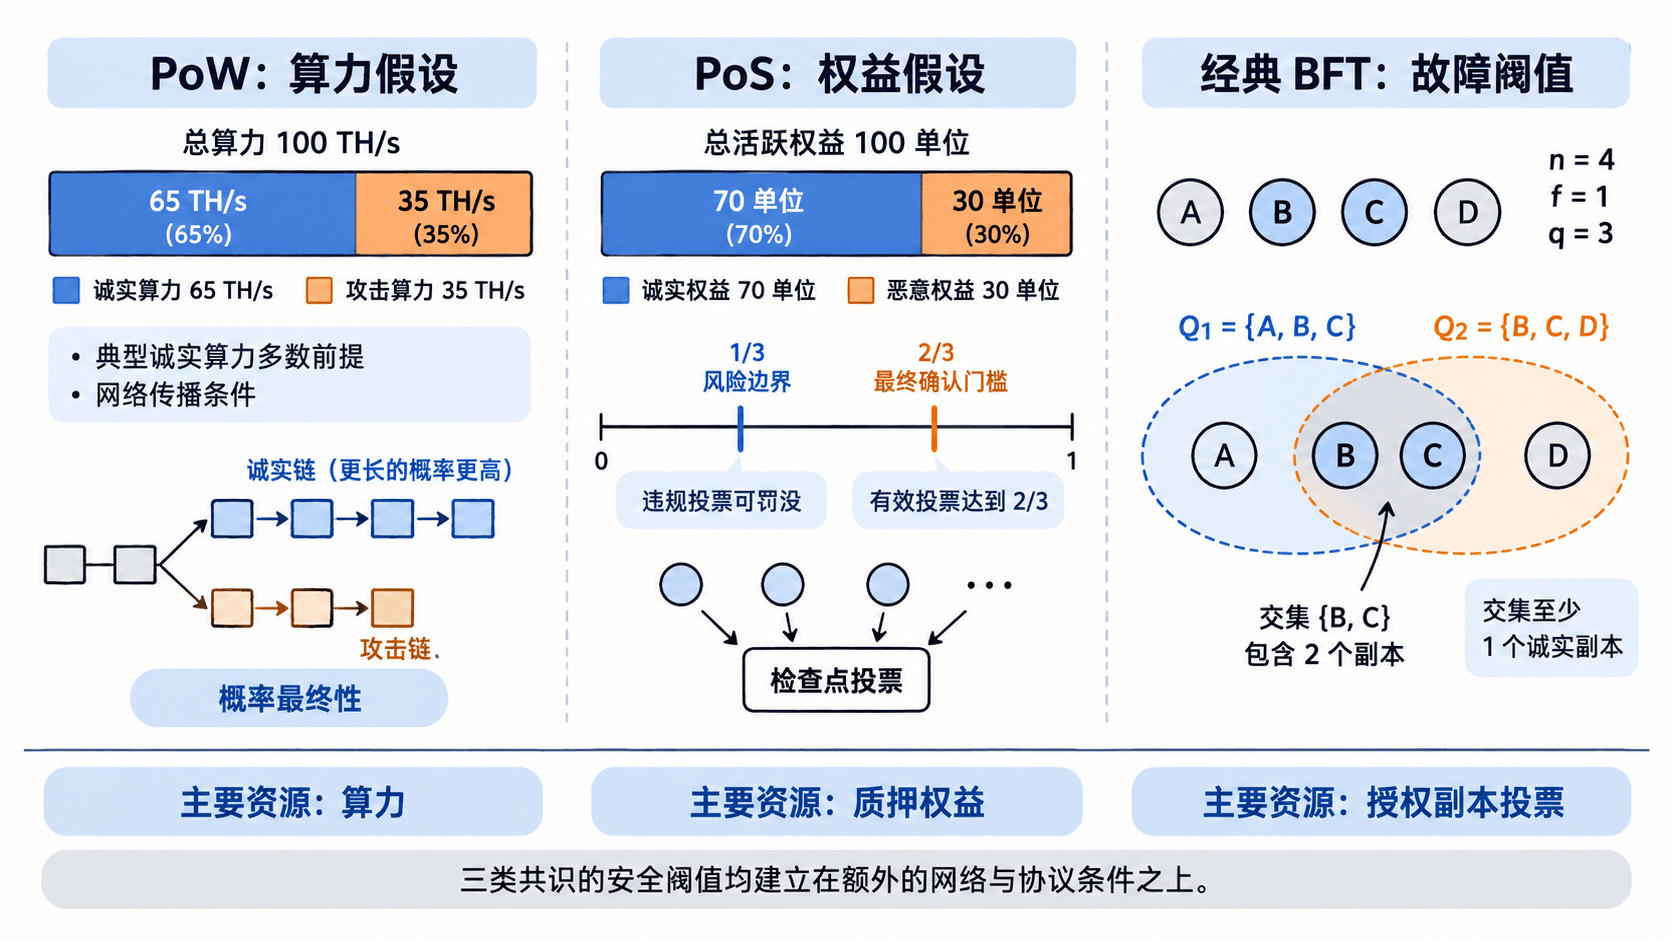
假设全网有效算力为 100 TH/s:
| 参与者 | 算力 | 占比 |
|---|---|---|
| 诚实矿工 | 65 TH/s | 65% |
| 攻击者 | 35 TH/s | 35% |
在这一简化模型中,攻击者算力低于 50%,诚实链通常更有机会持续积累工作量。但攻击者仍可能在短时间内形成竞争分支,因此交易确认深度增加意味着重组概率下降,而不是风险变为零。
如果攻击者有效控制超过一半算力,便可能持续构建累计工作量更高的替代分支,实施交易重组或双花。算力优势本身不能让攻击者绕过其他节点对区块和交易有效性的检查,也不能直接盗取任意账户资金。
另外,即使诚实算力占优,长时间网络分区、严重传播延迟或攻击者针对通信链路实施干扰,也可能增加临时分叉和重组风险。因此,检查 PoW 安全性至少要同时关注算力集中度、传播延迟与交易确认深度。
PoS 依赖权益阈值与可追责投票
PoS 并不存在适用于所有协议的统一安全阈值。不同 PoS 系统采用不同的分叉选择和最终确认规则。这里以以太坊 Casper FFG 的权益加权最终性机制为例。
Casper FFG 要求获得至少三分之二总活跃质押权重的有效证明投票,才能形成相应的检查点合理化条件;检查点最终确认还需要满足协议规定的连续检查点投票关系。
假设总活跃质押权重为 100 个单位:
| 权益来源 | 权重 | 占比 |
|---|---|---|
| 诚实验证者 | 70 | 70% |
| 恶意验证者 | 30 | 30% |
如果诚实验证者正常在线并按协议协调投票,70% 的权重足以越过三分之二门槛。攻击者的 30% 权重不能单独阻止诚实多数形成最终确认,也不足以独立达到最终确认门槛。
当超过或达到约三分之一的权益拒绝提供必要投票时,攻击者便可能阻止系统达到最终确认门槛,使活性受到影响。不过,无法完成最终确认并不意味着已经出现两条冲突的最终链。
Casper FFG 的可追责安全性还具有另一层含义:如果出现两个冲突的最终确认检查点,那么至少三分之一的活跃质押权重必须违反可罚没的投票条件。罚没机制提供经济惩罚和可验证证据,但并不能物理阻止拥有足够权益的攻击者签署违规消息。
PoS 还必须处理验证者密钥泄露、权益集中和长期历史攻击。对于长期离线后重新同步的节点,以太坊采用弱主观性检查点来限制历史分叉攻击风险。因此,权益比例之外,还需要检查签名密钥安全、罚没执行与可信检查点来源。
经典 BFT 依赖故障上限与法定人数交集
以 PBFT 一类经典拜占庭容错协议为例,在具有身份认证、正确协议实现且最多存在 个拜占庭故障副本的典型配置中,总副本数量采用:
提交阶段使用大小为 的法定人数。拜占庭副本可以拒绝投票、发送冲突消息或针对不同接收者发送不同内容,因此不能简单按照正常节点的多数投票来分析安全性。
取 ,系统有四个副本 A、B、C、D,每个提交证书需要三张不同副本的有效投票。
考虑两个可能的法定人数集合:
- 集合 Q1:A、B、C。
- 集合 Q2:B、C、D。
两个集合的交集为 B、C,共有两个副本。因为系统最多允许一个拜占庭副本,所以交集中至少存在一个诚实副本。
在诚实副本遵守投票锁定、视图切换及相关安全规则的前提下,攻击者不能仅靠让诚实副本看到不同消息,就让两个冲突值都取得合法的提交证书。法定人数交集是安全证明的基础,但不能替代协议的锁定与视图切换规则。
如果四副本系统同时出现两个拜占庭故障,就超出了 的设计上限。此时协议不再提供原有的安全性保证。
经典 BFT 还要区分安全性与活性。对于部分同步模型下的 PBFT,网络最终恢复足够及时的通信是持续推进的条件。即使只有一个故障副本,网络严重分区仍可能导致投票无法收齐,系统停止提交,但正确实现的协议不应因此提交冲突值。
用程序核对三个典型阈值
可以用一个不依赖第三方库的 Python 3 程序,分别检查 PoW 算力比例、Casper FFG 的恶意权益比例,以及四副本 BFT 任意两个法定人数集合的最小交集。
程序只验证数值前提,不模拟网络延迟、历史攻击、签名有效性或完整的共识协议。
from itertools import combinations

attacker_hash = 35
byzantine_stake = 30
n, f = 4, 1
quorum_size = 2 * f + 1

# 枚举全部法定人数集合,计算最坏情况下的交集大小。
quorums = [set(c) for c in combinations(range(n), quorum_size)]
smallest_intersection = min(
    len(a & b) for a in quorums for b in quorums
)

# 这些条件仅检查典型安全分析的数值前提。
print(f"PoW: {attacker_hash}% < 50% = {attacker_hash < 50}")
print(f"PoS-FFG: {byzantine_stake}% < 1/3 = {byzantine_stake / 100 < 1 / 3}")
print(f"BFT: n={n}, f={f}, q={quorum_size}, min_intersection={smallest_intersection}")
print(f"BFT 至少存在诚实交集 = {smallest_intersection > f}")
预期输出:
PoW: 35% < 50% = True
PoS-FFG: 30% < 1/3 = True
BFT: n=4, f=1, q=3, min_intersection=2
BFT 至少存在诚实交集 = True
将 attacker_hash 修改为 55,第一项会变为 False,说明不再满足该诚实算力多数前提。将 byzantine_stake 修改为 40,第二项同样变为 False,说明恶意权益超过所检查的三分之一界限。
对于 BFT,可以修改 n、f 并观察交集,但必须保证采用的参数与目标协议匹配。这个示例使用的是 、法定人数为 的典型配置;任意修改成不符合该关系的数值,不能直接用程序结果证明协议安全。
怎样判断攻击突破了哪条边界
安全性指协议不能让相互冲突的结果同时获得有效的最终提交;活性指系统能够继续推进并完成确认。两者需要分别检查。
| 观察到的现象 | 优先检查 | 可能影响 |
|---|---|---|
| PoW 出现深度重组 | 攻击者有效算力、传播延迟、累计工作量 | 概率确认被推翻 |
| PoS 检查点长期无法最终确认 | 在线投票权重是否达到2/3、投票参与状况 | 最终性活性停滞 |
| PoS 出现冲突最终确认 | 是否存在至少1/3权益可罚没的违规投票证据 | 最终性安全性失效 |
| BFT 始终凑不齐提交票 | 在线副本数量、消息延迟、视图切换 | 活性受阻 |
| BFT 出现冲突提交 | 故障上限、投票证书、锁定规则、实现缺陷 | 安全性失效 |
实际选型时,还应明确谁能够获得或控制安全资源。开放参与、缺少预先授权身份的网络可以研究 PoW 或具备开放验证者准入机制的 PoS,但需要承担相应经济成本、网络攻击和资源集中风险。成员身份固定、能够管理副本密钥的联盟网络,则可以考虑 PBFT 一类许可型 BFT 协议,并按故障上限部署足够的独立副本。
例如,一个需要容忍两台恶意副本的许可网络,按照经典 模型至少部署七个副本,每个提交法定人数需要五票。若实际只有五台服务器,则不能宣称该配置仍可容忍两个拜占庭故障。
最终判断顺序应当是:先确认攻击者能够控制哪种资源,再核对协议的数量阈值和网络模型,最后检查安全性与活性是否分别得到保证。任何单独的百分比或节点数量,都不能代替完整的协议安全条件。