
区块链原理 / 系统课时
双重签名会触发哪些罚没条件
双重签名会触发哪些罚没条件
同一验证者在一次出块机会里签了两份不同区块头,或对互相冲突的检查点关系投票,都可能留下可提交的罚没证据。这里依据以太坊 PoS 共识规则,用具体时隙、epoch 和可运行的判定示例,分清提议双签、双重投票与包围投票。
学习目标
- 判断同一时隙的两份区块提议是否构成可罚没的双签。
- 用检查点的 source、target epoch 识别双重投票和包围投票。
- 说清签名证据通过哪些校验才会触发链上罚没。
同一时隙提议两个区块
以验证者索引 42 为例:它在时隙 slot=3200 分别签署区块头 H1 和 H2,二者的 proposer_index 都是 42,但区块头内容不同。这满足提议者双签的冲突条件;即使其中一份未成为规范链区块,也不妨碍证据成立。
可按三个字段检查:同一 proposer_index、同一 slot、不同 BeaconBlockHeader。还必须验证这两份 SignedBeaconBlockHeader 的 BLS 签名确实属于该验证者。重复传播完全相同的已签名区块头不是双签;不同验证者分别签名也不能构成针对同一验证者的提议双签证据。
检查点投票的两条禁令
以太坊的证明(attestation)包含 source 和 target 检查点,以及 beacon_block_root 等数据。一个验证者签出的两份不同证明数据,可能违反以下任意一条:
- 双重投票(double vote):两份完整
AttestationData不同,但target.epoch相同。例如,验证者 42 对source=7, target=9分别签署指向区块根 X、Y 的证明。判断依据是目标 epoch 相同,不必要求证明的slot相同。 - 包围投票(surround vote):一份投票的检查点区间严格包住另一份。例如 A 为
source=3, target=10,B 为source=5, target=8,满足3 < 5 < 8 < 10。两份签名先后顺序不影响冲突判断。
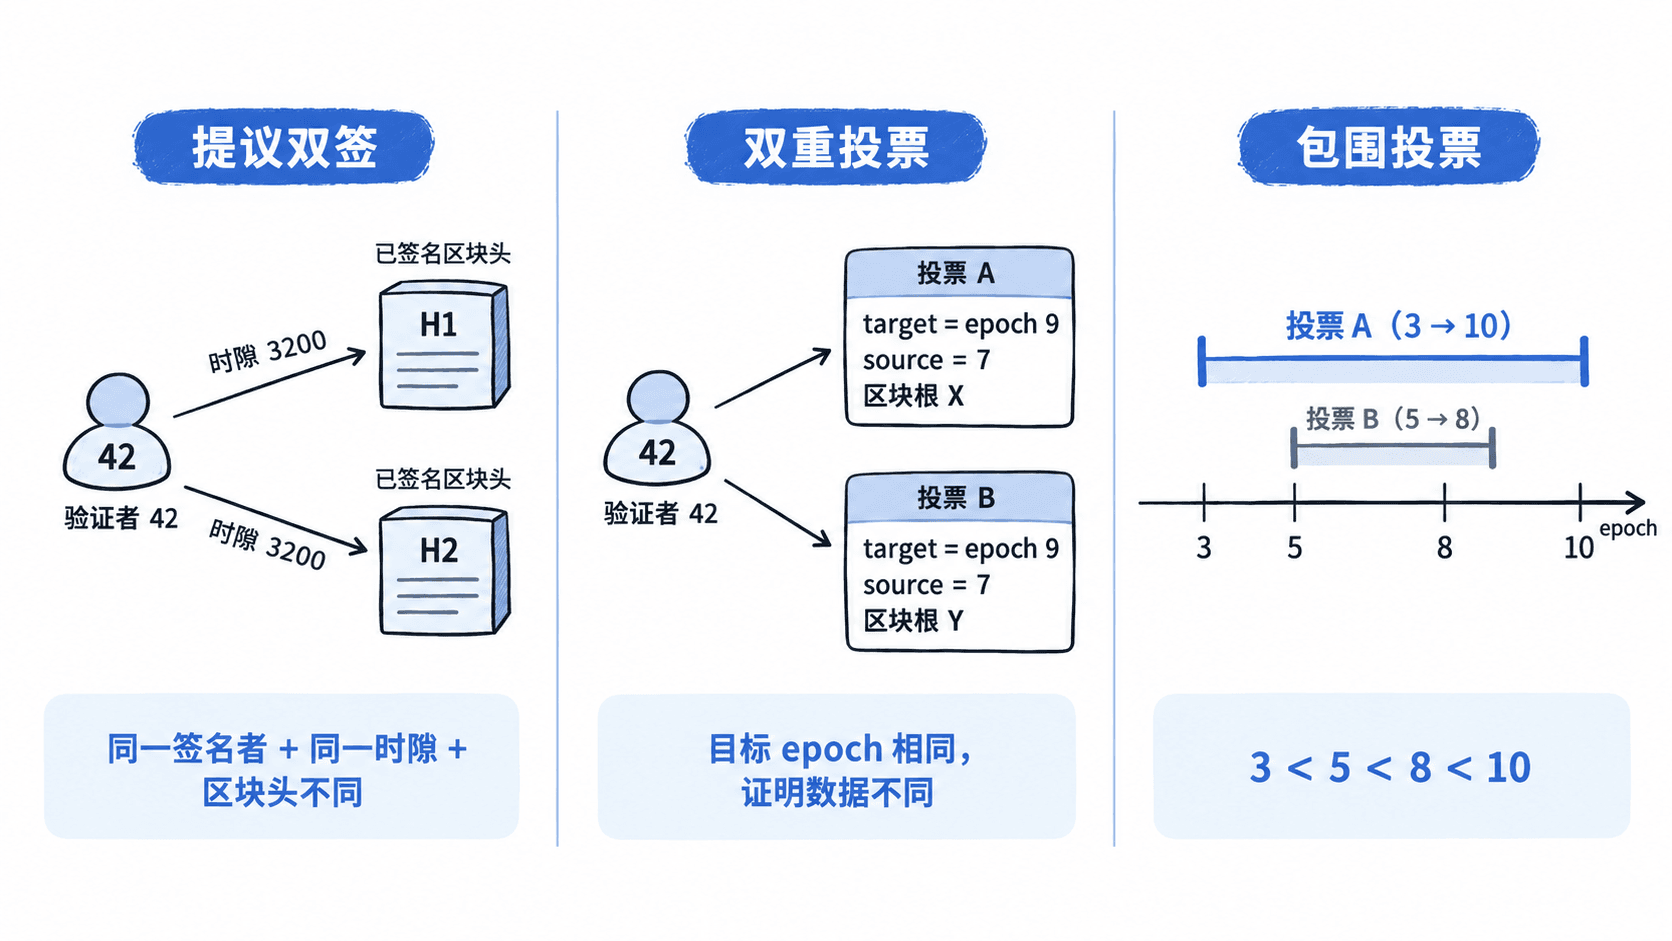
仅仅在分叉后改变链头、漏掉一次投票,或从 source=3,target=7 正常推进到 source=7,target=10,都不满足上述两条投票罚没条件。同一目标 epoch 的两份证明即使区块根相同,只要完整证明数据不同,仍需检查双重投票规则。
用 Python 核对冲突条件
下面的 Python 3 示例将 data_id 当作完整证明数据的简化标识,并用两侧比较覆盖包围关系。它只演示冲突谓词,不会验证真实 BLS 签名或生成链上罚没证据。
from dataclasses import dataclass

@dataclass(frozen=True)
class Vote:
    validator: int
    source: int
    target: int
    data_id: str

def conflicting_votes(a: Vote, b: Vote) -> bool:
    if a.validator != b.validator:
        return False
    # 同一目标epoch但证明数据不同,就是双重投票
    double_vote = a.target == b.target and a.data_id != b.data_id
    # 严格区间包围;交换两份投票后也必须检测
    surround = (a.source < b.source < b.target < a.target
                or b.source < a.source < a.target < b.target)
    return double_vote or surround

def conflicting_proposals(a, b) -> bool:
    return (a["validator"] == b["validator"]
            and a["slot"] == b["slot"]
            and a["header"] != b["header"])

p1 = {"validator": 42, "slot": 3200, "header": "H1"}
p2 = {"validator": 42, "slot": 3200, "header": "H2"}
print("提议双签:", conflicting_proposals(p1, p2))
print("双重投票:", conflicting_votes(Vote(42, 7, 9, "X"), Vote(42, 7, 9, "Y")))
print("包围投票:", conflicting_votes(Vote(42, 3, 10, "A"), Vote(42, 5, 8, "B")))
print("正常推进:", conflicting_votes(Vote(42, 3, 7, "A"), Vote(42, 7, 10, "B")))
预期输出:
提议双签: True
双重投票: True
包围投票: True
正常推进: False
真实客户端应比较完整的 AttestationData,不能把示例里的 data_id 当作链上字段,也不能仅靠此函数判断证据是否可纳入区块。
冲突证据怎样触发罚没
链上的罚没是验证证据并执行状态转换,而非发现两个不同区块就自动扣款。实际处理可依次检查:
- 证据类型:提议者双签提交两份
SignedBeaconBlockHeader,证明冲突提交包含两份IndexedAttestation的AttesterSlashing;提议者使用ProposerSlashing。 - 签名与参与者:验证 BLS 签名及对应签名域;证明罚没还要求两份索引化证明的验证者集合有交集,只处罚同时参与两份冲突证明的可罚没验证者。
- 当前资格:验证者尚未被罚没,且满足
activation_epoch <= current_epoch < withdrawable_epoch。冲突规则成立但签名无效,或已经不具备可罚没资格,不能由此再次执行罚没。 - 区块执行:有效证据被共识区块纳入后,执行罚没、强制退出和余额惩罚;实际损失还受当时协议参数及同期被罚没的质押量影响,不能用一个固定 ETH 数额概括。
可对照以太坊共识规范中的 proposer/attester slashing 处理规则核验这些前置条件。
避免误伤与双签事故
仅观察到两条竞争链,不能直接认定存在可罚没行为。 必须追溯到同一验证者的两份有效签名,并逐项确认时隙或检查点条件。单纯离线、未履行提议职责或某次正常证明后来落在非规范分支,通常属于收益损失或其他共识处理范畴,不等于双签罚没。
运维中尤其要避免同一验证者密钥同时被两个签名实例使用。迁移客户端前先停用旧签名服务,再按照 EIP-3076 罚没保护数据交换规范导出、导入历史提议与投票记录,确认新端保护数据生效后才恢复签名。只备份私钥、不迁移签名历史,会在重启或分叉切换时放大重复签名风险。