
区块链原理 / 系统课时
注入网络分区检查协议活性
注入网络分区检查协议活性
网络分区后区块高度不再增长,不一定意味着共识实现故障。本篇用可运行的四验证者消息模拟器,分别注入延迟、丢包、两两分区和链路恢复,依据高度、轮次与法定票数判断停滞是否符合活性假设。
学习目标
- 配置 220 ms 消息延迟、35% 丢包及 2+2 网络分区。
- 根据高度 H、轮次 R 和可见预提交票数区分超时与提交。
- 解释为什么分区期间允许停滞,以及恢复后应检查什么。
固定法定人数和观察口径
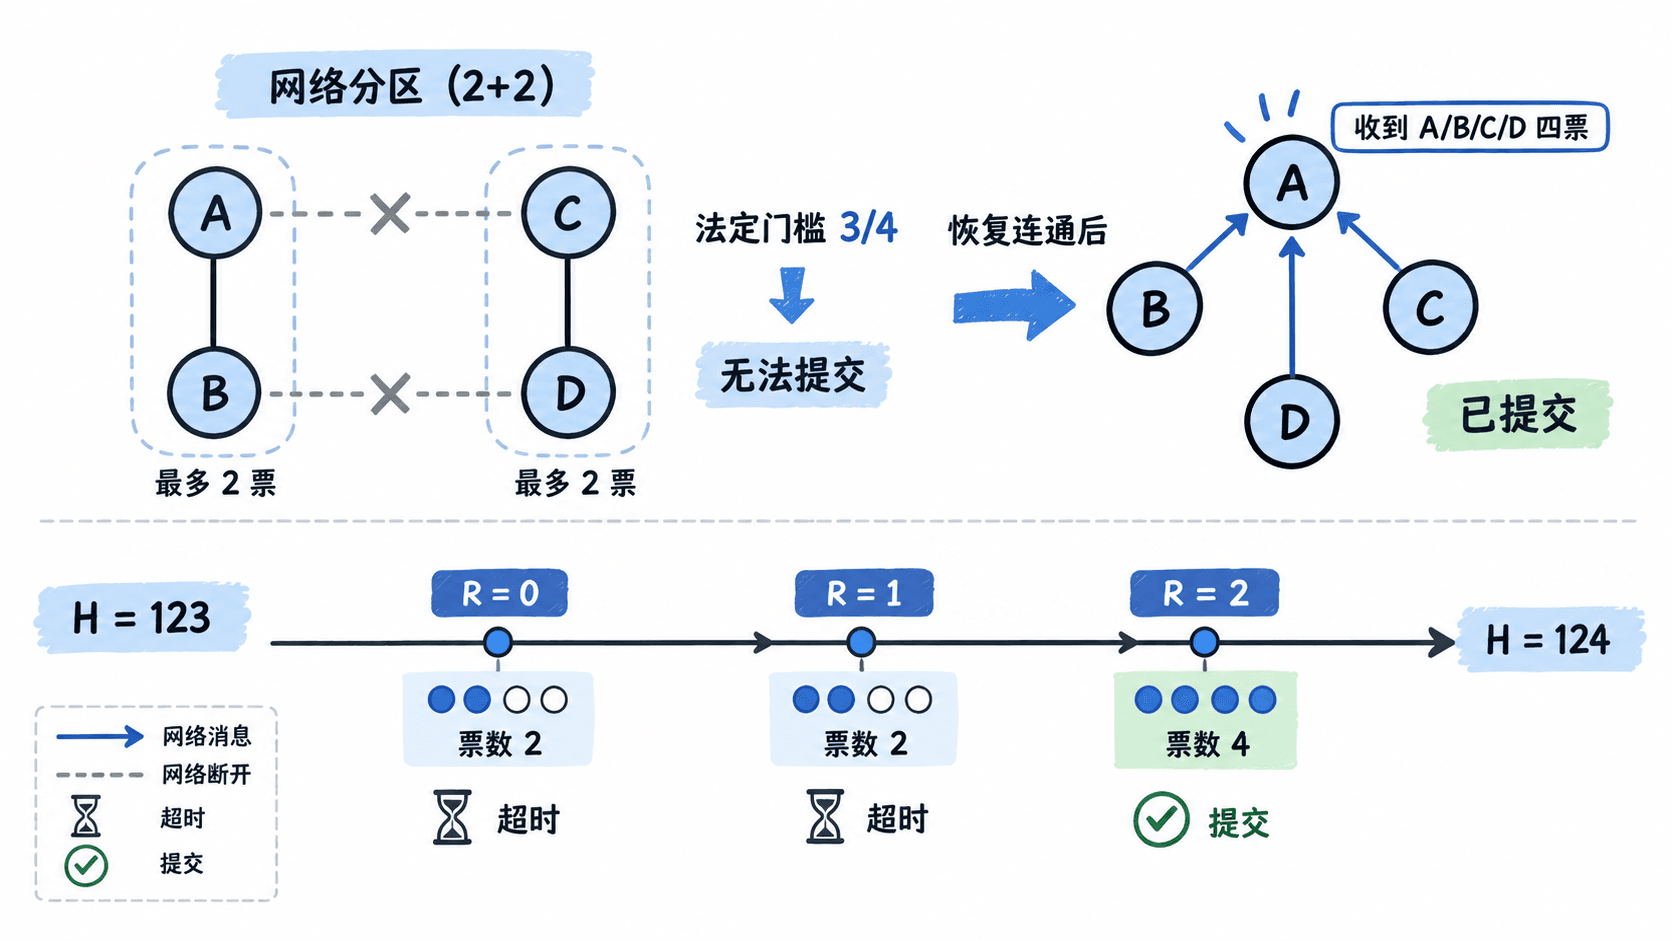
设四个验证者 A、B、C、D 投票权各为 1,无拜占庭行为。参照 Tendermint 风格的提交条件:同一高度、同一轮次、同一区块收到超过总投票权 2/3 的 Precommit,即至少 3 票,观察节点才有提交证据。网络被切为 AB 与 CD 后,任何一侧最多收齐 2 票,因此停滞是预期结果。
本例只观察节点 A,并预设各节点已经为同一合法区块发出预提交票;它省略提议、Prevote、锁定、签名校验和节点间轮次不同步的情况。模拟器的 180 ms 为人为设置的本轮投递截止时间,并非 CometBFT 默认超时。真实协议的状态与超时应对照 CometBFT 共识规范。
配置并运行故障脚本
使用 Python 3 标准库,无需安装依赖。将下面的完整代码保存为 consensus_liveness.py,运行 python3 consensus_liveness.py。SCENARIOS 每项依次指定阶段名称、基础延迟毫秒数、丢包概率、互通节点组及持续轮次数。每条成功送达的消息另加 0~30 ms 抖动,随机种子固定为 7。
import random

NODES = "ABCD"
QUORUM = 3
ROUND_TIMEOUT_MS = 180
rng = random.Random(7)

# 依次注入正常、延迟、丢包、分区、恢复。
SCENARIOS = [
    ("正常", 40, 0.0, ("ABCD",), 1),
    ("延迟", 220, 0.0, ("ABCD",), 1),
    ("丢包", 40, 0.35, ("ABCD",), 2),
    ("分区", 40, 0.0, ("AB", "CD"), 2),
    ("恢复", 40, 0.0, ("ABCD",), 1),
]

def visible_votes(groups, delay_ms, loss_rate):
    # 观察 A 在本轮截止前见到的同一候选块预提交票。
    votes = {"A"}
    for sender in NODES[1:]:
        if not any("A" in group and sender in group for group in groups):
            continue
        if rng.random() < loss_rate:
            continue
        arrival_ms = delay_ms + rng.randint(0, 30)
        if arrival_ms <= ROUND_TIMEOUT_MS:
            votes.add(sender)
    return "".join(sorted(votes))

height, round_no = 120, 0
for name, delay, loss, groups, repeat in SCENARIOS:
    for _ in range(repeat):
        votes = visible_votes(groups, delay, loss)
        committed = len(votes) >= QUORUM
        state = "COMMIT" if committed else "TIMEOUT"
        print(f"{name} H={height} R={round_no} A_votes={votes} {state}")
        if committed:
            height += 1
            round_no = 0
        else:
            round_no += 1
预期输出:
正常 H=120 R=0 A_votes=ABCD COMMIT
延迟 H=121 R=0 A_votes=A TIMEOUT
丢包 H=121 R=1 A_votes=ABD COMMIT
丢包 H=122 R=0 A_votes=ABCD COMMIT
分区 H=123 R=0 A_votes=AB TIMEOUT
分区 H=123 R=1 A_votes=AB TIMEOUT
恢复 H=123 R=2 A_votes=ABCD COMMIT
H 是节点 A 的模拟本地高度;R 是它的模拟轮次;A_votes 列出截止前送达 A 的投票者。达到 3 票就推进高度并将轮次归零,否则保持高度、轮次加一。它不表示其他节点必然同时提交。
对照分区与恢复的时间线
在高度 123,分区期间 A 只能收到自己和 B 的两票,连续两轮均不足 3 票;恢复连通后,下一轮收齐四票并进入高度 124。轮次增加而高度不变是此实验中活性受阻的可检查证据,不应误报为安全性破坏。
用对照实验判断活性边界
- 将“延迟”阶段的 220 改为 100、丢包保持 0。因为最大到达时间为 130 ms,小于 180 ms,A 应收齐 4 票;这能检验停滞是否由超时阈值造成。
- 将“分区”阶段的
("AB", "CD")改为("ABC", "D")。A 所在侧拥有 3 票,在本模型中可提交;孤立的 D 无法独立获得法定人数。实际网络应分别查看两侧节点日志。 - 保持 2+2 分区但增加持续轮数。高度应持续不变,不能因为多等几轮就绕过 3 票门槛;恢复连通后,再核对高度是否增长、提交区块哈希是否一致。
实际 CometBFT 排障要分别记录每个验证者的 (height, round, step)、提议区块标识、预投票与预提交投票权、对等连接及超时设置。分区恢复后仍长期无法推进,应依次检查消息是否重新传播、验证者是否处于不同轮次,以及提议验证或锁定规则是否阻止出具有效票。活性依赖网络最终足够同步且有足够投票权参与;这一简化模拟只能验证预提交票可达性的现象,不能替代完整协议的安全性或活性证明。