
区块链原理 / 系统课时
同步与部分同步假设有何差别
同步与部分同步假设有何差别
同一套区块链共识协议,在网络正常时可能几秒内确认区块,遇到延迟尖峰却会连续超时和更换领导者。要判断这是正常等待还是协议故障,必须先明确网络对消息延迟作出了什么保证,以及超时何时具有可靠意义。
学习目标
- 区分同步、异步和部分同步网络的延迟假设。
- 根据消息往返时间判断超时能说明什么、不能说明什么。
- 解释部分同步协议如何恢复活性,以及安全性为什么不能依赖网络始终及时。
三种网络模型承诺什么
分布式共识需要节点交换提案、投票和确认消息。网络模型描述的是协议可以对这些消息的送达时间作出哪些假设,而不是当前网络测出来的平均延迟。
| 网络模型 | 消息延迟假设 | 超时的意义 | 活性保证条件 |
|---|---|---|---|
| 同步 | 存在协议已知、始终有效的延迟上界 | 可以依据上界判断某次通信是否违反预期 | 在故障数量和网络条件满足协议假设时,可保证规定时间内推进 |
| 异步 | 不存在协议可依赖的有限延迟上界 | 超时只能表达等待过久,不能证明节点失效 | 对允许进程崩溃的纯异步确定性共识,不能保证所有执行都终止 |
| 部分同步 | 网络最终进入延迟有界的稳定阶段 | 稳定前可能误判,稳定后足够长的超时能够支持持续推进 | 稳定阶段到来且参与条件满足后,协议最终恢复进展 |
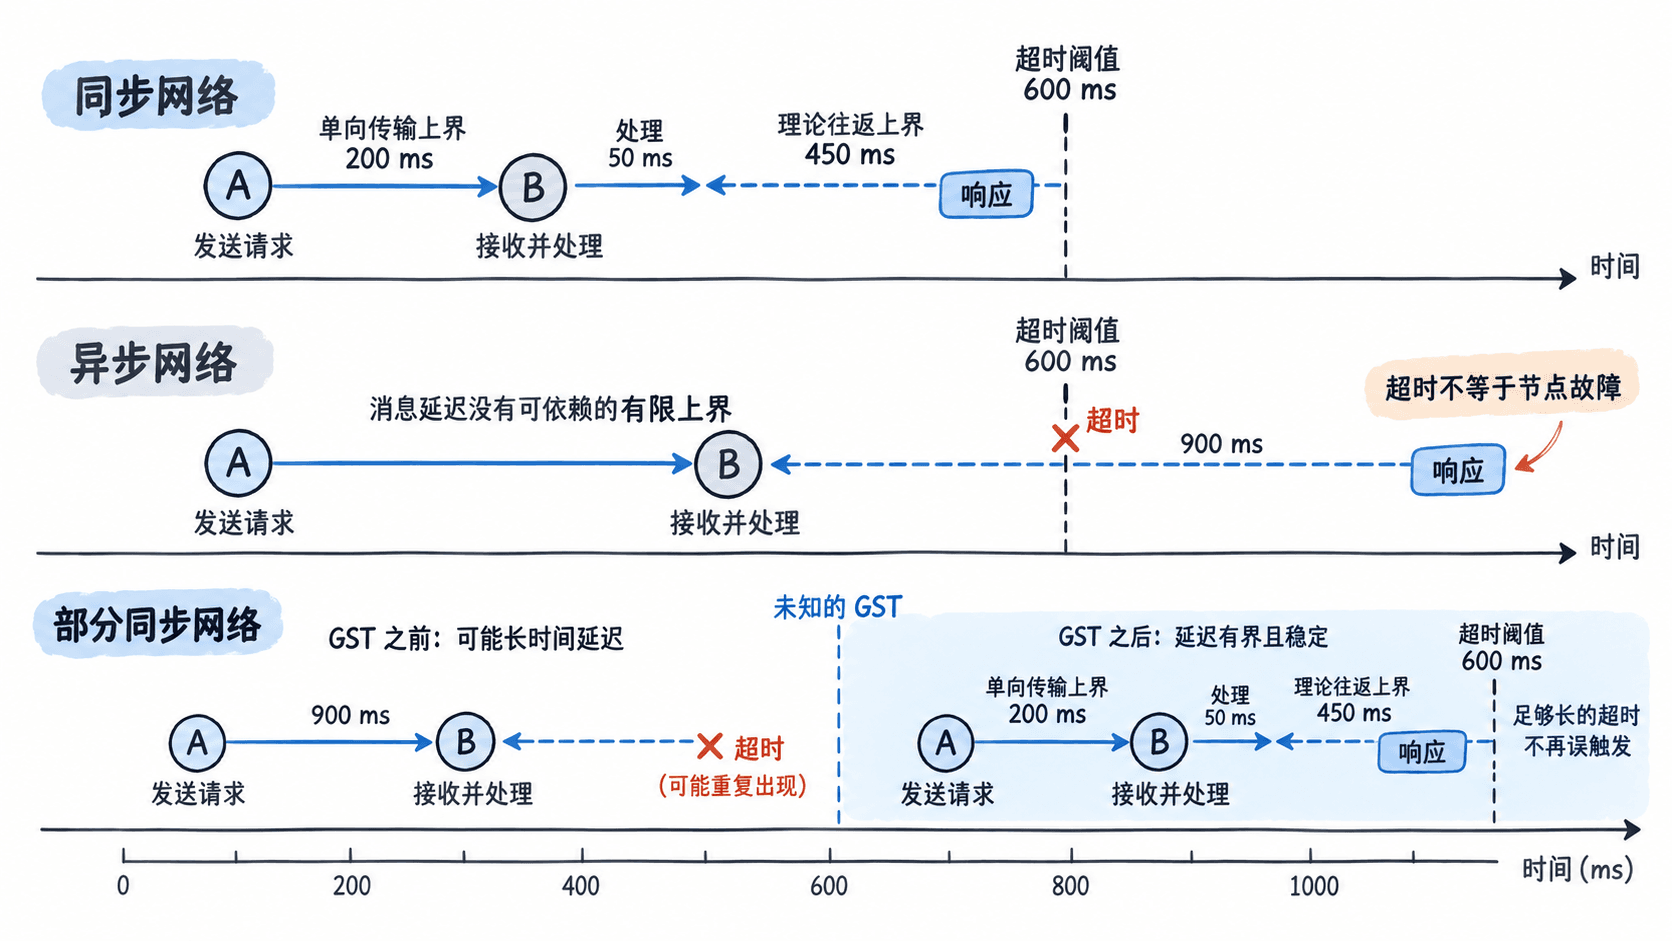
同步模型通常还需要约束节点处理时间和时钟行为。例如,假设单向消息传输最多需要 200 ms、接收方处理最多需要 50 ms,就可以推导请求响应所需的时间上界。
异步模型不表示消息一定慢,而是不能把任何固定等待时间当成可靠的送达上界。一条消息可能只花 10 ms,也可能延迟 10 秒,协议不能仅凭等待时间区分慢节点和故障节点。
部分同步模型常使用 GST(Global Stabilization Time,全局稳定时刻)描述网络恢复:GST 之前延迟可能任意大,GST 之后消息延迟满足某个上界。常见形式假设稳定后的上界已知,也存在上界未知、需要逐步适应的形式。
把超时放进消息时间线
假设节点 A 向节点 B 发送投票请求,B 完成处理后立即回复。先采用以下同步假设:
- 单向消息传输上界:200 ms。
- B 的请求处理时间上界:50 ms。
- 为调度抖动和计时误差额外预留:150 ms。
理论往返上界为 ms。若实际计时误差已经包含在预留量内,将请求超时设置为 600 ms,就给正常请求留下了 150 ms 的余量。
如果网络满足上述同步假设,且 A 在 600 ms 内没有收到响应,说明至少有一个预期条件未满足,例如节点没有响应、消息未按可靠传输假设交付,或者某个时间上界遭到违反。但超时本身仍不能证明 B 已经崩溃,更不能证明它存在恶意行为。
在异步网络中,即使 B 正常运行,响应也可能经过 900 ms 才到达。此时 600 ms 超时仅是一条本地计时事件,不能成为节点已经失效的证据。
部分同步为什么允许先失败再恢复
部分同步共识通常采用轮次或视图(View)推进。每轮由指定领导者提出区块,其他节点验证并投票;如果等待过久,节点可能怀疑当前领导者无法推进,并尝试进入下一轮。
考虑一种示例超时策略:首次等待 150 ms,随后依次扩大到 300 ms、600 ms、1200 ms。这里的数值是演示参数,不是所有区块链协议的统一默认设置。
- GST 之前,网络可能出现 900 ms 的消息延迟。150 ms 和 300 ms 的等待都可能提前触发换主,即使领导者完全正常。
- 某个未知时刻 GST 到来,网络恢复稳定。假设此后单向传输不超过 200 ms,处理不超过 50 ms。
- 在 GST 之后开始的完整请求响应过程,若满足上述条件,最多需要 450 ms。600 ms 或更长的等待窗口足以容纳该过程。
- 当协议进入一个具有正常领导者、足够参与投票节点且等待窗口足够长的轮次时,提案和投票才有机会连续完成,不再因为正常消息延迟而频繁换主。
这一机制并不要求节点知道 GST 的准确时间。节点只需在缺少进展时逐步增加等待时间,并在合适的轮次重新尝试。
不过,超时增长不等于自动保证活性。协议还需要具备正确的换主规则、可用的领导者和足够数量的正常参与节点。若网络虽然恢复,但投票权重不足,区块仍可能无法提交。
例如,某个采用不少于三分之二投票权重作为提交门槛的协议,即使所有在线节点通信都很快,如果在线正常节点合计只有 60% 投票权重,依然无法达到该门槛。增加超时时间不能解决投票权重不足的问题。
安全性与活性不能混为一谈
**安全性(Safety)**关注不会发生什么,例如两个冲突区块不能同时获得不可撤销的最终确认。**活性(Liveness)**关注最终能否继续产生并确认新区块。
在一个设计正确、故障数量处于容忍范围内的部分同步 BFT 共识协议中,安全性通常应当在 GST 前后都成立,而活性可以在 GST 之前暂时无法保证。
例如,网络发生严重延迟时,各节点可能连续换主、重复提交提案,却无法及时形成提交证明。这属于活性受阻;只有当冲突区块违反协议的最终性规则而同时被确认时,才构成安全性问题。
检查实际协议时,可以使用以下判断顺序:
- 检查最终性规则。 例如提交是否需要超过三分之二的有效投票权重,以及锁定、证书和法定人数交集规则能否阻止冲突提交。
- 检查超时预算。 如果稳定后的完整投票交互需要 450 ms,却把每轮超时永久限制为 300 ms,正常消息仍可能不断触发换主。
- 检查恢复前提。 确认网络已能持续满足延迟假设,存在可以推进的正常领导者,并且足够多的节点能够参与投票。
一个重要的理论边界是 FLP 不可能性结果:在允许至少一个进程崩溃的完全异步模型中,确定性共识算法无法保证在所有允许的执行中都终止。这并不意味着异步环境下一定不能达成共识,而是不能同时要求这种模型下所有执行都有确定性的终止保证;随机化、额外的故障检测假设或部分同步假设可以改变可实现的保证。
因此,评估区块链的最终性声明时,应分别核对两件事:冲突最终确认是否被协议规则排除,以及网络在什么条件下能够继续确认新区块。同步模型提供持续的时间边界;部分同步模型允许暂时停滞,但要求稳定条件最终出现;纯异步模型则不能把超时当作可靠的故障证据。