
区块链原理 / 系统课时
开放参与和许可验证如何选
开放参与和许可验证如何选
选择共识协议前,需要确定谁能成为验证者、谁负责管理成员名单,以及发生争议时由谁执行退出或撤销。本篇对比开放验证者集合与许可验证者集合,并通过七机构联盟的具体案例,建立可检查的信任假设和初步选型方法。
学习目标
- 区分开放验证与许可验证在身份、准入、退出和治理上的差异。
- 根据验证者数量、故障容忍门槛和成员变更流程识别信任风险。
- 使用业务硬约束与加权评分,为具体区块链应用选择合适的验证者模型。
先区分验证权限与数据访问权限
开放参与通常指任何满足公开规则的参与者都可以竞争或申请成为验证者,不需要获得某个机构的单独批准。许可验证则要求验证者经过预先定义的身份审核或治理授权。
这里比较的是共识参与权,而不是所有读写权限。允许公众读取区块数据,不代表公众也能参与出块;限制验证者身份,也不意味着交易数据必须对公众保密。
| 判断维度 | 开放验证者集合 | 许可验证者集合 |
|---|---|---|
| 身份依据 | 公钥及公开准入条件,如有效质押 | 已审核的组织身份与绑定公钥 |
| 成员加入 | 满足协议规则,按激活流程加入 | 由授权治理主体批准加入 |
| 成员退出 | 按协议退出、解质押或处罚规则执行 | 按治理决议和协议变更程序移除 |
| 抗女巫攻击 | 依靠算力、经济质押等稀缺资源 | 依靠身份核验和准入控制 |
| 信任前提 | 公开机制与经济安全假设成立 | 成员故障上限和治理主体可信 |
| 主要风险 | 资源集中、经济攻击、准入门槛变化 | 成员合谋、治理俘获、权限滥用 |
例如,面向公众的 PoS 网络可以用有效质押权重决定验证资格与投票影响力;七家机构组成的联盟则可以限定每家机构运行一个获授权的验证者。两者都可以使用数字签名,但签名只能证明某个密钥参与操作,不能自动证明真实世界的机构身份。
身份管理和成员变更怎样执行
开放网络与许可网络都需要维护当前有效的验证者集合,区别在于成员资格由公开协议条件决定,还是由具有授权权限的治理流程决定。
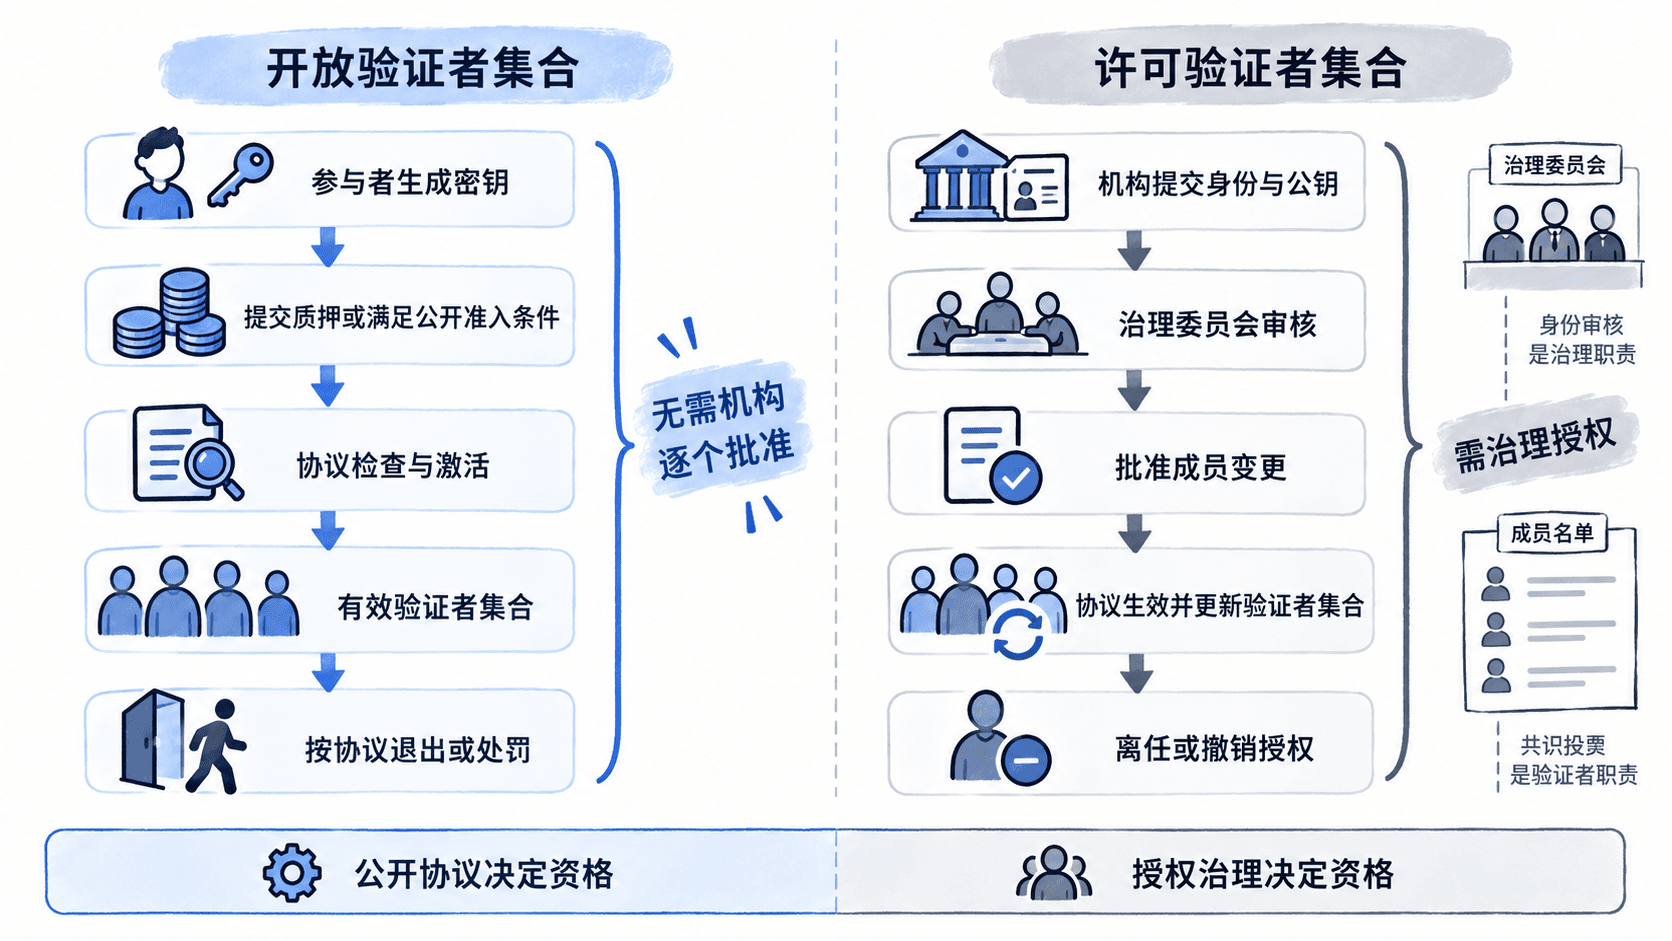
以七家机构联盟为例,可以定义一套可执行的成员替换流程:
- 新机构提交组织标识、验证者公钥和运行节点的联系方式;身份材料在受控治理系统中审核。
- 治理规则要求七家机构中至少五家签署批准决议。这里的五票是项目自行约定的治理门槛,不自动等于共识提交证明。
- 在预先约定的协议生效高度,例如区块高度 2500,将一名退出成员替换为新成员,验证者总数保持七名。
- 在切换前确认各节点获知相同的新成员集合,并按照所选共识引擎支持的成员变更机制完成生效。
- 切换后检查新公钥可以参与投票、已撤销公钥不能继续以有效成员身份计票,并保留治理审计记录。
成员名单不能只在某个节点的本地配置里修改。若不同节点在同一高度使用不一致的投票权或成员集合,可能导致共识无法推进,甚至在错误实现下产生安全风险。具体更新方式必须服从所选协议的安全成员变更规则,不能假定所有共识引擎都支持任意高度直接替换。
法定人数和去中心化程度如何判断
在经典的等权 BFT 模型中,若需要容忍最多 个拜占庭故障,通常使用至少 个验证者,并要求超过三分之二的法定人数支持提交。
对于七个等权验证者,最多可以容忍两个拜占庭故障,典型提交门槛为五票。任意两个五人法定人数至少有三个共同成员;即使其中两个是拜占庭节点,也仍至少有一个诚实成员位于交集中。这是冲突提交难以同时获得有效证书的关键条件之一。
| 验证者数量 | 可容忍拜占庭故障 | 典型提交门槛 |
|---|---|---|
| 4 | 1 | 3 票 |
| 7 | 2 | 5 票 |
| 10 | 3 | 7 票 |
这些数字适用于相应的等权 BFT 安全假设,不应直接套到按质押权重投票的 PoS 网络。对于加权协议,需要按有效投票权计算法定人数,而不是简单统计签名节点数量。
还必须区分名义数量与独立控制数量。例如,七个验证者如果实际上都由同一个云账号或同一家机构控制,并不具有七个独立治理主体带来的抗合谋效果。
评估去中心化程度时,应检查以下事实:
- 密钥控制:七家机构是否真正独立管理签名密钥,是否共用托管服务或恢复权限。
- 运行依赖:是否集中在同一云供应商、区域或网络出口。
- 治理权力:谁能批准新增成员、冻结资格或改变协议参数。
- 风险暴露:两家机构被攻破时能否维持安全;三家拒绝投票时是否可能停止提交。
用业务硬约束完成初步选型
先使用不可妥协的业务条件筛选,再评估性能和治理成本。不要仅凭“许可链更快”或“开放链更去中心化”直接下结论,因为实际吞吐量、确认延迟和抗审查能力还受具体共识协议、网络规模和验证者集中度影响。
可以按以下顺序检查:
- 如果任何符合公开规则的人都必须有机会获得验证资格,优先考虑开放验证者模型,并明确抗女巫机制与资源门槛。
- 如果法律或业务合同要求每个验证者对应可审计、可追责的机构身份,优先考虑许可验证者模型。
- 如果需要对外公开验证交易,应单独设计数据可用性与校验权限,不必因此强制开放共识参与。
- 如果要求特定时间内完成不可逆的业务确认,应检查实际共识的最终性证明、网络同步假设和故障条件,而不是只看成员是否许可。
以一家跨机构结算联盟为例,假设它必须审核节点身份、记录治理决议,并希望获得明确的提交确认。可以设置以下初步评分,每项从 1 分到 5 分,5 分表示更符合当前需求。
| 评估指标 | 权重 | 开放验证 | 许可验证 |
|---|---|---|---|
| 公众参与能力 | 15% | 5 | 2 |
| 抗审查与开放竞争 | 10% | 5 | 2 |
| 身份合规与成员控制 | 30% | 1 | 5 |
| 治理责任与审计 | 25% | 2 | 5 |
| 明确最终性需求的匹配程度 | 20% | 3 | 4 |
总分按各项分数乘以权重后求和。开放验证模型得到 2.65 分,许可验证模型得到 4.05 分。因此,在这组明确声明的业务权重与主观评分下,初步选择许可验证模型。
这不是实测性能结果,也不是所有开放链与许可链的固定排名。若应用变为公共资产网络,且任何人都应能参与验证,则公众参与与抗审查可能成为硬性条件,原有结果不再适用。
对该结算联盟,下一步应验证七个独立验证者的密钥隔离、五票提交机制、成员变更安全性,并进行两节点故障和三节点不可用测试。只有身份治理、共识安全和业务可用性都通过检查,初步选型才具备实施依据。