
区块链原理 / 系统课时
主节点失联后如何切换视图
主节点失联后如何切换视图
PBFT 主节点停止响应或持续发送无效提议时,其他副本不能无限等待,也不能直接宣布新的交易顺序。本课以四副本网络为例,模拟超时、VIEW-CHANGE 消息收集、新主节点接管和未完成请求恢复,验证系统如何在保留安全证据的前提下继续推进共识。
学习目标
- 计算 PBFT 视图切换需要的法定人数,识别超时与真正完成切换的区别。
- 跟踪 VIEW-CHANGE、NEW-VIEW 消息和新主节点接管顺序。
- 运行四副本仿真,检查未完成请求的继承规则及恢复提交的条件。
主节点失联后何时触发切换
PBFT 使用视图编号 v 表示当前主节点任期。对于固定的四副本配置,设节点为 P、B、C、D,编号分别为 0、1、2、3。采用常见的轮换规则 primary(v) = v mod 4,视图 0 的主节点为 P,视图 1 的主节点为 B。
在最多容忍一个拜占庭故障的配置中,副本数满足 ,因此 、。形成新视图所需的 VIEW-CHANGE 证据数量为 。
| 参数 | 本次模拟值 | 含义 |
|---|---|---|
| 当前视图 | 0 | 主节点 P |
| 目标视图 | 1 | 候选新主节点 B |
| 故障容忍数 | 1 | 最多一个拜占庭副本 |
| 视图切换法定人数 | 3 | 三个不同副本的有效 VIEW-CHANGE |
| 请求等待超时 | 2 秒 | 实验起始超时值,非协议固定常数 |
| 最近稳定检查点 | 10 | 已有稳定检查点证据的序号 |
假设客户端请求已被副本接收,但 P 始终不发出有效的 PRE-PREPARE。B、C、D 在各自的请求计时器到期后,可以怀疑当前主节点无法推进协议,并发起视图切换。
若 P 发送了签名不合法、摘要不匹配或序号不符合规则的提议,备份副本应先拒绝无效消息。请求仍然无法完成时,超时机制同样可以推动视图切换。
从超时消息到新主节点接管
本次模拟让 B、C、D 分别在第 2.0、2.2、2.4 秒检测到请求无法完成。视图切换按以下顺序发生。
- B 在 2.0 秒发起切换,向全部副本多播目标视图为 1 的 VIEW-CHANGE,并携带检查点和必要的历史请求证明。
- C 在 2.2 秒超时,发送自己的 VIEW-CHANGE。D 在 2.4 秒执行相同操作。
- B 是视图 1 的指定主节点。它收到并验证来自 B、C、D 的三份不同副本的 VIEW-CHANGE 后,满足
2f+1=3的收集门槛。 - B 根据这些消息中的稳定检查点和已准备请求证据,构造新视图需要恢复的 PRE-PREPARE 集合,再广播 NEW-VIEW。
- C、D 验证 NEW-VIEW 的证据集合和恢复规则,接受后进入视图 1,继续处理未完成的请求。
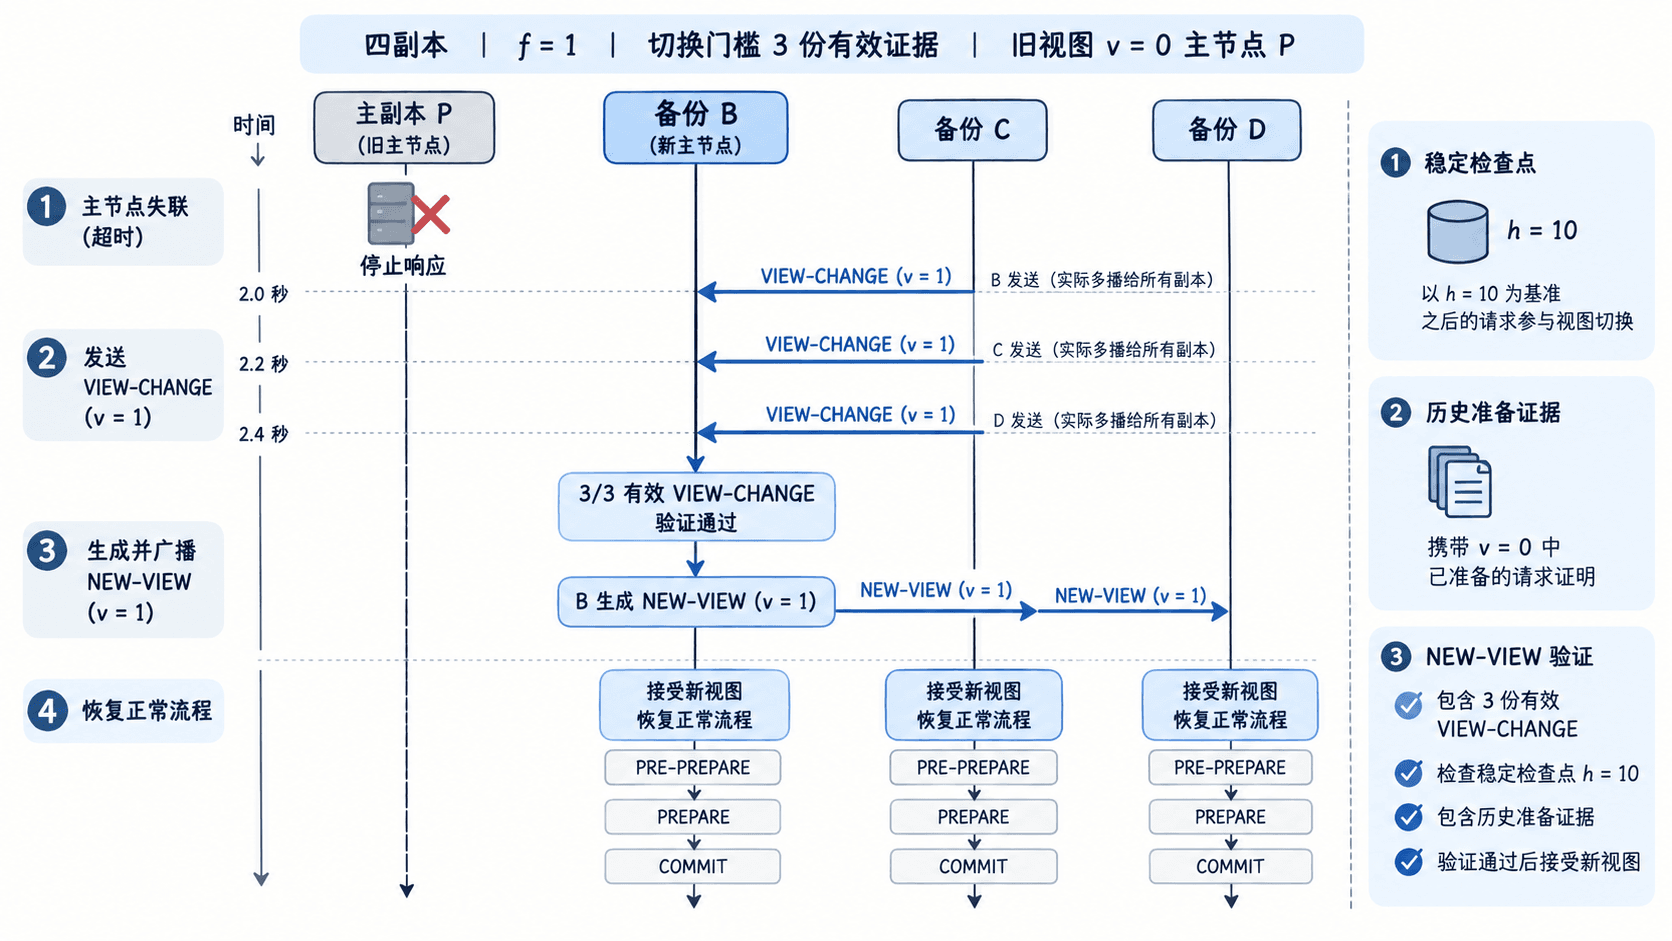
这里要区分两种证据门槛。B 收集三份有效 VIEW-CHANGE,是生成新视图的依据;后续某个请求进入提交状态,还需要重新满足 PBFT 对该请求的准备和提交条件。接管主节点并不等于自动提交交易。
如果 B 也失联,其他副本可以继续尝试更高的视图,例如视图 2 对应 C。收到足够的更高视图切换消息,也可以促使尚未超时的副本加入切换。实验中可采用 2、4、8 秒递增的等待时间,减少持续网络延迟造成的反复切换。
新视图为什么必须继承历史证据
仅仅把主节点从 P 改为 B 并不安全。假设 P 失联前已经为序号 11 提议请求 X,部分副本完成了 prepared 阶段,但还没有形成最终提交证据。如果 B 忽略这些记录,直接为序号 11 提议冲突请求 Y,就可能破坏原有的安全约束。
经典 PBFT 的 VIEW-CHANGE 包含目标视图、最近稳定检查点及其证明、已准备请求的相关证明等内容。新主节点使用来自至少三个不同副本的有效消息构造 NEW-VIEW,并按协议规定的安全选择规则恢复请求。
| 历史情况 | 新主节点应执行的操作 |
|---|---|
| 序号 11 没有需要保留的 prepared 证明 | 根据新视图规则处理未占用的序号或必要的空操作 |
| 序号 11 存在合法的 prepared 证明 | 按证明及视图选择规则继承对应请求,不得随意替换为冲突请求 |
| 序号 10 是最近稳定检查点 | 根据有效检查点证明确定恢复基线 |
| NEW-VIEW 缺少足够有效证明 | 备份拒绝接受,不进入正常处理阶段 |
例如 C 在旧视图中保存了序号 11、请求摘要 H(X) 的合法 prepared 证明。C 发出的 VIEW-CHANGE 必须包含对应证据;B 需要检查其有效性,并综合整个 VIEW-CHANGE 证据集合决定新视图中的请求安排,而不能仅使用自身本地日志。
NEW-VIEW 的关键内容可以理解为 NEW-VIEW(v, V, O):v 是目标视图,V 是足够数量且可验证的 VIEW-CHANGE 集合,O 是依据证明构造的新视图 PRE-PREPARE 集合。实际验证还需检查消息认证、检查点、水位范围、序号和 prepared 证明之间的一致性。
运行四副本切换仿真
下面使用 Python 3 标准库演示主节点轮换与 VIEW-CHANGE 法定人数检查。程序不实现真实网络、数字签名或完整 prepared 证明选择;它假定输入的三份 VIEW-CHANGE 已完成内容及签名验证,仅用于复核视图切换的计数逻辑。
nodes = ("P", "B", "C", "D")
old_view = 0
new_view = 1
f = (len(nodes) - 1) // 3
quorum = 2 * f + 1

# 模拟三个备份在不同时间发现请求超时
timeout_events = [("B", 2.0), ("C", 2.2), ("D", 2.4)]

# 仅统计假定已通过认证与内容验证的不同发送者
received = {name for name, _ in timeout_events}
print(f"旧主节点: {nodes[old_view % len(nodes)]}")
for name, second in timeout_events:
    print(f"{second:.1f}s {name}: VIEW-CHANGE(v={new_view})")

if len(received) >= quorum:
    primary = nodes[new_view % len(nodes)]
    print(f"新主节点: {primary}")
    print(f"NEW-VIEW(v={new_view}), 证据={len(received)}/{quorum}")
else:
    print("证据不足,不能生成 NEW-VIEW")
预期输出:
旧主节点: P
2.0s B: VIEW-CHANGE(v=1)
2.2s C: VIEW-CHANGE(v=1)
2.4s D: VIEW-CHANGE(v=1)
新主节点: B
NEW-VIEW(v=1), 证据=3/3
将 timeout_events 中 D 的记录删除并再次运行,预期最后输出 证据不足,不能生成 NEW-VIEW。因为仅剩 B、C 两份有效消息,虽然已经有两个副本希望换主,但 B 仍不能形成新视图所需的三份证据。
这个模拟只判断证据数量,不代替 PBFT 的完整正确性验证。在真实系统中,三条来自同一副本的消息只能算一个发送者;无效签名、错误视图编号或伪造的检查点证明均不能用于满足门槛。
如何确认共识已经恢复
视图切换的最终验收必须观察新主节点能否正常推进请求,而不是只检查 NEW-VIEW 是否出现。
以 B、C、D 正常、P 离线为例,使用一个尚未完成的请求进行验证:
- 检查 B、C、D 已接受合法视图 1,且 NEW-VIEW 包含至少三份不同副本的有效 VIEW-CHANGE 证据。
- 检查 B 根据新视图规则发出有效 PRE-PREPARE;如有历史 prepared 证明,必须按规则恢复对应请求。
- 对同一请求和序号,某个副本收到有效 PRE-PREPARE,并收集来自不同副本的另外
2f=2份匹配 PREPARE 后,达到 prepared 条件。 - 副本随后多播 COMMIT;当某个副本收集到
2f+1=3份有效且匹配的 COMMIT,并满足本地 prepared 条件,才达到该请求的本地提交条件。 - 检查正确副本对同一序号没有提交不同请求,且客户端最终取得协议要求的匹配回复。
排查时可按下面的现象定位:
| 观察到的现象 | 优先检查项 |
|---|---|
| 一直停在视图 0 | 请求超时计时器、VIEW-CHANGE 是否发送 |
| B 只收到两份消息 | 网络分区、消息丢失、发送者去重 |
| B 发出 NEW-VIEW 但被拒绝 | 签名、VIEW-CHANGE 集合、检查点及准备证明 |
| 已进入视图 1 但无法提交 | PRE-PREPARE、PREPARE、COMMIT 的匹配性和数量 |
| 反复从视图 1 切到更高视图 | 新主节点响应、网络延迟、超时退避配置 |
四副本 PBFT 在最多一个拜占庭副本的故障模型内,可以通过 B、C、D 三个正常副本完成视图切换并继续共识。若网络长期无法形成三个相互通信且能验证证据的副本,协议应继续等待或尝试更高视图,而不能降低法定人数强行提交。恢复进展依赖网络条件改善和有效主节点接管,安全门槛不能因超时而放宽。