
区块链原理 / 系统课时
确认深度怎样影响重组风险
确认深度怎样影响重组风险
一笔 PoW 链上的交易即使已经入块,也可能因竞争分支取得更多累计工作量而失去确认。本篇用具体区块高度、攻击者算力比例和可复现的概率计算,判断等待更多区块能降低多少风险,以及为什么不能把确认数当成绝对不可逆证明。
学习目标
- 区分区块后继深度与界面显示的确认数,并识别重组影响范围。
- 计算不同攻击算力和等待深度下的近似追平风险。
- 按给定风险阈值选择等待深度,说明模型不能保证的情况。
从链头高度数清确认深度
设交易 Tx 位于当前规范链高度 的区块,链头高度 。它后面已有 个后继区块;按“交易所在区块算第一次确认”的常用界面口径,确认数为 。下文的计算变量 专指后继区块数,避免与界面确认数混用。
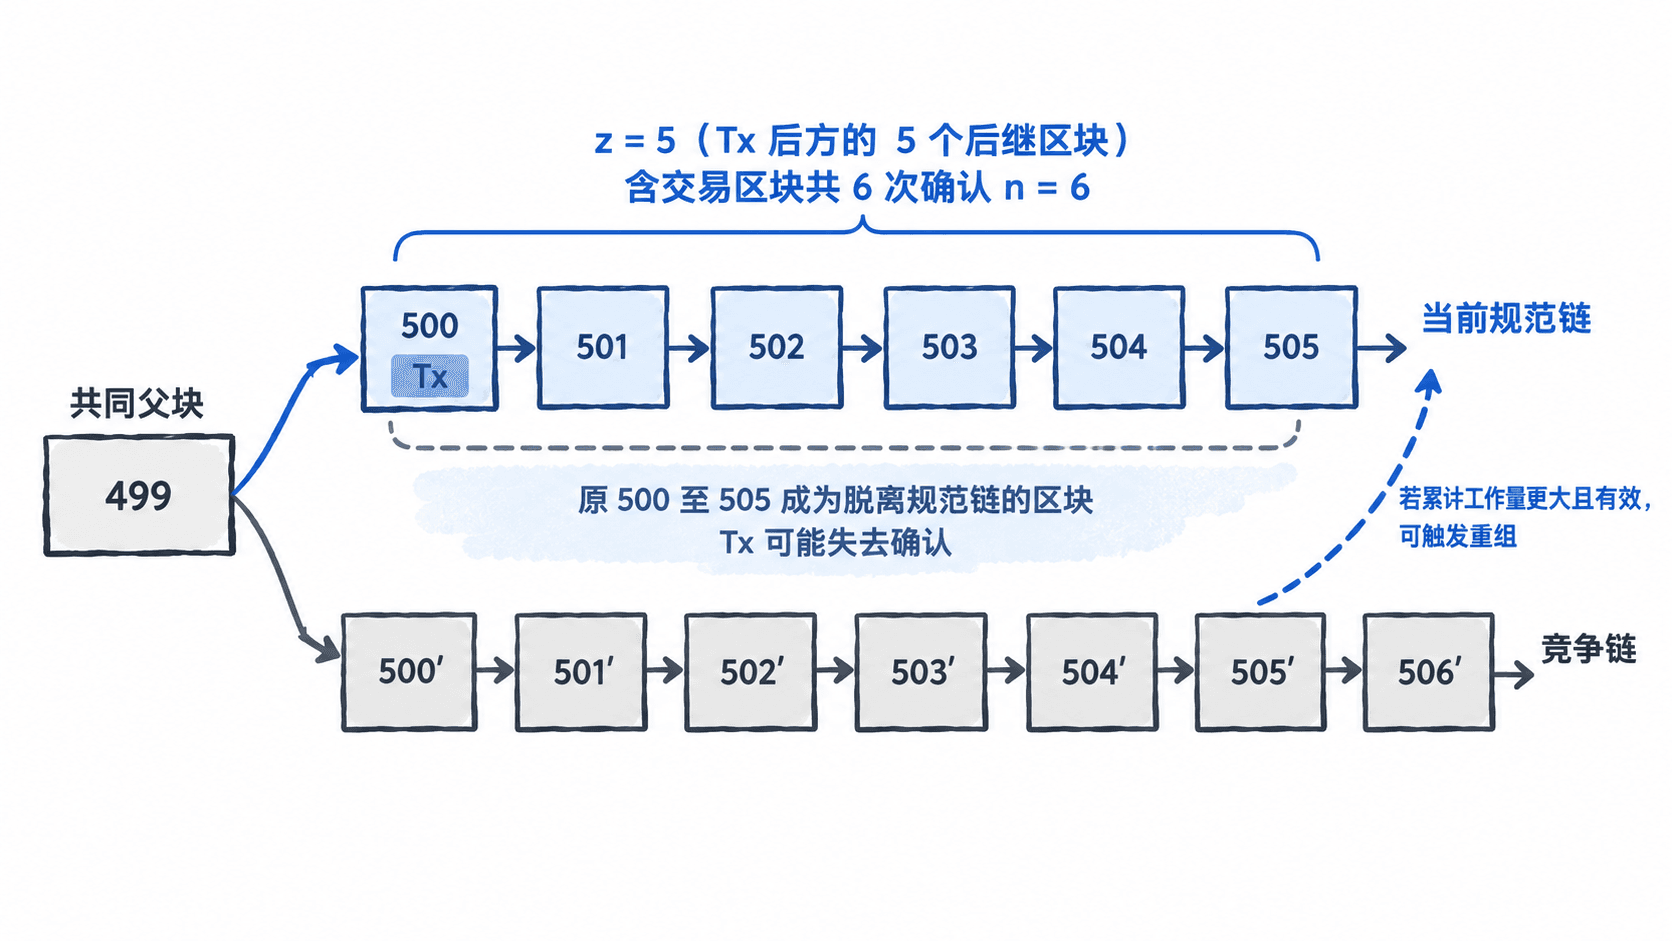
若从共同祖先高度 499 出现另一条有效分支,且其累计工作量超过当前分支,节点可能切换链头。原高度 500 的区块随之离开规范链,Tx 的确认数归零;Tx 可能重回待确认状态,也可能因冲突交易而无法重新入块。重组不等于交易必定作废。
算力占比为什么改变追平概率
设攻击者占全网算力比例为 ,诚实矿工为 。在难度近似不变、各方独立随机出块的理想模型里,若攻击链此刻已知落后 个区块且 ,它最终追平的概率为 。例如 、 时,概率为 ,约为 0.137%。
实际收款方不知道攻击者在等待期间私下挖出了几个块,不能直接把已观察到的后继深度 当成攻击者的真实落后量。Bitcoin 白皮书第 11 节 使用均值 的泊松分布近似攻击者进度,再对不同进度下的追平概率加权。
若 接近 50%,即使增加多个后继块,下降也会很慢;当 时,在无限等待且算力持续不变的理想模型下,攻击者最终追平的概率趋于 1。这不是说其能在指定时限内必然完成一次有效重组。
用 Python 比较不同深度
下面的 Python 3 程序只使用标准库,实现白皮书中的泊松近似。输入 为交易入块之后又产生的后继区块数,不是包含交易块的确认数。
from math import exp, factorial

def catchup_probability(q: float, z: int) -> float:
    if not (0 <= q <= 1) or z < 1:
        raise ValueError("q 范围为 0~1,z 至少为 1")
    if q >= 0.5:
        return 1.0

    p = 1 - q
    lam = z * q / p
    # 用泊松分布估计等待 z 个后继块时攻击者私挖的区块数
    return 1 - sum(
        exp(-lam) * lam**k / factorial(k)
        * (1 - (q / p)**(z - k))
        for k in range(z + 1)
    )

for z in (1, 3, 6):
    print(f"z={z}: q=10% {catchup_probability(0.1, z)*100:.3f}%"
          f" | q=30% {catchup_probability(0.3, z)*100:.3f}%")

# 找到模型风险严格低于 0.1% 的最小后继深度
for q in (0.1, 0.3):
    z = next(z for z in range(1, 101)
             if catchup_probability(q, z) < 0.001)
    print(f"q={q:.0%}: z={z},含交易块共 {z + 1} 次确认")
预期输出:
z=1: q=10% 20.459% | q=30% 62.775%
z=3: q=10% 1.317% | q=30% 32.458%
z=6: q=10% 0.024% | q=30% 13.211%
q=10%: z=5,含交易块共 6 次确认
q=30%: z=24,含交易块共 25 次确认
同样观察到 6 个后继块,攻击者算力从 10% 增至 30%,模型风险就从约 0.024% 增至 13.211%。因此“统一等待六次确认”不是无条件安全标准;还必须明确算力假设,以及所说的是后继深度还是含入块的确认数。
怎样用于支付放行
假设支付系统把这种理想化双花攻击的可接受风险设为严格低于 0.1%。在 的假设下,计算得至少等待 个后继块,即界面显示 6 次确认;若假定 ,需要 ,即 25 次确认。风险阈值是业务约束,不是协议强制规则。
可在收款策略中按顺序检查:
- 使用可信全节点确认 Tx 在当前有效规范链上,记录包含它的区块哈希和高度。
- 随链头更新重新计算 ;发生重组时重新定位 Tx,不能沿用旧确认数。
- 根据可承受的损失、风险预算及保守算力假设选择放行阈值;大额交付不要只依赖固定确认数。
确认深度增加,通常会使算力占比低于一半的攻击者成功追平的概率快速下降,但没有哪个有限的 PoW 确认深度能单靠自身提供确定最终性。