
区块链原理 / 系统课时
构造双重投票检验安全约束
构造双重投票检验安全约束
用四验证者的 BFT 故障注入实验,故意让节点 A 在同一高度、轮次和投票阶段签署两个不同区块。完成后,你可以复现可验签的双重投票证据、检查法定人数是否被错误累计,并区分双签检测与跨轮次锁定规则。
学习目标
- 构造同一身份针对冲突区块的两份有效签名投票,并识别违规证据。
- 按验证者身份和投票权统计法定人数,解释两份冲突提交为何不能同时成立。
- 区分验签失败、同轮双签、合法跨轮投票与锁定规则违规。
固定投票环境与通过条件
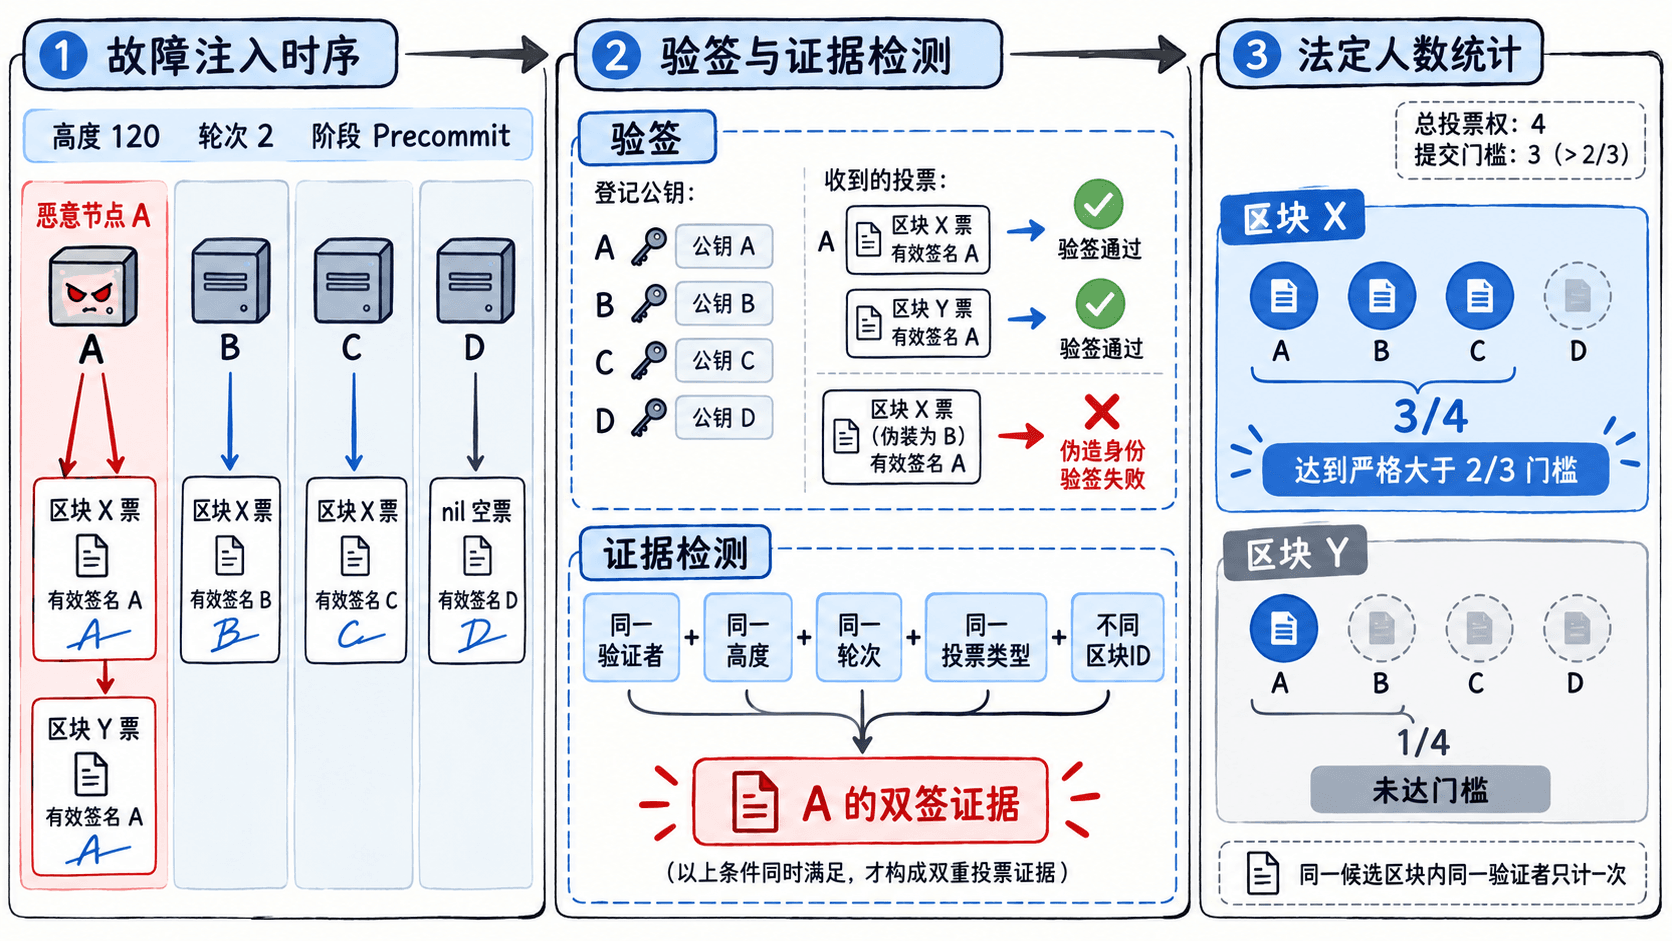
采用 Tendermint/CometBFT 风格的 Precommit(预提交)场景:链标识 lab-chain,区块高度 120,轮次 2。验证者 A、B、C、D 的投票权各为 1,总投票权为 4,单个区块获得严格超过总投票权 2/3 的有效预提交才能提交,因此门槛是 3。
| 验证者 | 注入的预提交 | 投票权 | 预期行为 |
|---|---|---|---|
| A | X 和 Y | 1 | 恶意双签,形成证据 |
| B | X | 1 | 正常投票 |
| C | X | 1 | 正常投票 |
| D | nil(空投票) | 1 | 不支持任何区块 |
这个实验假定 B、C 为 X 投票所需的前序 Prevote 证明已经成立;这里只检验签名、同一步骤约束和 Precommit 计数,不模拟完整的提议与 Prevote 网络。验收条件是:A 的两份签名都真实且区块标识不同;X 获得 3 票,Y 只获得 1 票;不能把 A 的两份票算作两个验证者。
运行签名与故障注入脚本
使用 Python 3.10 或更新版本,并先执行 python -m pip install cryptography。将以下完整代码保存为 double_vote_demo.py,再执行 python double_vote_demo.py。示例使用 Ed25519 公私钥进行真实验签,但为了便于阅读,签名消息采用自定义规范化 JSON,并非 CometBFT 的真实网络消息或签名字节格式。
import json
from collections import defaultdict
from cryptography.exceptions import InvalidSignature
from cryptography.hazmat.primitives.asymmetric.ed25519 import Ed25519PrivateKey

CHAIN, HEIGHT, ROUND, STEP = "lab-chain", 120, 2, "PRECOMMIT"
power = dict.fromkeys("ABCD", 1)
keys = {v: Ed25519PrivateKey.generate() for v in power}
threshold = (2 * sum(power.values())) // 3 + 1  # 严格超过总投票权的 2/3

def payload(message):
    return json.dumps(message, sort_keys=True, separators=(",", ":")).encode()

def cast(validator, block_id, round_=ROUND):
    message = dict(chain_id=CHAIN, height=HEIGHT, round=round_,
                   type=STEP, validator=validator, block_id=block_id)
    return message, keys[validator].sign(payload(message))

def verify(vote):
    message, signature = vote
    if message["chain_id"] != CHAIN or message["validator"] not in keys:
        return False
    try:
        keys[message["validator"]].public_key().verify(signature, payload(message))
        return True
    except InvalidSignature:
        return False

def is_double_vote(first, second):
    a, b = first[0], second[0]
    scope = ("chain_id", "height", "round", "type", "validator")
    return (verify(first) and verify(second)
            and all(a[field] == b[field] for field in scope)
            and a["block_id"] != b["block_id"])

signed = {}

def guarded_cast(validator, block_id):
    slot = (validator, HEIGHT, ROUND, STEP)
    if slot in signed and signed[slot] != block_id:
        raise ValueError("同一投票步骤不可修改选择")
    signed[slot] = block_id
    return cast(validator, block_id)

# A 故意绕过本地防双签检查;其余节点只通过受保护签名器。
a_x, a_y = cast("A", "X"), cast("A", "Y")
b_x, c_x, d_nil = guarded_cast("B", "X"), guarded_cast("C", "X"), guarded_cast("D", None)
votes = [a_x, a_y, b_x, c_x, d_nil]

print("检测 A 双签:", is_double_vote(a_x, a_y))
print("跨轮次不是同轮双签:", is_double_vote(a_x, cast("A", "Y", round_=3)))
spoof = ({**a_x[0], "validator": "B"}, a_x[1])
print("伪造 B 身份验签:", verify(spoof))
try:
    guarded_cast("B", "Y")
except ValueError:
    print("诚实签名器: 拒绝重复签名")

support = defaultdict(set)  # 同一候选块内按验证者身份去重
for vote in votes:
    message = vote[0]
    if verify(vote) and message["block_id"] is not None:
        support[message["block_id"]].add(message["validator"])
for block in ("X", "Y"):
    weight = sum(power[v] for v in support[block])
    print(f"区块 {block}: {weight}/4, 达到门槛={weight >= threshold}")
预期输出:
检测 A 双签: True
跨轮次不是同轮双签: False
伪造 B 身份验签: False
诚实签名器: 拒绝重复签名
区块 X: 3/4, 达到门槛=True
区块 Y: 1/4, 达到门槛=False私钥每次运行都会重新生成,所以实际签名字节不同,但上述判定结果不变。verify 用登记的 A 公钥验证 A 投票;把 A 的签名冒充为 B 时无法通过 B 的公钥验签。is_double_vote 同时要求两票签名有效、身份与高度/轮次/类型一致、区块 ID 不同,才能把它们组成双签证据。
解释法定人数交集
对总投票权为 4、每个验证者投票权为 1 的场景,提交一个区块至少需要 3 名不同验证者。如果 X、Y 都声称在同一轮次获得 3 票,那么两组签名者至少交叠 3 + 3 - 4 = 2 人。假设最多 1 名验证者作恶,交集中至少有 1 名诚实验证者;诚实节点不会在同一高度、同一轮次的同一 Precommit 阶段对两个不同区块签名,所以这种冲突双提交无法成立。
脚本采用 set 按候选区块内的验证者去重:A 的 X 票和 Y 票分别留在各自证据中,但不会变成 X 的两票或两个验证者。输出中的 3/4 和 1/4 说明双签证据确实出现,却没有制造两个法定人数。这里展示的是注入后收集到的原始签名支持度,不表示真实客户端发现作恶后一定会立即剔除 A 的历史投票,也不实现链上处罚。
区分锁定违规与证据误报
正常签名器必须记录已签署的高度、轮次和投票类型;同一步骤签过 X 后再签 Y,应该直接拒绝。脚本的 guarded_cast 演示这一限制,恶意 A 则故意绕过签名器生成两份真实签名。跨轮次投票不是上述同轮双签:在 Tendermint 风格协议中,已经锁定某个区块的验证者要在后续轮次改投其他区块,还必须满足更高轮次的有效多数 Prevote 证明等解锁条件,不能仅凭“轮次不同”就认定行为合法。
补充三项回归检查:重复收到同一张 X 票应去重,不能产生双签证据;同一高度和轮次的 nil 与非空区块如果均由同一身份签署、且类型相同,依然构成冲突;历史验证者集合或链标识不匹配时,证据应被拒绝。接入真实 CometBFT 时,还必须验证该高度的成员身份与投票权,使用协议规定的 VoteSignBytes,核对证据有效期、去重和传播流程;不能直接将本例的 JSON 载荷送入节点。
只要测试同时满足“可验证两份冲突签名、诚实签名器拒绝同一步骤重复签署、投票权没有重复累计、最多 1 个恶意验证者时不存在冲突双提交”,这次故障注入就验证了目标安全约束。