
区块链原理 / 系统课时
质押权重如何影响验证者职责
质押权重如何影响验证者职责
在 PoS 共识中,验证者并不是每人拥有相同的投票权。即使两个网络拥有相同数量的验证者,质押分布不同,也可能产生完全不同的出块概率和最终确认结果。本课以以太坊 PoS 为例,区分验证者资格、有效质押权重与实际共识职责,并通过具体数值判断投票是否达到法定门槛。
学习目标
- 说明验证者从质押到激活的过程,以及出块提议和见证投票的职责。
- 区分验证者数量、实际账户余额和有效质押余额,计算投票权重。
- 使用有效质押权重判断检查点投票是否达到三分之二门槛,并识别集中质押的风险。
质押资格如何转化为验证者职责
以太坊采用权益证明机制。想要独立运行一个验证者,需要至少存入 32 ETH,配置执行客户端、共识客户端和验证者客户端,并等待验证者通过激活队列进入活跃集合。
存入 ETH 并不意味着立即获得投票资格。协议按验证者的生命周期状态决定其是否参与当前轮次的共识。尚未激活、已经退出或被移出活跃集合的验证者,不计入正常的活跃验证者职责分配。
以太坊将时间划分为固定的共识单位:
| 单位 | 规则 | 对验证者的意义 |
|---|---|---|
| Slot(时隙) | 12 秒 | 每个时隙选出一名区块提议者,即使未成功出块也会进入下一时隙 |
| Epoch(周期) | 32 个时隙,约 6.4 分钟 | 活跃验证者通常在每个周期承担一次见证职责 |
| 区块提议 | 每个时隙选出一名提议者 | 构造并广播候选区块 |
| Attestation(见证投票) | 按委员会和时隙安排 | 对链头及检查点作出协议规定的投票 |
这里需要区分两个问题:是否有资格参与由验证者状态决定;参与后拥有多少共识权重由有效质押余额决定。拥有大量 ETH 的普通账户,如果没有对应的活跃验证者,也不能直接提交协议认可的见证投票。
有效质押余额怎样决定投票权重
以太坊使用有效余额(Effective Balance)衡量验证者的共识权重,而不是直接读取钱包中持有多少 ETH。有效余额来自共识层的余额计算,并受到验证者类型、协议上限和余额更新规则约束。
2025 年 Pectra 升级引入 EIP-7251 后,主要需要区分以下两种情况:
| 验证者类型 | 提款凭证前缀 | 最大有效余额 | 超过 32 ETH 的部分 |
|---|---|---|---|
| 常规提款型 | 0x01 |
32 ETH | 不增加共识权重,超额余额按规则自动提取 |
| 复利型 | 0x02 |
2048 ETH | 可按有效余额更新规则增加共识权重,直至上限 |
更早的 0x00 类型同样受到 32 ETH 有效余额上限约束。复利型验证者的有效余额按 1 ETH 粒度更新,同时存在避免频繁变化的迟滞机制,因此不能把瞬时账户余额直接视为有效余额。
例如,一名 0x01 验证者即使暂时拥有 40 ETH 的共识层余额,其有效余额上限仍是 32 ETH;另一名已经达到 128 ETH 有效余额的 0x02 验证者,理论上拥有前者四倍的共识投票权重。
单个验证者在活跃集合中的相对权重可以写为:
其中, 是该验证者的有效余额,分母是全部活跃验证者的有效余额之和。计算时必须使用同一共识状态下的有效余额快照,不能混用钱包资产、尚未生效的充值金额或已经退出的验证者余额。
出块提议与见证投票如何使用权重
质押权重在不同共识职责中发挥的作用并不完全相同。
对于区块提议,以太坊从活跃验证者中进行伪随机选择,选择概率与有效余额相关。假设一个简化网络总有效质押为 256 ETH,其中某个验证者的有效余额为 128 ETH,那么它在单个时隙被选为提议者的概率约为 50%。这只是单次选择概率,不代表它每两个时隙必然出块一次。
对于见证投票,协议将活跃验证者分配到委员会和具体时隙。验证者按分配参与投票,投票对分叉选择和检查点确认的贡献按照有效余额计权。较高的有效余额不意味着同一名验证者在每个时隙都可以反复投票。
从协议决策角度看,主要有三种用途:
- 提议者选择:利用有效余额参与加权的伪随机选择,决定谁有机会提议新区块。
- 链头选择:LMD-GHOST 根据验证者最新见证投票所形成的权重,判断应沿哪个分支继续扩展。
- 检查点确认:Casper FFG 统计支持特定来源检查点与目标检查点组合的有效质押权重,判断是否达到超级多数门槛。
这三项职责相互关联,却不是同一个判断。出块提议成功并不等于区块已经最终确认;得到较多见证支持的当前链头,也不一定已经拥有不可轻易撤销的最终性。
用四个验证者计算最终确认门槛
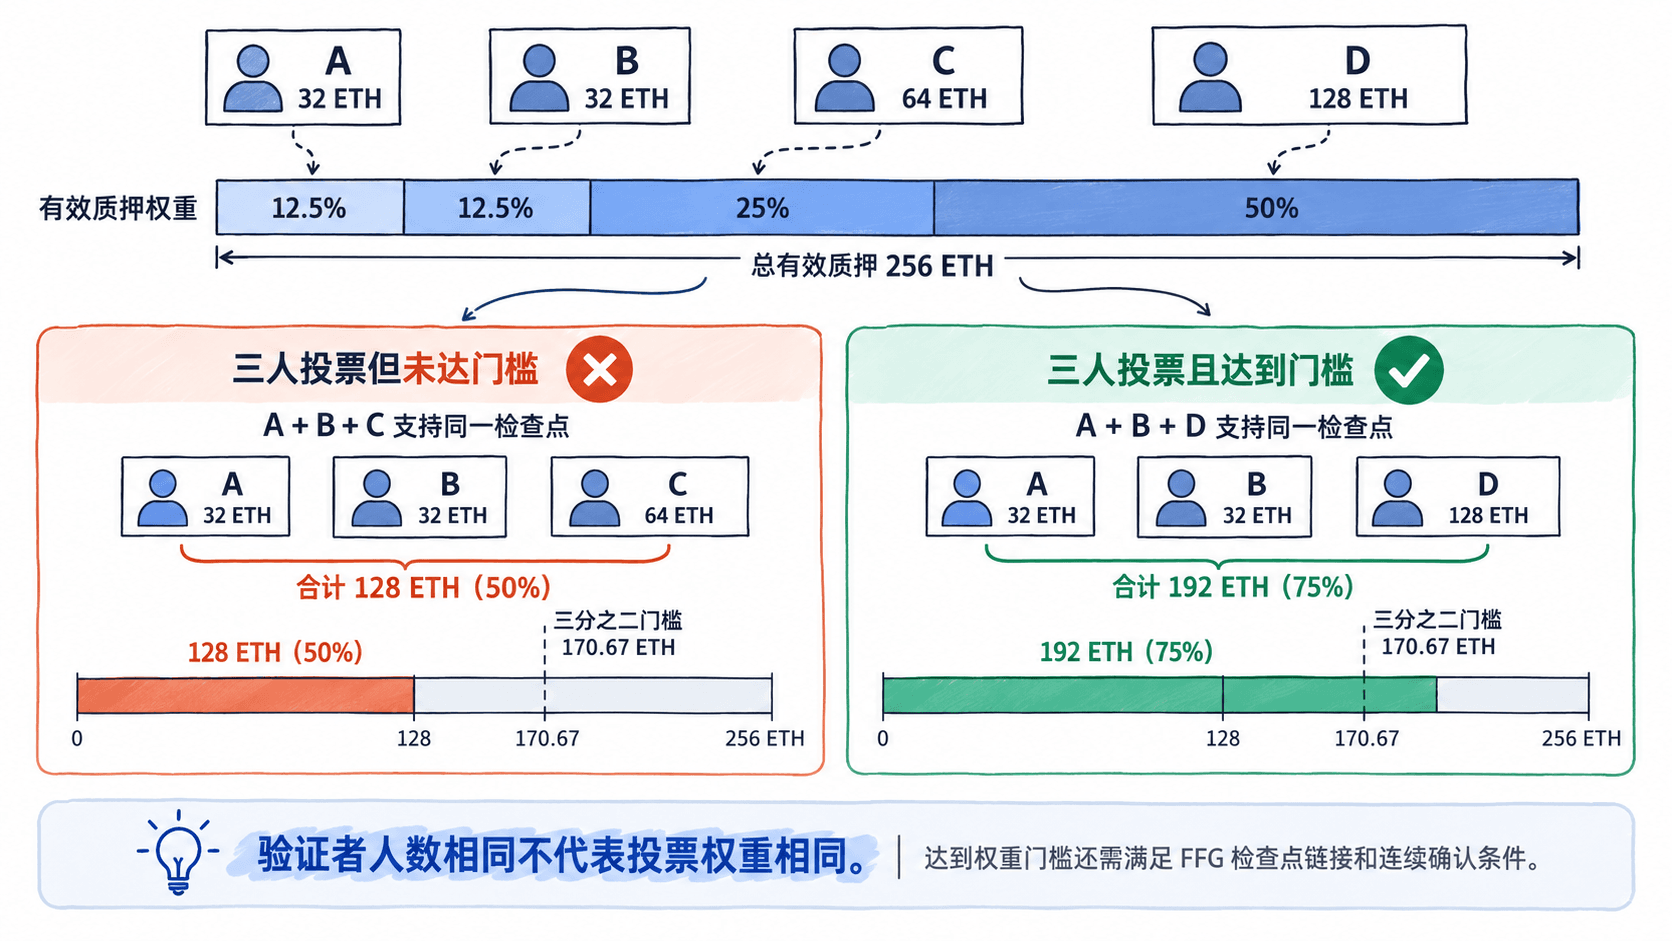
假设某个教学网络只有四名活跃验证者,所有有效余额均已按协议规则生效。为便于计算,忽略激活、退出及余额变动,将整个观察期间的总有效余额固定为 256 ETH。
| 验证者 | 有效余额 | 权重占比 |
|---|---|---|
| A | 32 ETH | 12.5% |
| B | 32 ETH | 12.5% |
| C | 64 ETH | 25% |
| D | 128 ETH | 50% |
| 合计 | 256 ETH | 100% |
Casper FFG 要求支持有效检查点投票链接的权重至少达到活跃总有效余额的三分之二。在这个例子中,门槛为:
因此,按整 ETH 的有效余额进行计算时,至少需要 171 ETH 的支持权重。
比较两种拥有相同投票人数的情况:
- A、B、C 同意:32 + 32 + 64 = 128 ETH,占 50%,只有三分之一门槛以上,但达不到最终确认所需的三分之二。
- A、B、D 同意:32 + 32 + 128 = 192 ETH,占 75%,超过三分之二门槛。
两种情况都是三名验证者投票,但只有第二种达到超级多数权重要求。
需要进一步区分获得超级多数支持和完成最终确认。Casper FFG 使用来源检查点和目标检查点组成的投票链接,先使满足条件的检查点获得 Justified(已证明)状态,再通过符合规则的后续超级多数链接使此前的检查点成为 Finalized(已最终确认)。
所以,上述 192 ETH 只能证明某次有效投票链接在权重上达标,不能单凭这一条数字断言任意目标区块立即最终确认。
质押集中会带来哪些安全风险
有效余额越集中,少数控制实体就可能对出块机会、链头选择和最终确认产生越大的影响。这里的控制实体可能是一名运营者,也可能是一家同时管理大量验证者的服务商,不能简单按验证者账户数量判断独立性。
对于需要三分之二超级多数的检查点投票,可以从两个阈值理解风险:
- 超过三分之一的有效质押不参与正确投票:其余权重不足三分之二,正常情况下会阻碍新的最终确认。以太坊存在 Inactivity Leak(不活跃余额惩罚)机制,在持续无法最终确认时逐步改变相关余额与权重,帮助网络恢复进展。
- 达到三分之二的有效质押协调投票:能够形成满足权重要求的检查点投票链接,但仍必须遵守协议的有效性与链接规则。拥有更多质押权重并不能使无效区块绕过客户端执行与共识校验。
验证者恶意进行同一时隙的冲突区块提议、双重见证投票或违反 FFG 规则的包围投票,可能触发 Slashing(罚没)。以太坊通过经济惩罚约束这些行为;对于冲突最终确认,协议的可问责安全性意味着至少约三分之一的有效质押需要违反可罚没条件。
实际分析一个 PoS 网络时,可以按以下顺序检查:
- 统计活跃验证者的数量与总有效余额,排除等待激活和已经退出的账户。
- 按独立控制实体合并其管理的有效余额,计算最大控制实体和主要控制实体合计占比。
- 对每个分叉和检查点投票,分别统计支持它的最新见证权重与 FFG 投票权重,不混用两类规则。
- 观察是否达到三分之二门槛,并检查是否满足检查点链接、证明和最终确认的协议条件。
对于协议数据的核对,可参考以太坊 PoS 机制文档及验证者提款与有效余额说明。
最终判断应分别回答三个问题:哪些验证者有资格参与、它们实际拥有多少有效质押权重,以及这些权重是否通过符合规则的投票形成共识。只知道验证者数量或者表面上的 ETH 持有量,都不足以判断链分叉的胜出方向和交易最终性。