
多人游戏与网络同步 / 系统课时
重连时怎样证明还是同一个玩家
重连时怎样证明还是同一个玩家
重新建立 Socket 只能证明“现在有一条连接”,不能证明这条连接仍代表原来的玩家。本课用玩家身份、会话标识和专用重连凭据建立验证链,区分合法恢复、新加入与冒名重连,并给出一个可运行的签名验证示例。
学习目标
- 区分玩家身份、比赛会话与重连凭据各自承担的职责。
- 按安全顺序判断一次请求应当恢复、重新加入还是拒绝。
- 理解过期、重放和凭据泄漏对重连设计的影响。
三个标识不要混成一个
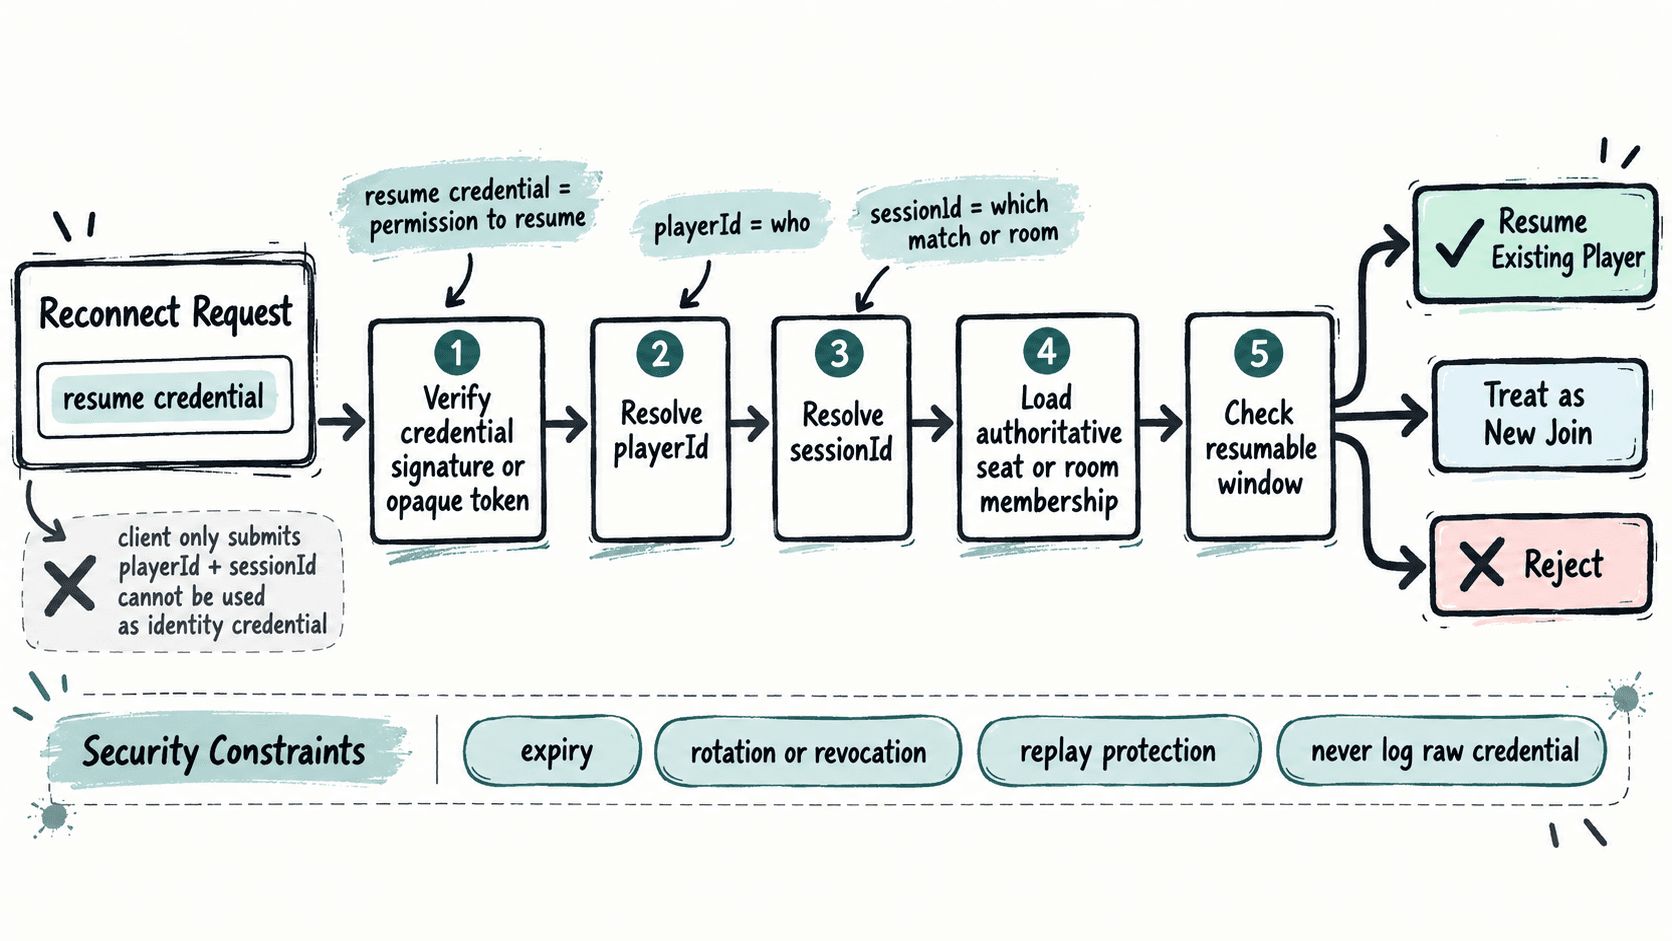
playerId 表示稳定的玩家身份,回答“是谁”;sessionId 表示某次房间或比赛中的会话,回答“要恢复哪一次参与关系”;重连凭据则证明“当前请求有权恢复这段会话”。客户端同时提交 playerId 和 sessionId 并不构成证明,因为两者都可能被伪造或猜到。
重连凭据应由服务器签名或以高熵随机值形式签发,并绑定玩家与会话,带明确有效期。服务端验证通过后,再从自己的权威存储读取玩家席位、队伍、角色等状态,而不是相信客户端把这些状态原样传回来。
服务端按固定顺序做判定
一次重连请求最好沿着从“凭据可信”到“状态仍可恢复”的顺序检查:
- 验证凭据的签名、随机值或服务器端记录,先确认凭据本身未被伪造。
- 检查有效期、撤销状态与重放限制,过期凭据直接拒绝。
- 从凭据解析或映射出
playerId与sessionId,再查询服务端权威会话。 - 确认该玩家仍占有对应席位,且比赛没有结束、被踢出或超过恢复窗口。
- 恢复成功后轮换重连凭据,使旧凭据失效,降低被截获后重复使用的风险。
这里的关键是:连接恢复、身份恢复、游戏状态恢复是三件事。即使网络层已经重新连上,只要身份或会话检查失败,就不能继续恢复角色状态。
一个最小可运行的签名验证器
下面用 Node.js 内置 crypto 演示“凭据绑定玩家与会话,并验证完整性和过期时间”。固定密钥只用于教学;生产环境应使用安全的密钥管理或服务端保存的高熵随机重连令牌,并补上撤销与重放控制。
const crypto = require("node:crypto");

const SECRET = "demo-only-secret";

function sign(payloadBase64) {
  return crypto
    .createHmac("sha256", SECRET)
    .update(payloadBase64)
    .digest("base64url");
}

function issueResumeCredential(claims) {
  const payloadBase64 = Buffer
    .from(JSON.stringify(claims))
    .toString("base64url");

  return `${payloadBase64}.${sign(payloadBase64)}`;
}

function verifyResumeCredential(token, nowUnix) {
  const [payloadBase64, signature] = token.split(".");
  if (!payloadBase64 || !signature) return null;

  const expected = sign(payloadBase64);
  const actualBuffer = Buffer.from(signature);
  const expectedBuffer = Buffer.from(expected);

  if (
    actualBuffer.length !== expectedBuffer.length ||
    !crypto.timingSafeEqual(actualBuffer, expectedBuffer)
  ) {
    return null;
  }

  const claims = JSON.parse(
    Buffer.from(payloadBase64, "base64url").toString("utf8")
  );

  if (claims.exp <= nowUnix) return null;
  return claims;
}

const seat = {
  playerId: "player-7",
  sessionId: "match-42"
};

const credential = issueResumeCredential({
  playerId: "player-7",
  sessionId: "match-42",
  nonce: "resume-1",
  exp: 2000000000
});

const claims = verifyResumeCredential(credential, 1900000000);
const samePlayer = claims?.playerId === seat.playerId;
const sameSession = claims?.sessionId === seat.sessionId;
const mode = samePlayer && sameSession ? "resume" : "reject";

console.log(`credential valid: ${claims !== null}`);
console.log(`same player: ${samePlayer}`);
console.log(`same session: ${sameSession}`);
console.log(`join mode: ${mode}`);
预期输出:
credential valid: true
same player: true
same session: true
join mode: resume
这个示例只验证完整性与过期时间。生产实现还要在服务器端记录 nonce、令牌版本或当前有效令牌摘要,成功恢复后立即轮换,才能阻止同一旧凭据被再次使用。
明确区分恢复、新加入与拒绝
当凭据有效、玩家匹配、会话仍存在且席位可恢复时,结果才是 resume。如果玩家已经没有该会话,但游戏规则允许加入,应走正常的 join 流程重新分配席位,而不是伪装成重连。凭据无效、玩家不匹配、会话已结束或玩家已被移出时,则应拒绝恢复。
| 条件 | 处理 |
|---|---|
| 凭据有效,玩家与会话匹配,仍在恢复窗口 | 恢复原席位 |
| 没有可恢复会话,但规则允许加入 | 走新加入流程 |
| 凭据无效、过期、已撤销或身份不匹配 | 拒绝请求 |
一个稳健的重连协议最终依赖的是服务器权威关系:谁拥有哪个会话、会话是否仍可恢复、凭据是否仍有效。只要把这三层分开验证,就能避免“Socket 连回来了,就默认还是原玩家”的身份漏洞。