
多人游戏与网络同步 / 系统课时
串起一条完整重连恢复链路
串起一条完整重连恢复链路
完整重连不是“Socket 再连一次”,而是一条有顺序约束的恢复链路:先确认旧连接失效,再退避重试,重新认证和恢复房间,安装权威快照,补齐快照后的增量,最后才允许客户端进入 READY。顺序错误很容易造成重复操作或状态缺口。
学习目标
- 理解从断线到
READY的完整状态推进顺序 - 为认证、房间恢复、快照和增量阶段定义明确的成功条件
- 用序列号和状态机约束验证恢复完成,而不是只看连接是否建立
先把恢复链路定义成状态机
主路径可以定义为 DISCONNECTED -> BACKOFF -> AUTHENTICATING -> ROOM_RESTORE -> SNAPSHOT -> DELTA_CATCHUP -> READY。每个状态都必须有“进入条件”和“完成条件”,不能因为底层连接已经成功就跳过上层恢复。
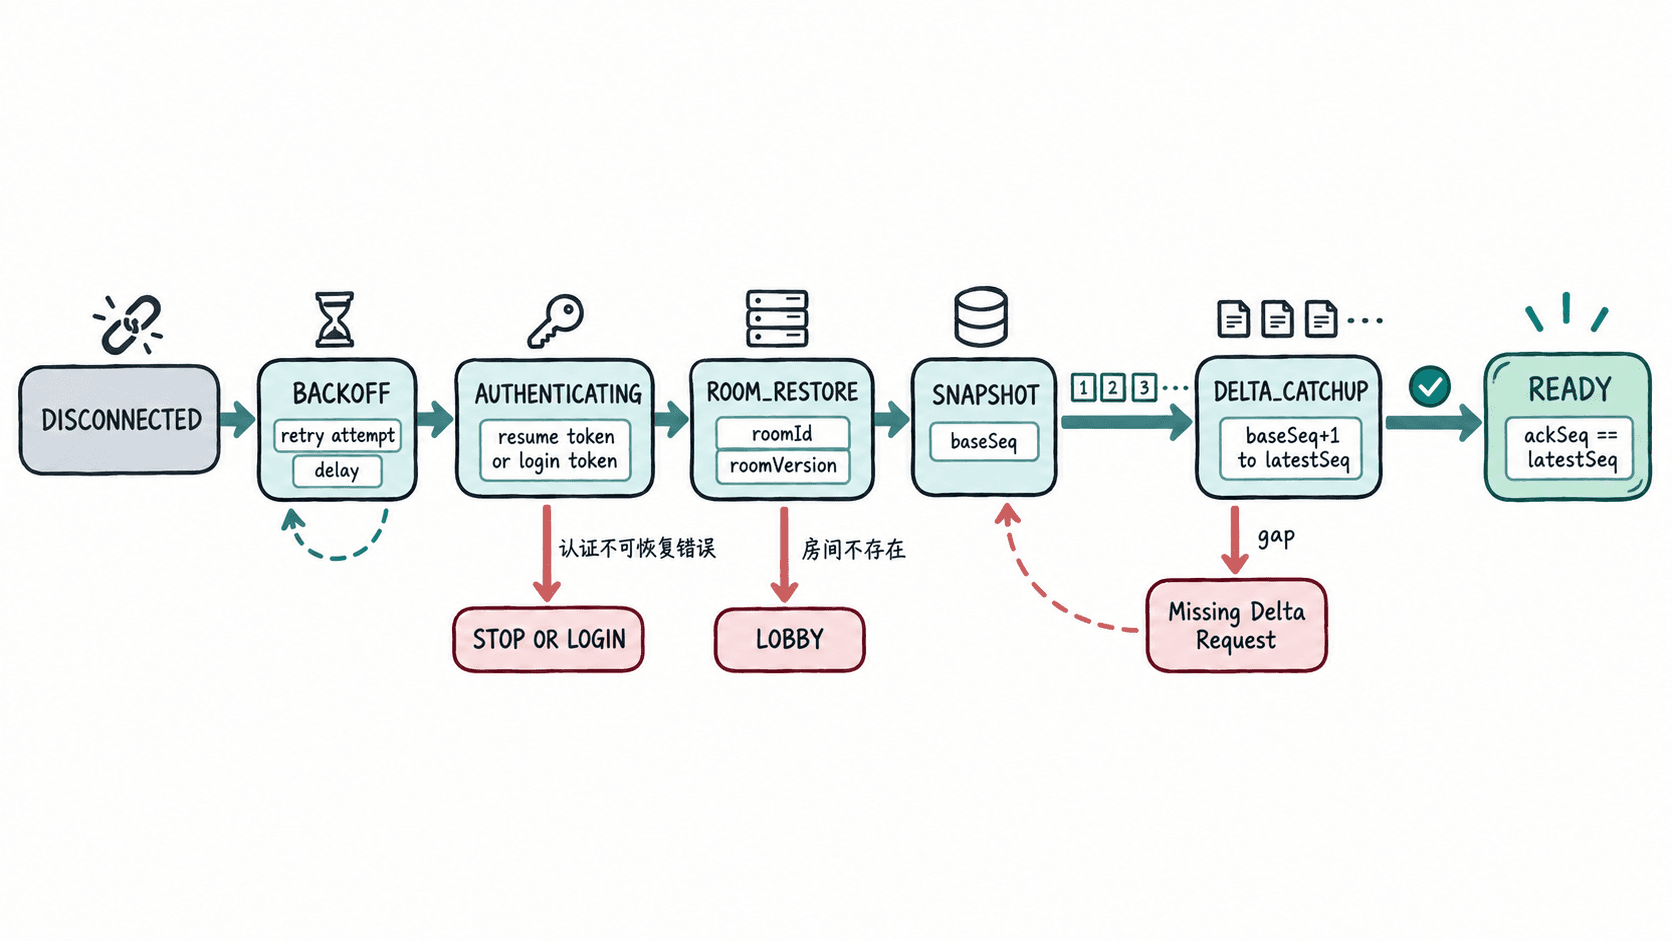
状态机的价值是把“连接成功”和“业务恢复成功”分开。TCP、QUIC 或 WebSocket 重新建立,只能说明传输层可用;角色是否仍在原房间、客户端状态是否与服务器一致,要等后续阶段全部完成才能确认。
为每个阶段设定完成条件
| 阶段 | 成功条件 | 失败时的处理重点 |
|---|---|---|
BACKOFF |
到达下一次允许重试时间 | 继续按策略退避,避免重连风暴 |
AUTHENTICATING |
服务端明确接受身份与恢复凭据 | 凭据失效时重新登录,不无限重试 |
ROOM_RESTORE |
服务端确认房间仍存在且玩家可恢复 | 房间结束或被踢出时返回大厅 |
SNAPSHOT |
权威快照完整安装,并记录 baseSeq |
版本不兼容或校验失败时重新请求 |
DELTA_CATCHUP |
从 baseSeq + 1 到最新序列连续应用 |
出现序列缺口时补包或重新取快照 |
READY |
客户端确认号等于已知最新服务端序列 | 此时才恢复正常输入和业务操作 |
这里最重要的约束是“连续”。如果快照的 baseSeq=42,客户端收到 43 和 45,不能因为 45 更新就直接进入 READY;必须先得到 44,或者放弃当前增量链重新同步快照。
用可执行状态机验证主路径
下面的 Python 示例不建立真实网络连接,而是用确定性的假服务端模拟恢复控制流。它的作用是验证状态推进、快照基线和增量连续性这三个不变量,适合先写成单元测试,再把同样的判断接到真实传输层。
from dataclasses import dataclass
from enum import Enum

class State(str, Enum):
    DISCONNECTED = 'DISCONNECTED'
    BACKOFF = 'BACKOFF'
    AUTHENTICATING = 'AUTHENTICATING'
    ROOM_RESTORE = 'ROOM_RESTORE'
    SNAPSHOT = 'SNAPSHOT'
    DELTA_CATCHUP = 'DELTA_CATCHUP'
    READY = 'READY'

@dataclass
class ClientContext:
    resume_token: str
    room_id: str
    applied_seq: int = 0

class FakeServer:
    def authenticate(self, token: str) -> None:
        if token != 'resume-abc':
            raise ValueError('invalid resume token')

    def restore_room(self, room_id: str) -> int:
        if room_id != 'room-7':
            raise ValueError('room not found')
        return 12

    def snapshot(self) -> dict:
        return {'baseSeq': 42, 'state': {'hp': 100}}

    def deltas_after(self, seq: int) -> list[dict]:
        assert seq == 42
        return [
            {'seq': 43, 'hp': 95},
            {'seq': 44, 'hp': 90},
        ]

def recover(ctx: ClientContext, server: FakeServer) -> None:
    print(State.DISCONNECTED.value)
    print(f'{State.BACKOFF.value} retry=1 delay=0.5s')

    print(State.AUTHENTICATING.value)
    server.authenticate(ctx.resume_token)

    room_version = server.restore_room(ctx.room_id)
    print(f'{State.ROOM_RESTORE.value} roomVersion={room_version}')

    snap = server.snapshot()
    ctx.applied_seq = snap['baseSeq']
    print(f"{State.SNAPSHOT.value} baseSeq={ctx.applied_seq}")

    for delta in server.deltas_after(ctx.applied_seq):
        # 只有连续序列才能推进已应用确认号。
        expected = ctx.applied_seq + 1
        if delta['seq'] != expected:
            raise ValueError(f'sequence gap: expected {expected}, got {delta["seq"]}')
        ctx.applied_seq = delta['seq']
        print(f'{State.DELTA_CATCHUP.value} seq={ctx.applied_seq}')

    # READY 只在快照与全部增量都确认后进入。
    print(f'{State.READY.value} ackSeq={ctx.applied_seq}')

if __name__ == '__main__':
    recover(ClientContext('resume-abc', 'room-7'), FakeServer())
预期输出
DISCONNECTED
BACKOFF retry=1 delay=0.5s
AUTHENTICATING
ROOM_RESTORE roomVersion=12
SNAPSHOT baseSeq=42
DELTA_CATCHUP seq=43
DELTA_CATCHUP seq=44
READY ackSeq=44
这个示例故意让恢复过程完全确定,因此只要把 44 删除或改成 45,就会触发 sequence gap,从而验证客户端不会在增量不连续时误进入 READY。
把失败处理放回正确层级
不是所有失败都应该“重新连一次”。传输连接失败适合继续退避;认证令牌过期需要重新登录;房间已经结束应返回大厅;快照损坏或版本不兼容需要重新取快照;增量缺口则优先补缺失区间,补不到再回退到新快照。
同时要防止重连过程重复提交一次性业务操作。移动方向这类连续意图可以在 READY 后发送最新值,但购买、领奖、匹配确认等操作应带业务幂等键,由服务端决定是否已经执行,不能因为客户端重连就盲目重放。
用 Ready 门禁完成验收
上线实现时,READY 应是显式门禁,而不是 UI 自己猜测“看起来恢复了”。至少确认认证成功、房间身份恢复、权威快照安装、增量连续追到最新序列,并让客户端上报最终 ackSeq。只有这些条件全部满足,才恢复正常输入发送和可改变持久状态的业务操作。
排障日志也应围绕这条链路记录 attempt、状态名、roomId、roomVersion、baseSeq、最新已应用序列和失败原因。这样一次“重连后人物位置不对”就能被定位成具体阶段,而不是停留在“网络似乎已经连上”的模糊结论。