
多人游戏与网络同步 / 系统课时
用序列号找出缺失的增量
用序列号找出缺失的增量
有了可信快照后,客户端仍要补回快照之后以及断线期间产生的更新。为每条权威增量分配单调递增的序列号,可以把模糊的“我可能漏了数据”转成明确的缺口范围,并让服务器只发送真正缺失的部分。
学习目标
- 用连续序列号描述客户端已经确认的同步位置
- 根据序列缺口计算需要重传的增量范围
- 判断何时不能继续补增量而必须重新获取快照
序列号把同步进度变成一个位置
服务器应在权威状态更新进入可重放日志时,为其分配会话内单调递增的 seq。客户端只有在某条更新及其之前的所有更新都成功应用后,才能把连续确认位置 lastAppliedSeq 推进到该序列号。
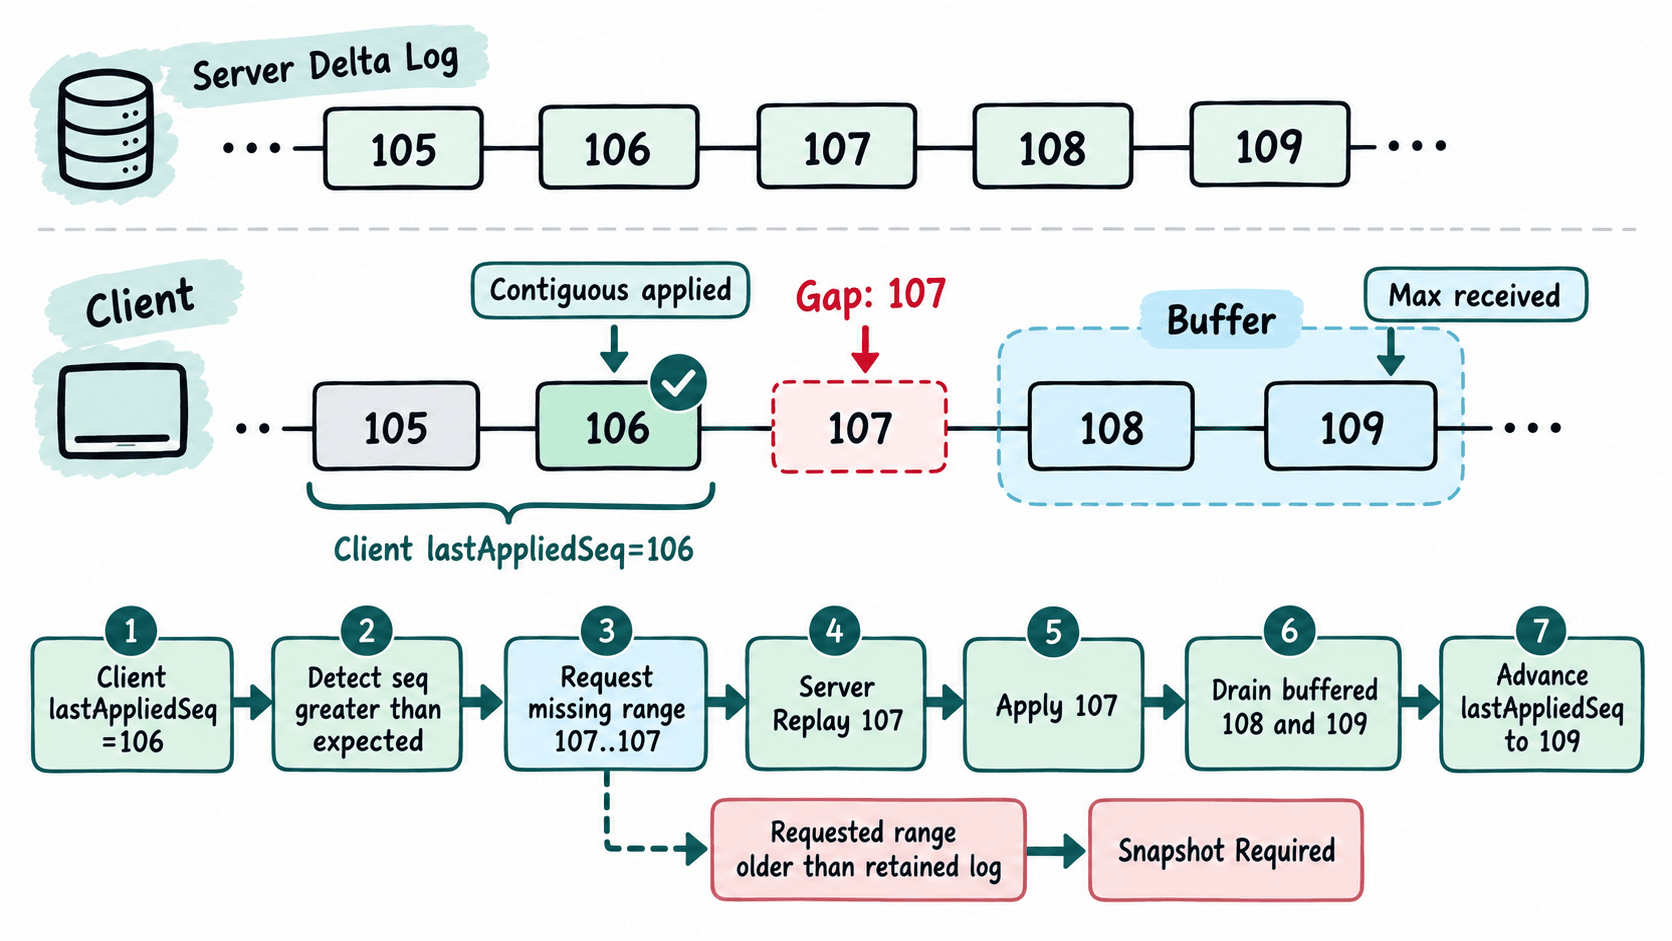
假设客户端已经连续应用到 104,随后收到 105、106 和 108。虽然 108 已经到达,客户端也不能宣称自己同步到了 108,因为 107 仍然缺失。正确状态是继续确认到 106,暂存 108,并请求缺少的 107。
用确认位置计算缺失范围
恢复请求至少要带上客户端最后一个连续完成的序列号。服务器再结合当前日志高水位,就能得到需要发送的区间。
例如客户端报告 lastAppliedSeq = 8400,服务器当前已经生成到 8427,那么待恢复范围就是 8401 到 8427。如果客户端先前通过快照建立基线,则第一次恢复增量时,lastAppliedSeq 就等于该快照的 baselineSeq。
对于持续接收过程中的局部乱序,还需要区分三种情况:
| 收到的序列号 | 处理方式 |
|---|---|
等于 lastAppliedSeq + 1 |
立即应用,并继续检查缓存中的下一条 |
大于 lastAppliedSeq + 1 |
发现缺口,暂存该更新并请求缺失范围 |
小于等于 lastAppliedSeq |
已经应用过,按重复消息忽略 |
重传必须同时支持乱序与重复
可靠恢复不能假设重传结果只到达一次,也不能假设所有消息严格按网络到达顺序排列。客户端应把“是否已经连续应用”作为判断核心,而不是依赖单个请求的生命周期。
当缺失的 107 到达后,客户端先应用它并把确认位置推进到 107,然后检查缓存。如果 108、109 已存在且连续,就依次应用,最终把确认位置一次推进到 109。重传过程中再次收到 106 或 108 时,则通过序列号识别为旧消息或缓存重复项,避免重复执行伤害、奖励等有副作用的逻辑。
服务器端也应按照序列区间读取重放日志,而不是重新计算历史业务动作。增量记录应保存能够重新构造状态变化的权威结果,并在会话恢复窗口内保持稳定顺序。
日志已经过期时回到快照
增量日志通常不会无限保存。假设服务器目前最早保留的增量是 9001,而重连客户端只确认到 8700,那么 8701 到 9000 已经无法重放。此时继续发送现存日志会让客户端建立在残缺历史上,最终状态即使看起来正常也无法证明正确。
恢复协议因此需要明确的降级规则:服务器先比较客户端确认位置与日志最早可恢复位置;能够覆盖缺口时返回增量,不能覆盖时返回“需要新快照”的结果。客户端收到该结果后放弃当前增量恢复,重新建立快照基线,再从新的 baselineSeq 继续追赶。
序列号的价值在于把恢复过程变成可验证的连续区间:客户端只推进已经完整应用的位置,服务器只重放仍然保存的缺失范围,一旦历史断层超出日志窗口就明确回退到快照,而不是带着未知缺口继续游戏。