
多人游戏与网络同步 / 系统课时
服务器重启后还能恢复什么
服务器重启后还能恢复什么
断线重连通常假设原服务器仍保留玩家会话,但进程重启会让这层假设失效。真正可靠的恢复设计,需要先区分哪些状态只存在内存、哪些已经持久化,以及一场进行中的战局是否拥有可重新构造的权威状态。
学习目标
- 区分连接、会话、玩家数据与战局状态在重启后的存活范围
- 判断一种状态能否从持久化数据、快照或事件重新构造
- 为重启场景定义明确的恢复等级,而不是笼统承诺“支持重连”
先看进程重启会清掉什么
如果房间、连接映射、玩家临时状态都只放在游戏服务器进程内存中,那么进程退出后,这些对象会一起消失。客户端即使仍持有旧的连接 ID、房间 ID 或重连令牌,也不能证明新进程仍知道它们代表什么。
典型的内存状态包括当前 socket、连接到玩家的映射、尚未落盘的房间成员表、技能冷却计时器、正在进行的投票以及某个 Tick 中间产生的临时结果。它们的共同特点是:没有进程外副本,就无法跨重启恢复。
另一方面,账号 ID、角色等级、背包、长期货币等通常存储在数据库中。服务器重启后可以重新读取这些数据,因此它们属于“可重新加载”,而不是“内存幸存”。
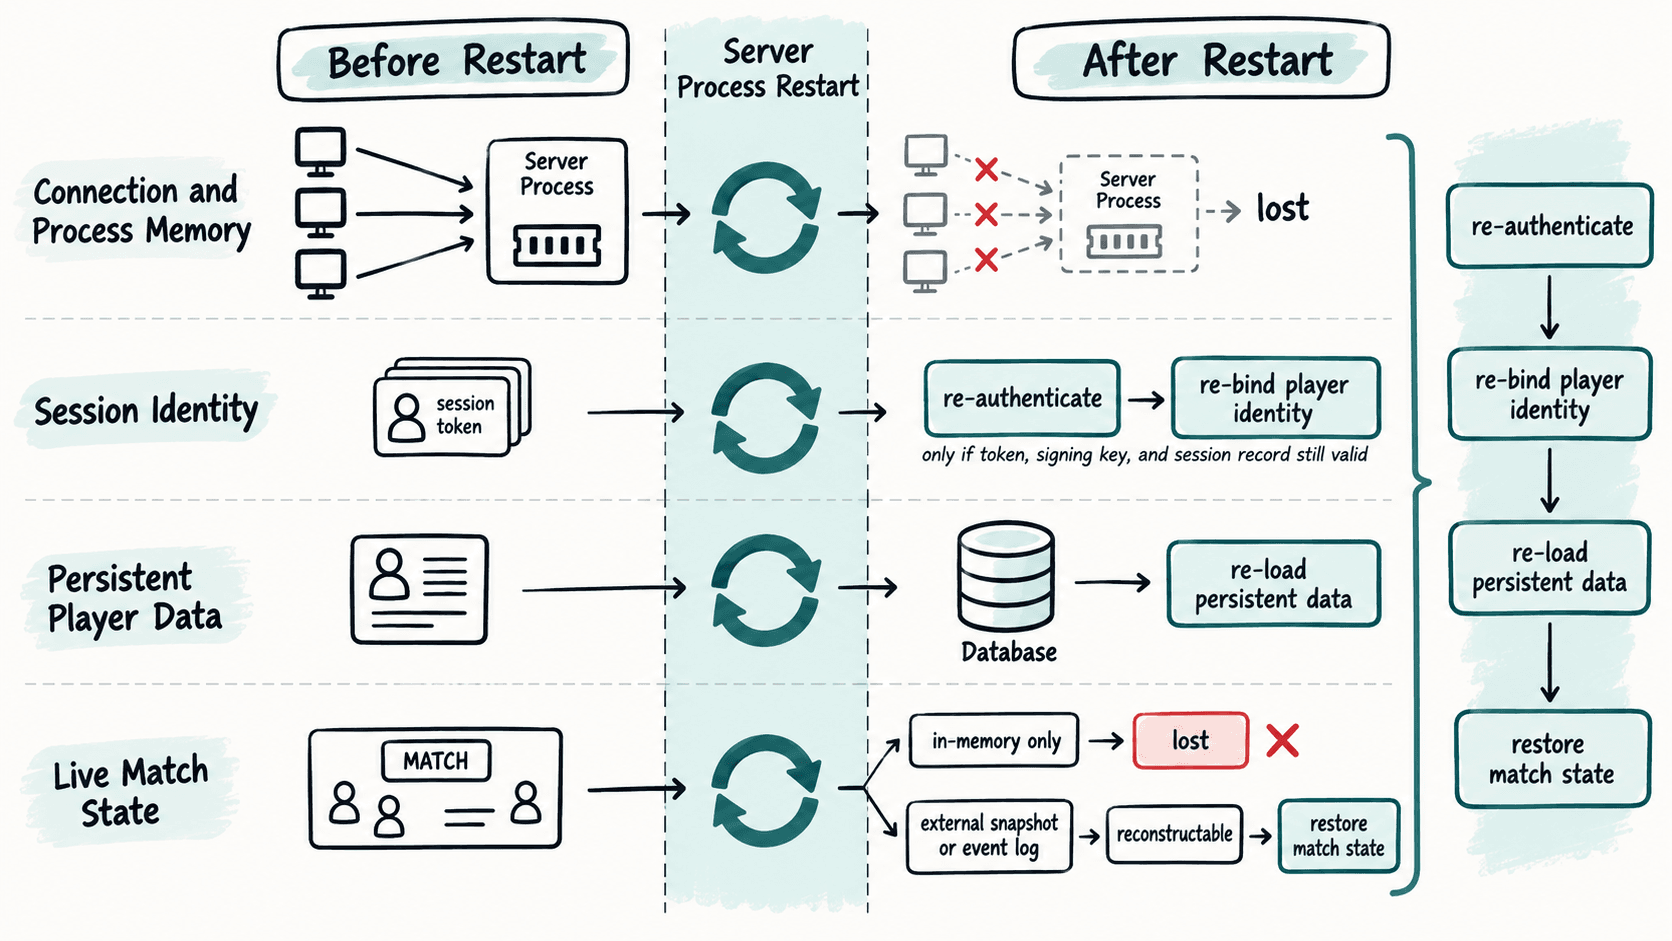
把“能恢复”拆成不同层级
服务器重启后的恢复能力不是一个布尔值。更实用的做法,是按状态来源定义恢复等级。
| 状态 | 常见保存位置 | 重启后默认结果 | 要恢复需要什么 |
|---|---|---|---|
| 网络连接 | 服务器进程、内核 socket | 丢失 | 建立新连接 |
| 玩家身份绑定 | 内存会话或外部会话存储 | 视实现而定 | 可验证凭据与稳定玩家 ID |
| 长期玩家数据 | 数据库 | 可重新读取 | 持久化成功且版本兼容 |
| 当前房间身份 | 内存或共享房间服务 | 可能丢失 | 外部房间记录或可重建规则 |
| 实时战局状态 | 游戏进程内存 | 通常丢失 | 快照、事件日志或其他权威副本 |
因此,“玩家能重新登录”并不等于“玩家能回到原战局”。重新认证只解决身份问题;恢复到原房间还需要房间存在;恢复到断线前世界则进一步要求战局状态仍可获得。
战局状态为什么最难恢复
实时战局通常包含大量高频变化:角色位置、生命值、技能状态、AI 状态、掉落物、计时器以及已经发生但尚未结算的事件。如果这些数据只存在进程内存,新服务器没有可靠依据猜测重启前最后一刻发生了什么。
要支持跨进程恢复,常见方案是周期性保存权威快照,并配合快照之后的事件或操作日志。例如快照记录世界版本 8200,而外部日志保存 8201 到 8235 的关键状态变化,新进程就可以从 8200 开始重放到 8235。另一种方案是由独立的权威状态服务持续维护关键战局数据,让游戏进程本身不成为唯一副本。
会话令牌也可能在重启后失效
客户端保存了重连令牌,并不意味着它一定能跨重启使用。如果令牌只是随机字符串,而对应会话记录仅存在旧进程内存中,新进程无法验证它。若令牌带有可验证签名,也仍要考虑签名密钥是否稳定、是否已经过期,以及服务端是否需要查询撤销或会话记录。
较稳妥的恢复顺序是先建立新连接,再验证长期身份或恢复凭据,然后取得稳定的 player ID,接着查询玩家是否仍属于某个可恢复房间或比赛,最后才加载对应的世界状态。这样不会把已经失效的旧 connection ID 当成玩家身份。
给产品定义明确的重启恢复边界
工程上应把承诺写成可验证的等级。例如“重启后可重新登录但当前对局结束”“重启后可返回房间大厅”“重启后可从最近快照恢复比赛”,三者需要的基础设施完全不同。
如果系统没有战局快照、事件日志或外部权威副本,就应明确把服务器重启视为当前战局终止,而不是尝试用残缺信息伪造连续性。只有先确定哪些状态拥有进程外的可信来源,断线重连机制才能在服务器真正消失并重新启动之后仍然给出可预测结果。