
多人游戏与网络同步 / 系统课时
重连后重复攻击怎么去重
重连后重复攻击怎么去重
攻击请求可能已经被服务器执行,但确认包恰好在断线时丢失。客户端重连后如果直接重发,服务端不能靠“看起来像同一次攻击”来猜,而应使用会话内单调递增的操作序号和确认位置,明确区分新操作、重复操作与缺口。
学习目标
- 用客户端操作序号标识一次攻击在会话中的位置
- 用服务端累计确认位置避免重复执行已经成功的攻击
- 处理乱序、确认丢失和会话切换等边界情况
把攻击变成有编号的操作
客户端为需要可靠提交的玩法操作分配递增序号,例如 41、42、43。序号的命名空间至少要绑定 playerId 和 sessionId,因此服务端真正识别一次操作时,可以使用 (playerId, sessionId, seq) 作为唯一键。
假设客户端已确认到 41,随后发送攻击 42。服务器执行伤害并把确认位置推进到 42,但 ACK 在网络中丢失。客户端重连后仍会认为 42 未确认,于是重发它。服务端看到 42 <= ackSeq,只重新返回确认,不再应用第二次伤害。
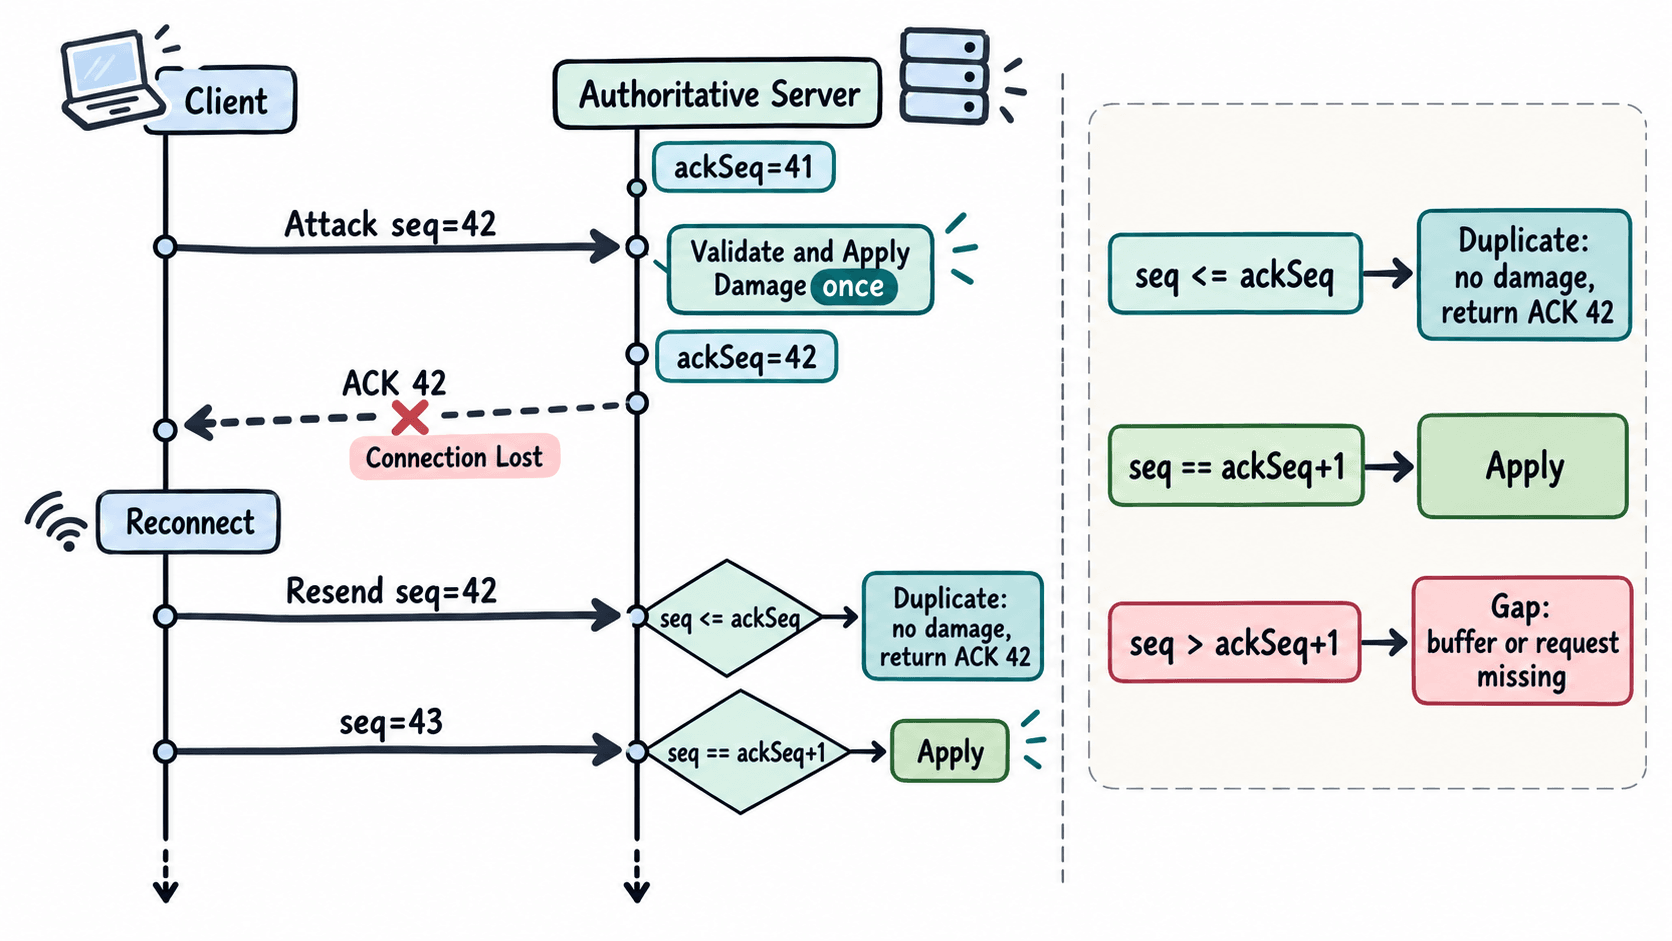
服务端只在连续位置执行一次
最简单的单通道模型是让服务端维护 ackSeq,表示已经连续处理到哪个操作。收到请求后有三种情况:
seq <= ackSeq:这是重复发送,只返回当前确认位置,不重复执行业务效果。seq == ackSeq + 1:这是下一个合法操作,先校验并执行,再推进确认位置。seq > ackSeq + 1:中间有缺口,不应越过缺失操作直接执行;可以暂存,或要求客户端补发。
下面的示例模拟攻击 42 已执行但 ACK 丢失,然后客户端重发同一个序号:
const session = {
  ackSeq: 41,
  damageBySeq: new Map()
};

function handleAttack(seq, targetId) {
  if (seq <= session.ackSeq) {
    return { status: "duplicate", ackSeq: session.ackSeq };
  }

  if (seq !== session.ackSeq + 1) {
    return { status: "gap", ackSeq: session.ackSeq };
  }

  const damage = 20;
  session.damageBySeq.set(seq, { targetId, damage });
  session.ackSeq = seq;

  return { status: "executed", ackSeq: session.ackSeq, damage };
}

console.log(handleAttack(42, "enemy-7"));
console.log(handleAttack(42, "enemy-7"));
console.log(handleAttack(44, "enemy-7"));
console.log(handleAttack(43, "enemy-7"));
预期输出:
{ status: 'executed', ackSeq: 42, damage: 20 }
{ status: 'duplicate', ackSeq: 42 }
{ status: 'gap', ackSeq: 42 }
{ status: 'executed', ackSeq: 43, damage: 20 }
这个示例故意把 44 放在 43 前面:服务器不会因为序号更大就直接接受,否则累计确认将掩盖中间未处理的操作。
确认位置必须和业务效果一起提交
真正的风险在于“已经造成伤害,但 ackSeq 还没可靠更新”。如果服务器在这两个动作之间崩溃,恢复后可能再次执行同一个 seq。因此业务效果和去重状态必须处在同一个权威提交边界内。
在单线程游戏房间中,可以在同一个服务器 Tick 内先完成校验和状态变更,再原子地推进操作序号;如果攻击还会写数据库,则应让业务写入和操作记录共享事务,或使用能提供等价原子性的持久化方案。不要先发送 ACK 再执行攻击,否则客户端会删除待确认操作,而服务器实际效果可能还没有落地。
客户端只删除 seq <= ackSeq 的待发送操作。重连后,它从最后确认位置开始重发尚未确认的序号,因此“至少发送一次”可以和服务端“至多执行一次”组合成稳定的恢复协议。
边界条件要提前定清
会话重新创建时不能无条件沿用旧序号。若 sessionId 已变化,服务端应按新的序号命名空间处理,旧会话中的迟到包必须被拒绝,否则一个很早的 seq=42 可能误撞新会话的 42。
此外,序号去重解决的是“同一操作被重复提交”,不能替代攻击合法性校验。服务端仍要检查冷却、距离、目标状态和权威命中结果;客户端也不应上传“造成 20 点伤害”这种最终结果。
当攻击请求采用“会话标识 + 单调序号 + 累计 ACK”后,确认包丢失不再意味着业务效果也要重做:客户端可以放心重发未确认操作,服务器则根据确认位置决定执行、忽略还是等待缺口补齐。