
游戏客户端架构 / 系统课时
请求失败先看哪一层
请求失败先看哪一层
客户端提示“网络请求失败”时,真正的故障可能发生在域名解析、TCP 连接、TLS、HTTP、应用协议或业务逻辑中的任意一层。本节建立固定的分层排查顺序,让你先确定失败边界,再进入对应模块,而不是一开始就盯着业务代码猜原因。
学习目标
- 区分 DNS、连接、TLS、HTTP、协议和业务错误
- 按从底层到上层的顺序缩小网络故障范围
- 利用客户端错误信息和命令行结果验证故障所在层级
先确定请求走到了哪里
一次 HTTPS 请求成功返回业务数据,至少需要连续经过域名解析、建立连接、TLS 握手、HTTP 交换、协议解析和业务处理。前一层没有成功,后一层通常根本不会开始。
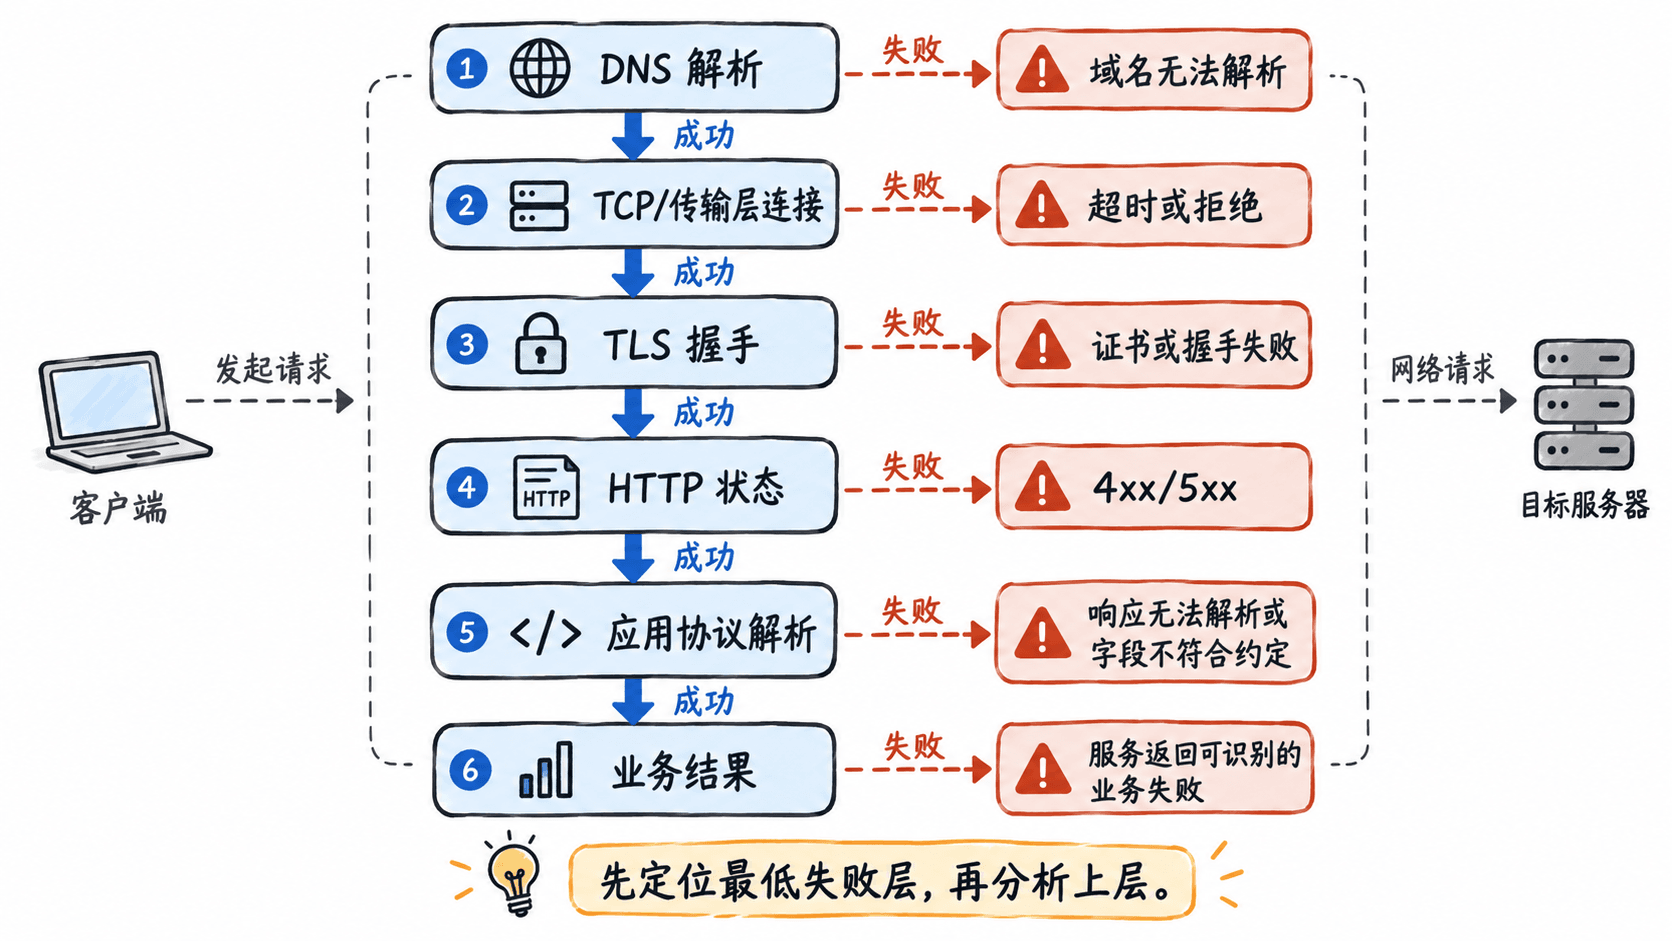
因此排查时不要把所有失败都归结为“服务器报错”。如果日志显示域名解析失败,HTTP 状态码就没有分析价值;如果已经拿到 HTTP 401,则 DNS、连接和 TLS 至少已经完成到足以交换 HTTP 消息的程度。
按层检查比按错误文案猜更可靠
DNS 层关注的是主机名能否得到地址。典型现象包括域名不存在、解析超时、特定网络环境无法解析。这里应同时记录请求主机名和底层解析错误,而不是只留下一个统一的 NetworkError。
连接层关注是否能到达目标地址和端口。常见失败包括连接超时、连接被拒绝、网络切换后的旧连接失效。能够解析出 IP 并不代表端口一定可达。
TLS 层发生在 HTTPS 的加密握手阶段。证书过期、主机名不匹配、设备时间异常、协议版本或证书链问题,都可能让请求在 HTTP 之前终止。此时通常同样拿不到 HTTP 状态码。
进入 HTTP 层后,要优先记录状态码。404、401、429 和 500 属于完全不同的问题类别,不应该统一映射成“请求失败”。即使状态码是成功范围,也还要继续检查响应体是否符合客户端和服务端约定。
协议层关注反序列化、字段类型、压缩或编码等问题。最后才是业务层,例如请求格式正确、HTTP 也成功,但服务端根据登录状态、资源状态或业务规则拒绝操作。
用 curl 快速确认外部链路
在桌面开发环境中,可以先用 curl 查看 DNS、连接、TLS 和 HTTP 的关键时间点。下面使用公开的 example.com 做命令格式演示;排查实际项目时应替换为自己的请求地址,并注意不要在终端历史中泄露令牌。
curl -sS -o /dev/null \
  -w 'remote_ip=%{remote_ip}\nhttp_code=%{http_code}\ntime_namelookup=%{time_namelookup}\ntime_connect=%{time_connect}\ntime_appconnect=%{time_appconnect}\ntime_starttransfer=%{time_starttransfer}\n' \
  https://example.com/
预期输出
remote_ip=<IP>
http_code=200
time_namelookup=<TIME>
time_connect=<TIME>
time_appconnect=<TIME>
time_starttransfer=<TIME>
<IP> 和 <TIME> 是动态值,实际结果会随网络和 DNS 节点变化。time_namelookup 对应名称解析完成时间,time_connect 对应连接建立时间,HTTPS 下的 time_appconnect 可帮助观察 TLS 握手是否完成。若请求在某层失败,curl 会在标准错误中给出相应错误,不能机械地期待上述完整输出。
这类命令只能证明“当前电脑到目标地址”的链路情况,不能直接证明手机、主机或玩家网络也正常。设备现场仍应优先保留客户端自身的网络错误类别和时间信息。
日志至少要留下这些证据
网络日志的目标不是打印完整请求,而是让排查者判断失败层级。通常应保留请求方法、主机和路径模板、请求阶段、耗时、HTTP 状态码以及底层错误类别;重试时还应记录这是第几次尝试。
敏感数据必须单独处理。认证头、Cookie、会话令牌、完整账号信息和可能包含隐私的请求体不应直接写入普通日志。对于请求 ID,可以保留服务端允许公开的追踪标识,用于和服务端日志关联。
避免被“重试成功”掩盖根因
游戏客户端经常自动重试。第二次请求成功并不意味着第一次失败无需分析:DNS 抖动、连接复用失效、弱网切换、限流都可能被重试暂时掩盖。如果只记录最终成功结果,就会丢掉最有价值的现场。
重试日志应把每次尝试视为同一请求链路的一部分,同时区分失败层和最终结果。若大量请求都在 DNS 层失败,优先调查解析和网络环境;若都拿到 5xx,则应联动服务端;若只有某种响应触发解析失败,则重点检查协议兼容性。
固定按照 DNS → 连接 → TLS → HTTP → 协议 → 业务的方向定位,核心价值不是背住六个名词,而是先确认“请求最远走到了哪里”。一旦失败边界确定,后续日志、抓包和服务端排查才会真正集中在正确范围内。