
游戏客户端架构 / 系统课时
符号缺失时怎么继续分析
符号缺失时怎么继续分析
线上崩溃只有模块名和十六进制地址时,分析并没有结束。关键是先确认崩溃包对应的精确构建版本,再用匹配的符号文件把模块内地址还原成函数和源码行;即使暂时找不到符号,也能继续利用模块、偏移和崩溃聚类缩小范围。
学习目标
- 理解程序地址、模块和符号文件之间的解析关系
- 能判断线上二进制与符号文件是否来自同一次构建
- 掌握符号暂时缺失时仍可继续使用的排查信息
地址为什么会变成函数名
崩溃现场首先得到的通常只是程序计数器地址。符号化工具需要知道地址属于哪个模块,以及该模块在本次构建中的函数、源码行和调试信息,才能完成地址到源码的映射。
对于启用了地址随机化的程序,日志里的进程绝对地址还不能直接拿去查源码。分析工具通常需要结合模块加载基址得到模块相对地址,再交给与该二进制匹配的符号文件解析。
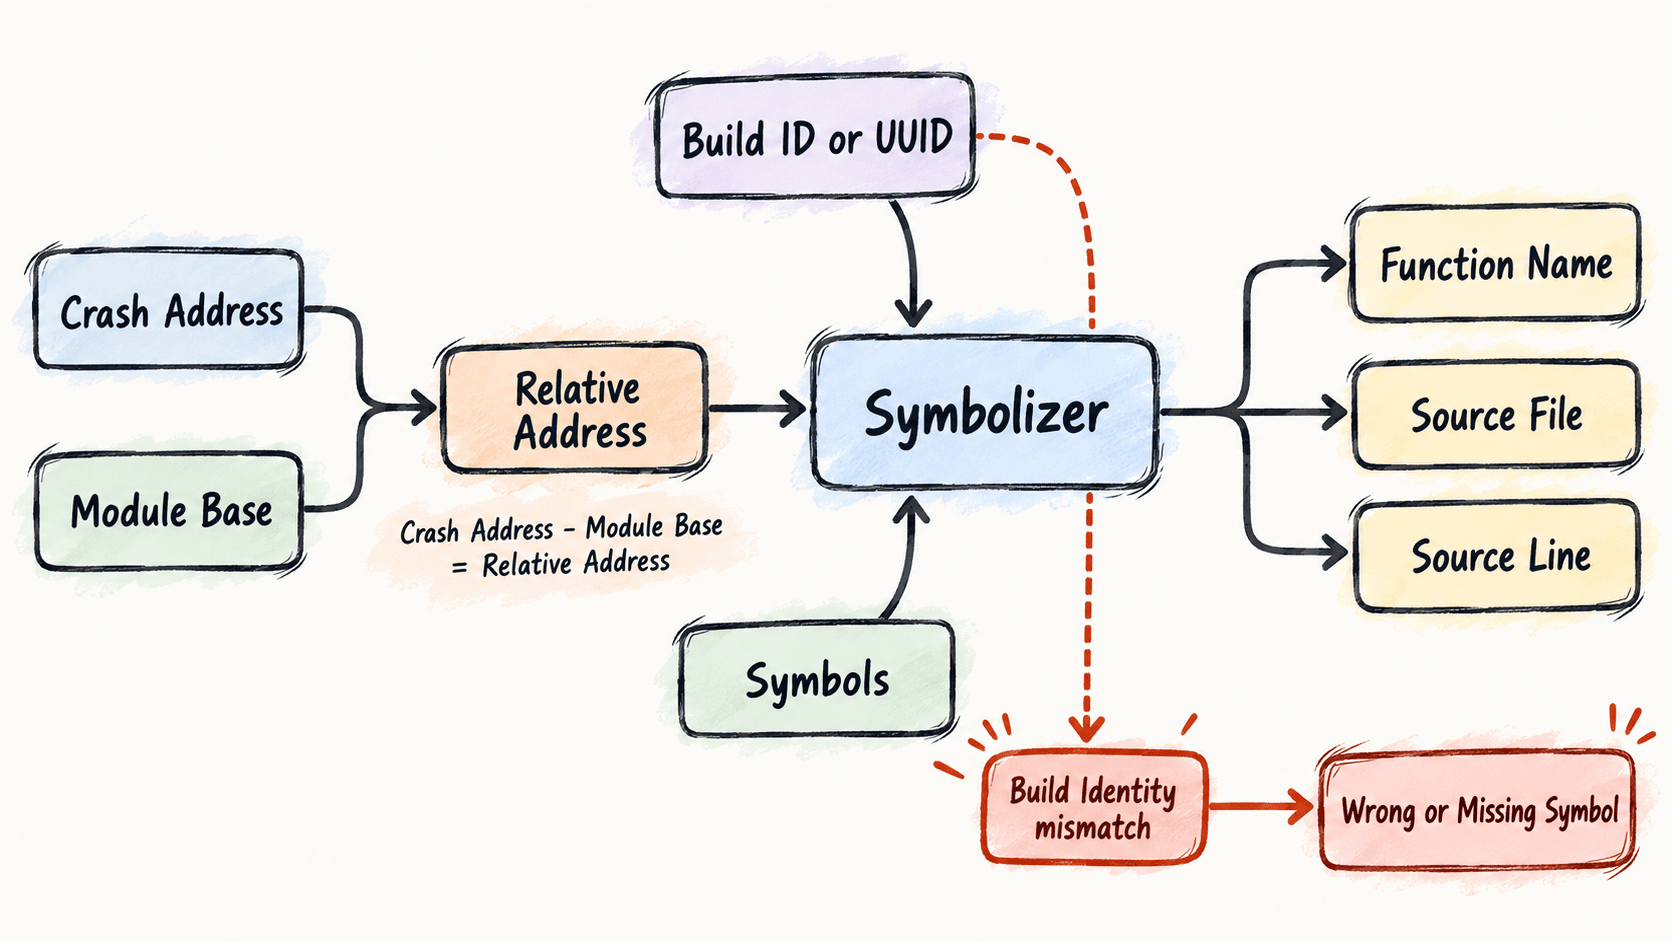
不同平台验证构建身份的方式不同。例如 ELF/Android 常使用 Build ID,Apple 平台可通过 Mach-O 与 dSYM 的 UUID 对应,Windows 的 PDB 则包含用于匹配程序映像的签名信息。核心原则相同:符号文件必须和发生崩溃的二进制来自同一次构建。
先验证二进制和符号是否匹配
以 ELF 文件为例,可以先查看线上对应二进制和保存的调试文件所携带的 Build ID。下面命令假设当前环境已经安装 GNU binutils,并且构建产物保留了 Build ID。
readelf -n libgame.so | grep -i "Build ID"
readelf -n libgame.so.debug | grep -i "Build ID"
预期输出:
Build ID: <BUILD_ID>
Build ID: <BUILD_ID>
两行的 <BUILD_ID> 实际值会随构建变化,但同一构建对应的二进制和调试符号应能够确认到同一构建身份。如果两者不一致,不要继续用这份符号解析地址,否则可能得到一个看起来完整、实际上属于另一版本的函数名和源码行。
用模块相对地址恢复源码位置
确认符号匹配后,可以用地址解析工具恢复函数。下面仍以 ELF 为例,假设崩溃系统已经给出了正确的模块相对地址 0x123456,而不是带 ASLR 的进程绝对地址。
addr2line -f -C -e libgame.so.debug 0x123456预期输出的具体函数、路径和行号取决于你的构建,例如:
CombatWorld::StepPhysics(float)
<SOURCE_PATH>:<LINE>
-f 要求输出函数名,-C 对 C++ 名称进行反修饰,-e 指定用于解析的目标文件。若结果仍然是 ?? 或 ??:0,应依次确认地址是否已经转换为模块相对地址、符号文件是否完整,以及当前构建是否在链接或裁剪阶段移除了所需调试信息。
如果崩溃平台已经提供专用符号化工具,应优先使用平台工具完成基址和映像信息处理,而不是手工猜测地址偏移。
暂时没有符号也不要停止分析
当线上版本的符号确实丢失时,仍应保留原始崩溃数据。至少记录模块名、模块内偏移、异常类型、线程、设备与版本号,并使用“模块 + 相对偏移 + 调用路径”对崩溃进行聚类。
例如两个用户的绝对地址因为 ASLR 完全不同,但如果都落在同一版本的 libgame.so+0x123456,并且上层调用路径一致,它们很可能属于同一个崩溃问题。此时即使暂时不知道具体函数,也可以统计影响范围、寻找首次出现版本,并关联该版本的代码改动。
还可以检查未剥离的信息是否足够提供线索。动态符号表有时仍能给出导出函数名,模块边界也能帮助判断问题属于业务库、引擎还是某个第三方 SDK。不要因为源码行缺失,就把已经获得的模块级证据丢掉。
让下一次线上崩溃可解析
根治符号缺失问题依赖构建流水线,而不是人工在事故发生后到开发机上寻找旧文件。每次正式构建都应把发布二进制、构建身份、符号文件和版本号绑定归档,并保证发布后不能被同名新产物覆盖。
当收到崩溃时,先根据版本和构建身份找到唯一构建,再执行符号化。这样即使客户端已经更新多个版本,也仍然能够还原旧版本的调用栈。符号分析的核心不是“手里有没有一个 PDB、dSYM 或 debug 文件”,而是能否证明它与用户实际运行的那份二进制精确匹配。