
游戏客户端架构 / 系统课时
调用栈怎么看出可疑模块
调用栈怎么看出可疑模块
崩溃调用栈往往同时混着业务代码、引擎代码和第三方库。真正有效的分析不是看到最顶层函数就下结论,而是先确认崩溃线程,再沿调用路径寻找异常发生点、业务边界以及最后一个仍能解释上下文的栈帧。
学习目标
- 理解栈帧、崩溃线程和调用路径之间的关系
- 能区分业务模块、引擎模块与第三方模块中的栈帧
- 能从一段调用栈中圈出优先排查的可疑位置
先确认你看的是否是崩溃线程
一份崩溃报告可能包含几十个线程。渲染线程、网络线程、资源加载线程即使栈很长,也不一定与当前异常有关。第一步应找到被标记为 Crashed、Faulting、Exception Thread 或收到致命信号的线程。
下面是一段用于讲解的简化调用栈,不对应某个真实引擎 API:
Thread 17 Crashed:
#00  libphysics_ext.so  PxScene::simulate
#01  game_client.so     CombatWorld::StepPhysics
#02  game_client.so     BattleScene::Tick
#03  EngineRuntime.so   World::Tick
#04  EngineRuntime.so   GameLoop::RunFrame
调用栈通常从上往下展示当前函数到更早的调用者,因此这里可以读成:主循环调用世界更新,业务场景执行 Tick,随后进入业务封装的物理更新,最终在第三方物理模块内部崩溃。
不要因为 #00 位于第三方库,就立即认定第三方库有 Bug。非法参数、已经释放的对象或被破坏的内存,可能在业务代码中产生,直到第三方库真正访问数据时才触发崩溃。
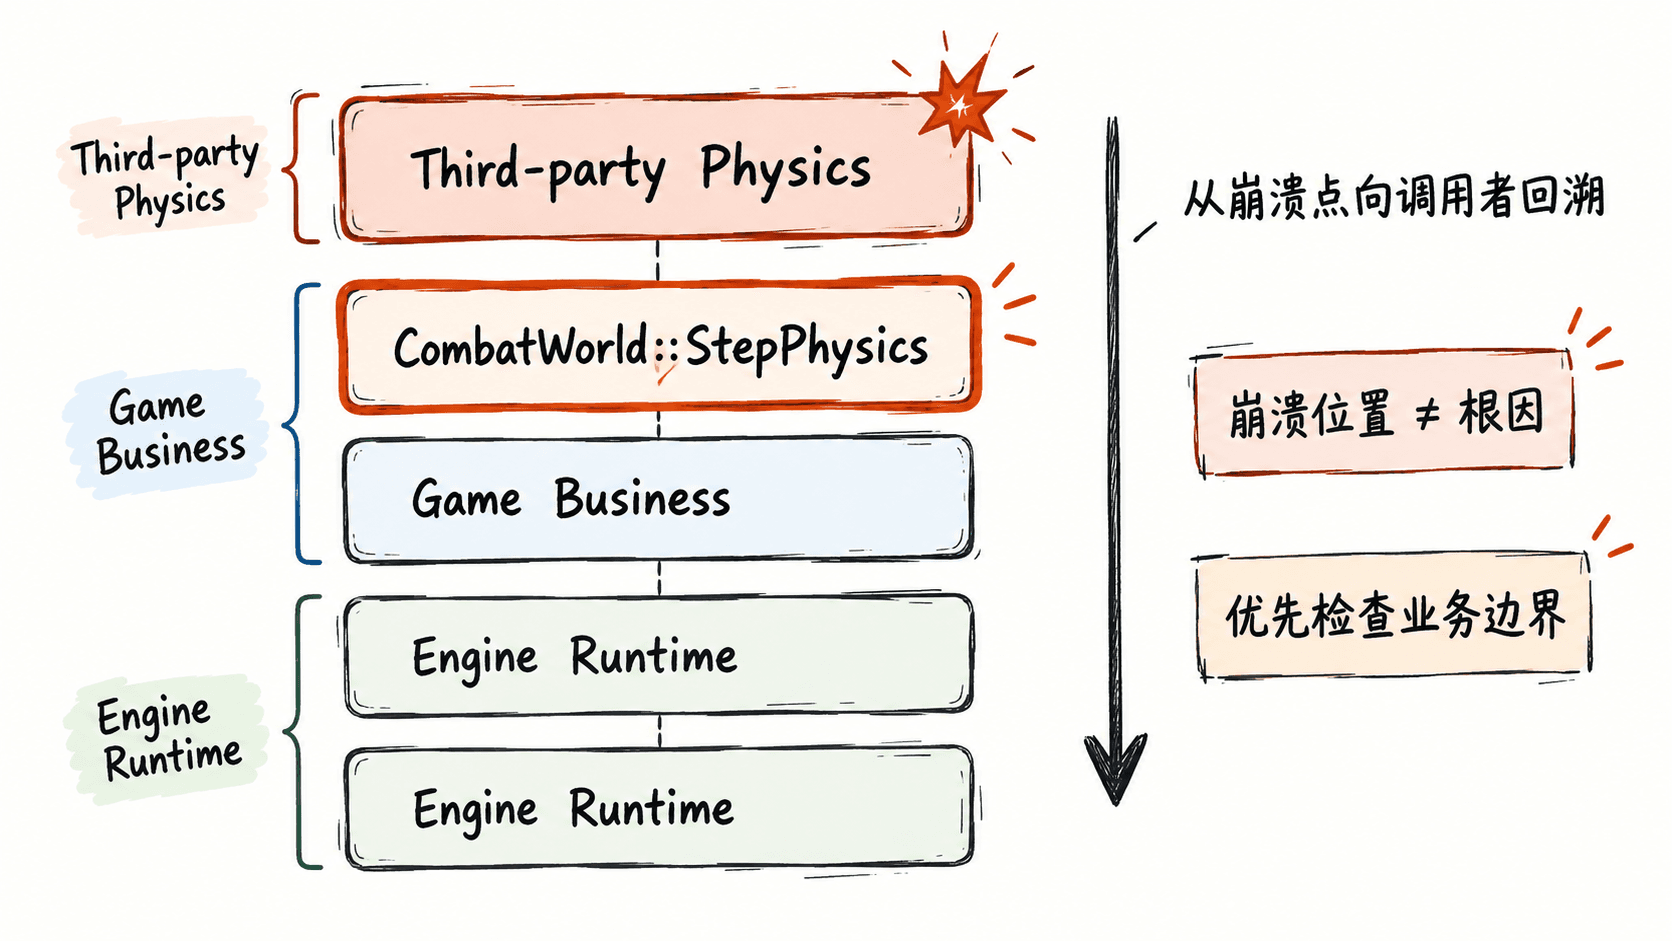
用模块边界缩小排查范围
分析栈帧时,可以先给每一帧归类。业务模块是团队能够直接修改和验证的代码;引擎模块负责生命周期、渲染、资源或主循环等通用能力;第三方模块则来自物理、音频、广告、统计、网络 SDK 等外部依赖。
优先检查的通常不是“看起来最陌生”的帧,而是以下位置:
- 崩溃指令所在帧,确认异常究竟发生在读写内存、断言、除零还是显式终止。
- 从栈顶向下遇到的第一个业务代码帧,查看它向下层传递了什么对象和参数。
- 业务模块进入引擎或第三方模块的边界帧,因为这里通常能够恢复调用前的业务语义。
- 同一崩溃签名中反复出现的固定业务路径,比偶尔出现的系统底层帧更值得优先调查。
以上面示例为例,CombatWorld::StepPhysics 比 PxScene::simulate 更适合作为第一轮代码审查入口。你可以检查传入物理系统的对象是否已经销毁、生命周期是否跨帧失效,以及本帧数据是否可能被其他线程修改。
栈顶不等于根因
调用栈记录的是“崩溃时正在怎么调用”,并不能直接记录“错误最早在哪里产生”。例如业务代码提前释放对象,十帧之后物理线程访问悬空指针,此时栈中可能完全没有最初执行释放操作的函数。
因此,看到以下现象时应扩大证据范围:同一地址在多个完全不同的调用路径中崩溃,可能是更早发生的内存破坏;第三方库内部随机位置崩溃,可能需要检查输入对象生命周期;栈顶只有系统内存函数,则应结合异常地址、访问类型和对象状态判断。
把一次排查落到具体代码
实际处理时,可以把调用栈压缩成一条可验证的调用链。例如本例可整理为 BattleScene::Tick → CombatWorld::StepPhysics → 第三方物理库。随后围绕业务边界检查参数、对象生命周期、线程归属和最近改动,而不是从整个工程全文搜索第三方函数名。
如果崩溃线程、业务边界和异常类型三项能够对应起来,调用栈就已经完成了最重要的任务:把一个“客户端随机崩溃”缩小成少量可以验证的代码路径。