
游戏客户端架构 / 系统课时
定位内存问题
定位内存问题
本课将把悬空引用、重复释放和资源未释放转换为可复现、可定位的错误报告,并通过 AddressSanitizer、调用栈和 RAII 所有权设计完成修复,最终建立一套适用于游戏循环与资源系统的排查顺序。
学习目标
- 区分悬空引用、重复释放和资源泄漏的典型症状
- 使用 AddressSanitizer 获取分配、释放与访问位置
- 用 RAII 和明确所有权修复并验证问题
先按症状分类
悬空引用是对象已释放但旧指针仍被访问,常表现为随机崩溃或数据突然异常。重复释放是同一地址进入两次销毁流程,通常发生在所有权不清或析构顺序错误时。资源泄漏则是分配后失去释放路径,长期运行会让内存持续增长。
| 问题 | 常见触发点 | 优先检查 |
|---|---|---|
| 悬空引用 | 场景切换、容器扩容、对象销毁后回调 | 最后一次释放与随后访问 |
| 重复释放 | 多个模块都认为自己拥有对象 | 析构、卸载和异常分支 |
| 资源泄漏 | 提前返回、循环引用、缓存无淘汰 | 分配路径与退出路径 |
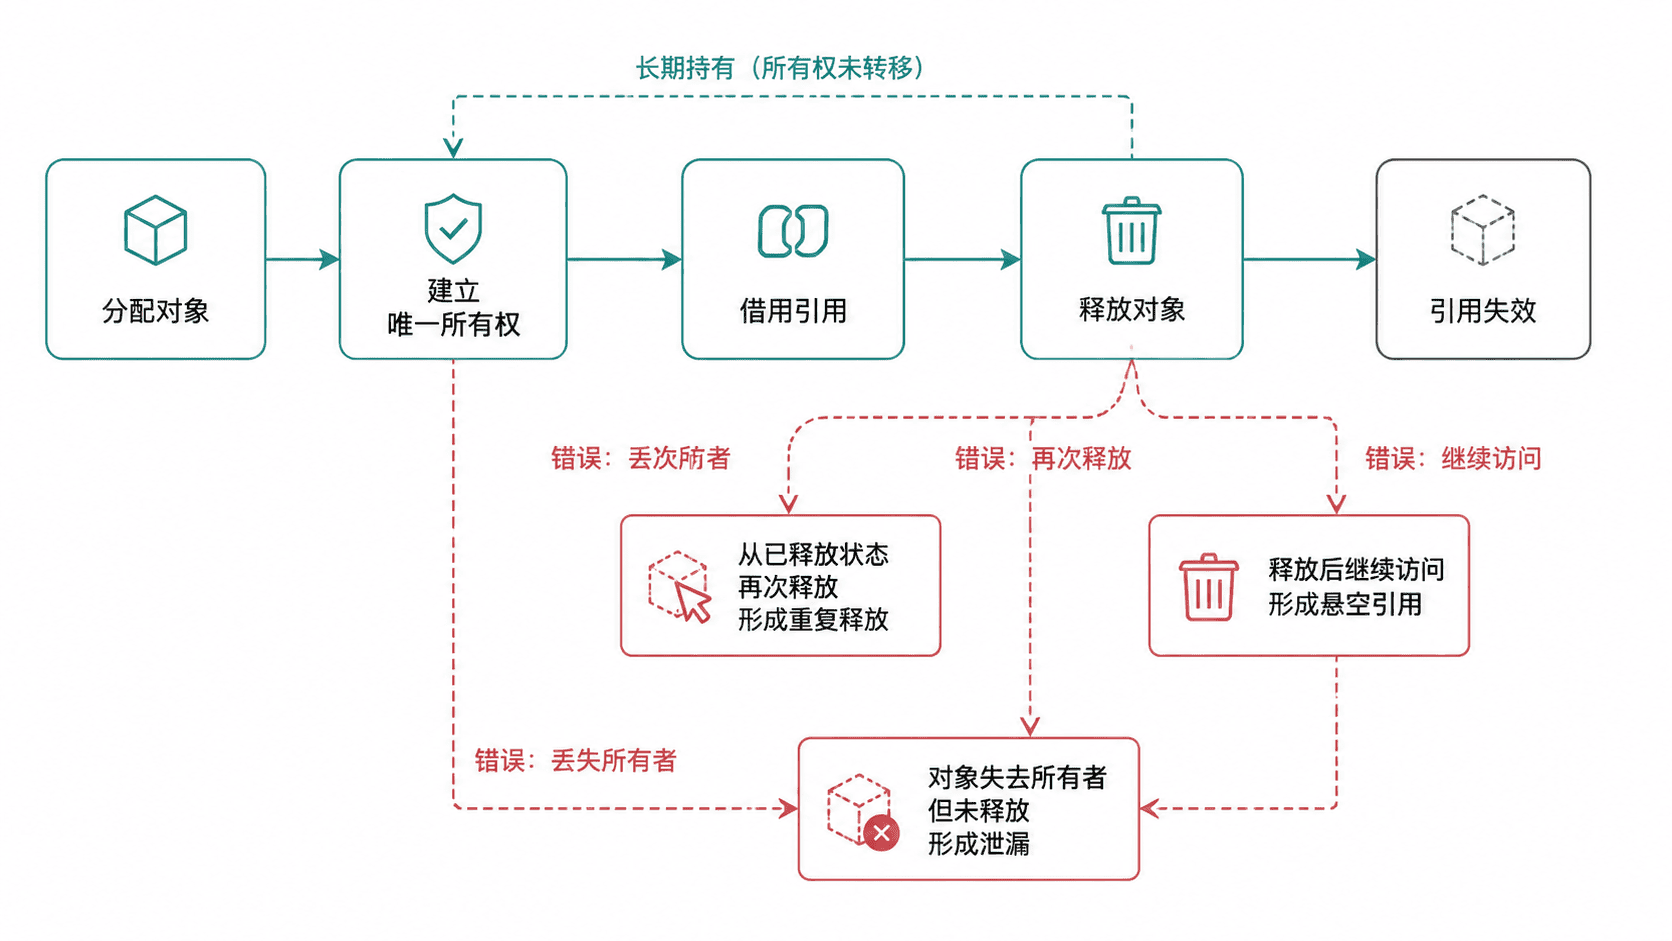
定位时不要先猜测哪段业务逻辑有问题,而应先确定错误类别,再沿报告中的分配、释放和访问调用栈还原对象生命周期。
用 AddressSanitizer 建立最小复现
下面程序用命令行参数触发三类问题,并提供一个使用 RAII 的安全分支。它只依赖 C++17 标准库,可直接配合 Clang 或 GCC 的 AddressSanitizer 编译。
#include <iostream>
#include <memory>
#include <string>
#include <vector>

void triggerUseAfterFree() {
    int* value = new int(42);
    delete value;
    std::cout << *value << '\n';
}

void triggerDoubleFree() {
    int* value = new int(7);
    delete value;
    delete value;
}

void triggerLeak() {
    int* buffer = new int[1024];
    buffer[0] = 1;
    std::cout << "buffer[0]=" << buffer[0] << '\n';
}

void runSafeVersion() {
    auto value = std::make_unique<int>(42);
    std::vector<int> buffer(1024, 1);
    std::cout << "safe value=" << *value
              << ", size=" << buffer.size() << '\n';
}

int main(int argc, char* argv[]) {
    if (argc != 2) {
        std::cerr << "usage: ./memory_bug <use-after-free|double-free|leak|safe>\n";
        return 1;
    }

    const std::string mode = argv[1];
    if (mode == "use-after-free") {
        triggerUseAfterFree();
    } else if (mode == "double-free") {
        triggerDoubleFree();
    } else if (mode == "leak") {
        triggerLeak();
    } else if (mode == "safe") {
        runSafeVersion();
    } else {
        std::cerr << "unknown mode\n";
        return 2;
    }

    return 0;
}
编译并分别运行四个模式:
clang++ memory_bug.cpp -std=c++17 -O1 -g   -fsanitize=address -fno-omit-frame-pointer   -o memory_bug

./memory_bug use-after-free
./memory_bug double-free
ASAN_OPTIONS=detect_leaks=1 ./memory_bug leak
./memory_bug safe
预期结果:
use-after-free:报告包含 "heap-use-after-free"
double-free:报告包含 "attempting double-free"
leak:报告包含 "detected memory leaks"
safe:输出 "safe value=42, size=1024",且没有 Sanitizer 错误
不同系统上的地址、线程号和调用栈行号会不同,应把它们视为 <ADDRESS>、<THREAD> 和 <LINE>;真正需要核对的是错误类型以及分配、释放、访问三组调用栈。
从报告回到根因
先处理报告中的第一处内存错误。一次非法写入可能破坏堆结构,随后出现的崩溃往往只是连锁反应。对于悬空引用,要对比分配位置、释放位置和再次访问位置;对于重复释放,要确认两个销毁入口为何同时拥有释放权。
游戏引擎中还要检查延迟任务、事件回调和场景切换。对象可能在当前帧结束前已加入销毁队列,但回调仍保留裸指针;资源管理器也可能在场景卸载和全局缓存清理时各释放一次同一资源。
用所有权规则完成修复
优先让拥有对象生命周期的模块使用 std::unique_ptr,需要共享生命周期时才使用 std::shared_ptr,观察者引用使用 std::weak_ptr 或可验证的句柄。不要让多个模块仅凭裸指针约定谁负责 delete。
示例中的 safe 分支使用 std::unique_ptr 和 std::vector,对象离开作用域时自动释放。实际资源系统还应记录资源句柄、引用计数和卸载原因,使“谁创建、谁持有、何时释放”能够从日志中还原。
验证修复是否完整
修复后重新运行原来的最小复现、场景切换、资源热加载和长时间循环测试。Sanitizer 不再报错只是第一层验证,还要观察进程常驻内存是否稳定,并确认资源计数在加载与卸载后回到预期值。
若错误只在发布优化下出现,可保留带调试符号的优化构建,例如使用 -O1 -g。不要在定位阶段关闭 Sanitizer 或忽略首个错误,否则最有价值的调用栈会被后续异常覆盖。
本课总结
- 先按悬空引用、重复释放和泄漏分类,再沿生命周期定位
- AddressSanitizer 的首个错误及三组调用栈最有价值
- RAII、唯一所有权和可验证句柄能从设计上减少内存错误
下一课预告
下一课将继续进入性能分析,学习如何通过采样、计时区间和帧数据定位真正的性能热点。