
C / C++ / 系统课时
用互斥量保护共享状态
用互斥量保护共享状态
多线程同时读写同一组状态时,真正需要保护的不是“某一行赋值”,而是这组状态必须始终成立的不变量。本课用 pthread_mutex_t 把临界区串行化,并把锁粒度、持锁范围和 pthread 错误码检查放进一个可运行示例。
学习目标
- 使用
pthread_mutex_t保护由多个字段共同组成的共享不变量。 - 控制临界区范围,避免把耗时操作无谓地放在锁内。
- 正确检查
pthread_mutex_*返回值,并理解PTHREAD_MUTEX_ERRORCHECK的调试价值。
先找出真正需要保护的不变量
假设四个线程共同维护两个计数:counter 表示完成次数,checksum 表示按同样规则累计的校验值。程序要求二者始终相等。若两个字段分别更新却没有同步,其他线程就可能在中间状态读到 counter != checksum。
互斥量的作用是保证同一时刻只有一个线程进入临界区。锁应围住“必须作为一个整体完成”的状态变化,而不是机械地给每个共享变量各配一把锁;否则字段之间的不变量反而更难维护。
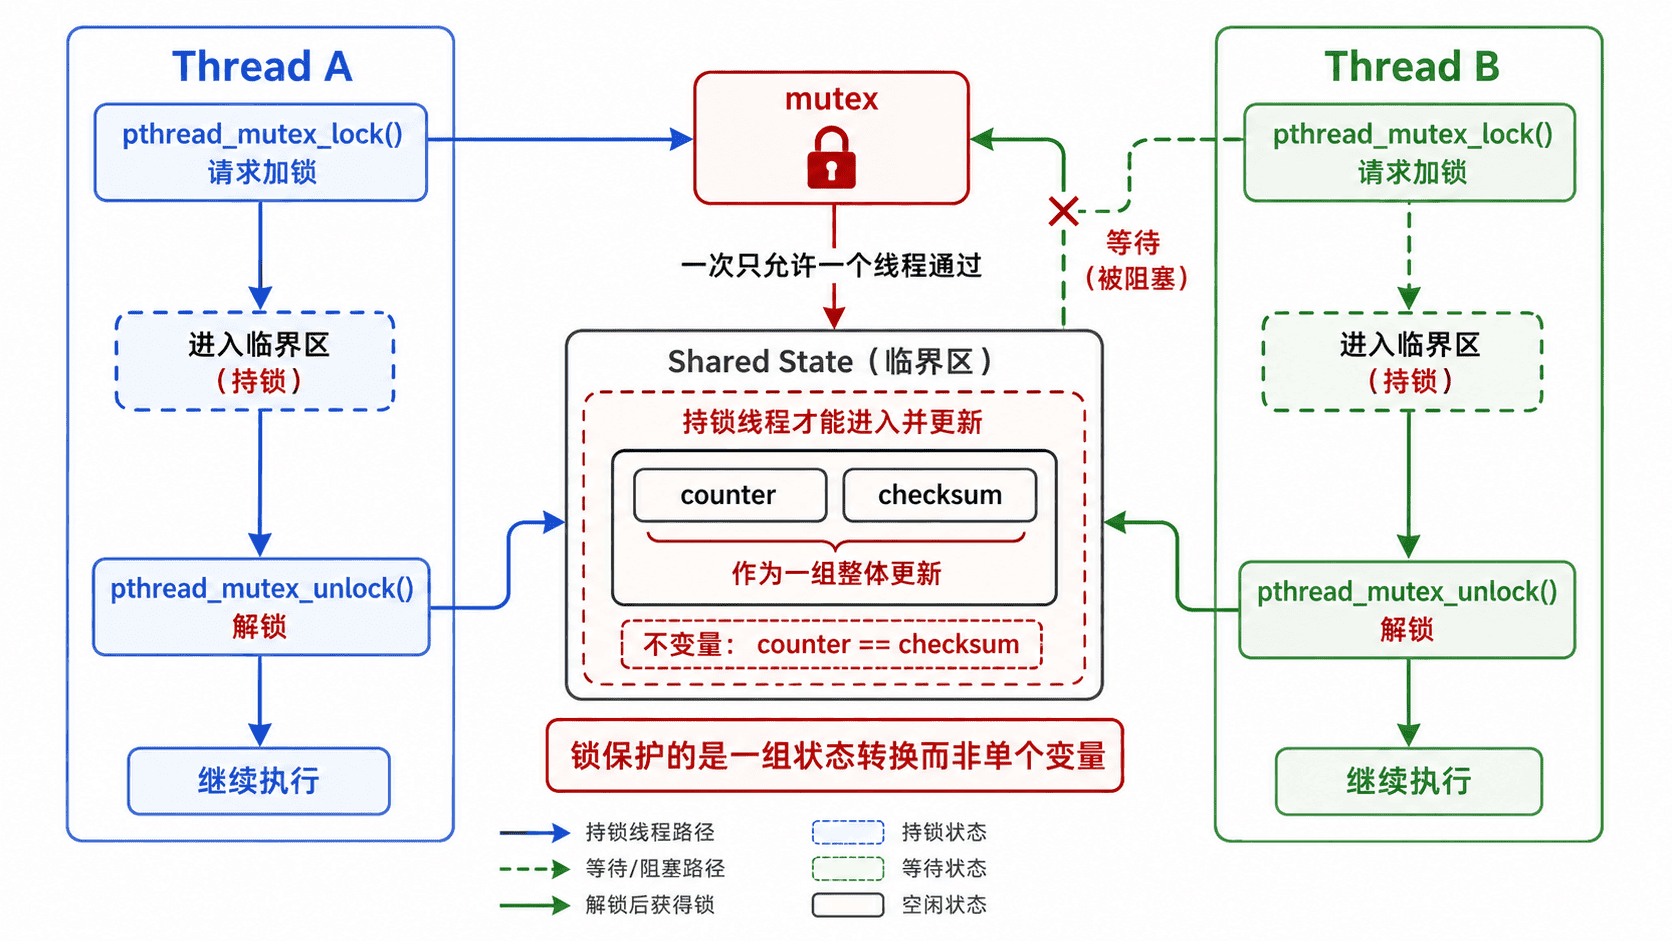
用一个主示例保护共享状态
下面的程序创建 4 个线程,每个线程执行 100000 次更新。pthread_mutexattr_settype 把互斥量设为 PTHREAD_MUTEX_ERRORCHECK,便于在调试时发现某些错误用法;pthread API 的错误码由函数直接返回,不能只检查 errno。
#define _POSIX_C_SOURCE 200809L
#include <pthread.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

enum { THREADS = 4, ITERATIONS = 100000 };

struct shared_state {
    pthread_mutex_t mutex;
    long counter;
    long checksum;
};

static void die_pthread(int rc, const char *what) {
    if (rc != 0) {
        fprintf(stderr, "%s: %s\n", what, strerror(rc));
        exit(EXIT_FAILURE);
    }
}

static void *worker(void *arg) {
    struct shared_state *state = arg;

    for (int i = 0; i < ITERATIONS; ++i) {
        int rc = pthread_mutex_lock(&state->mutex);
        die_pthread(rc, "pthread_mutex_lock");

        /* 两个字段共同构成不变量,因此必须在同一临界区更新。 */
        state->counter++;
        state->checksum++;

        rc = pthread_mutex_unlock(&state->mutex);
        die_pthread(rc, "pthread_mutex_unlock");
    }
    return NULL;
}

int main(void) {
    struct shared_state state = {0};
    pthread_t threads[THREADS];
    pthread_mutexattr_t attr;

    die_pthread(pthread_mutexattr_init(&attr), "pthread_mutexattr_init");
    die_pthread(
        pthread_mutexattr_settype(&attr, PTHREAD_MUTEX_ERRORCHECK),
        "pthread_mutexattr_settype"
    );
    die_pthread(
        pthread_mutex_init(&state.mutex, &attr),
        "pthread_mutex_init"
    );
    die_pthread(pthread_mutexattr_destroy(&attr), "pthread_mutexattr_destroy");

    for (int i = 0; i < THREADS; ++i) {
        die_pthread(
            pthread_create(&threads[i], NULL, worker, &state),
            "pthread_create"
        );
    }

    for (int i = 0; i < THREADS; ++i) {
        die_pthread(pthread_join(threads[i], NULL), "pthread_join");
    }

    printf("counter=%ld, checksum=%ld\n", state.counter, state.checksum);
    die_pthread(pthread_mutex_destroy(&state.mutex), "pthread_mutex_destroy");
    return EXIT_SUCCESS;
}
保存为 mutex_demo.c 后编译并运行:
cc -std=c11 -Wall -Wextra -Wpedantic -pthread mutex_demo.c -o mutex_demo
./mutex_demo
预期输出:
counter=400000, checksum=400000线程执行顺序每次都可能不同,但最终结果应稳定为 400000;若输出值或不变量不稳定,说明共享状态的同步边界仍有问题。
控制锁粒度与持锁范围
锁太粗会让线程长期排队,锁太细则可能需要多把锁共同维护一个不变量,增加竞态和死锁风险。实用做法是先按“不变量边界”划分锁,再把与共享状态无关的工作移到临界区外。
尤其不要在持锁期间进行网络请求、阻塞 I/O、长时间计算或不可控回调。它们会把临界区从微秒级拖成毫秒甚至更久,导致其他线程即使只想做一次很小的状态更新也必须等待。
正确处理互斥量错误
pthread_mutex_lock、pthread_mutex_unlock 等 pthread 函数成功时返回 0,失败时直接返回错误号。PTHREAD_MUTEX_ERRORCHECK 可让部分错误更容易暴露,例如同一线程再次锁定自己已持有的错误检查互斥量时可返回 EDEADLK,错误解锁也会返回错误,而不是把问题隐藏成难以定位的未定义行为。
错误检查类型更适合开发和诊断,不应把它当成替代正确设计的机制。生产代码仍应保持清晰的锁所有权、固定的加锁顺序,并确保每条成功加锁路径最终都能解锁。
判断锁是否放对位置
验证互斥量设计时,先检查共享数据是否存在跨字段不变量,再确认所有读写这些字段的路径是否使用同一同步规则。最后观察锁内是否混入了耗时操作,以及多把锁是否存在相反的获取顺序。
本例的关键不是“给 counter 加锁”,而是让 counter 与 checksum 的一次联合更新成为不可被其他线程观察到一半的原子状态转换;这才是互斥量保护共享状态的核心。