
C / C++ / 系统课时
使用 Unix 域套接字
使用 Unix 域套接字
Unix 域套接字把套接字 API 用在同一台主机上的进程之间,既能提供类似 TCP 的流式通信,也能提供保留消息边界的数据报通信。它还支持通过辅助数据传递已打开的文件描述符。本节先完成一个基于路径名的 AF_UNIX 流式通信,再说明消息边界、路径生命周期和文件描述符传递的关键边界。
学习目标
- 能使用
AF_UNIX、bind、listen、accept与connect建立本地流式连接 - 理解
SOCK_STREAM与SOCK_DGRAM在消息边界和连接模型上的差异 - 认识
SCM_RIGHTS文件描述符传递的用途与安全注意点
建立本地套接字要处理什么
路径名 Unix 域套接字通常使用 struct sockaddr_un。服务端创建 AF_UNIX 套接字后,把 sun_path 绑定到文件系统路径,再进入监听;客户端使用同一路径 connect。这个路径是一个套接字文件名,因此服务启动前要处理旧文件,退出后也应清理。
SOCK_STREAM 是字节流:一次 send 不保证对应一次 recv,应用层必须自己定义定长、分隔符或长度前缀等消息边界。SOCK_DGRAM 则保留每个数据报的边界,通常不需要 listen 和 accept。
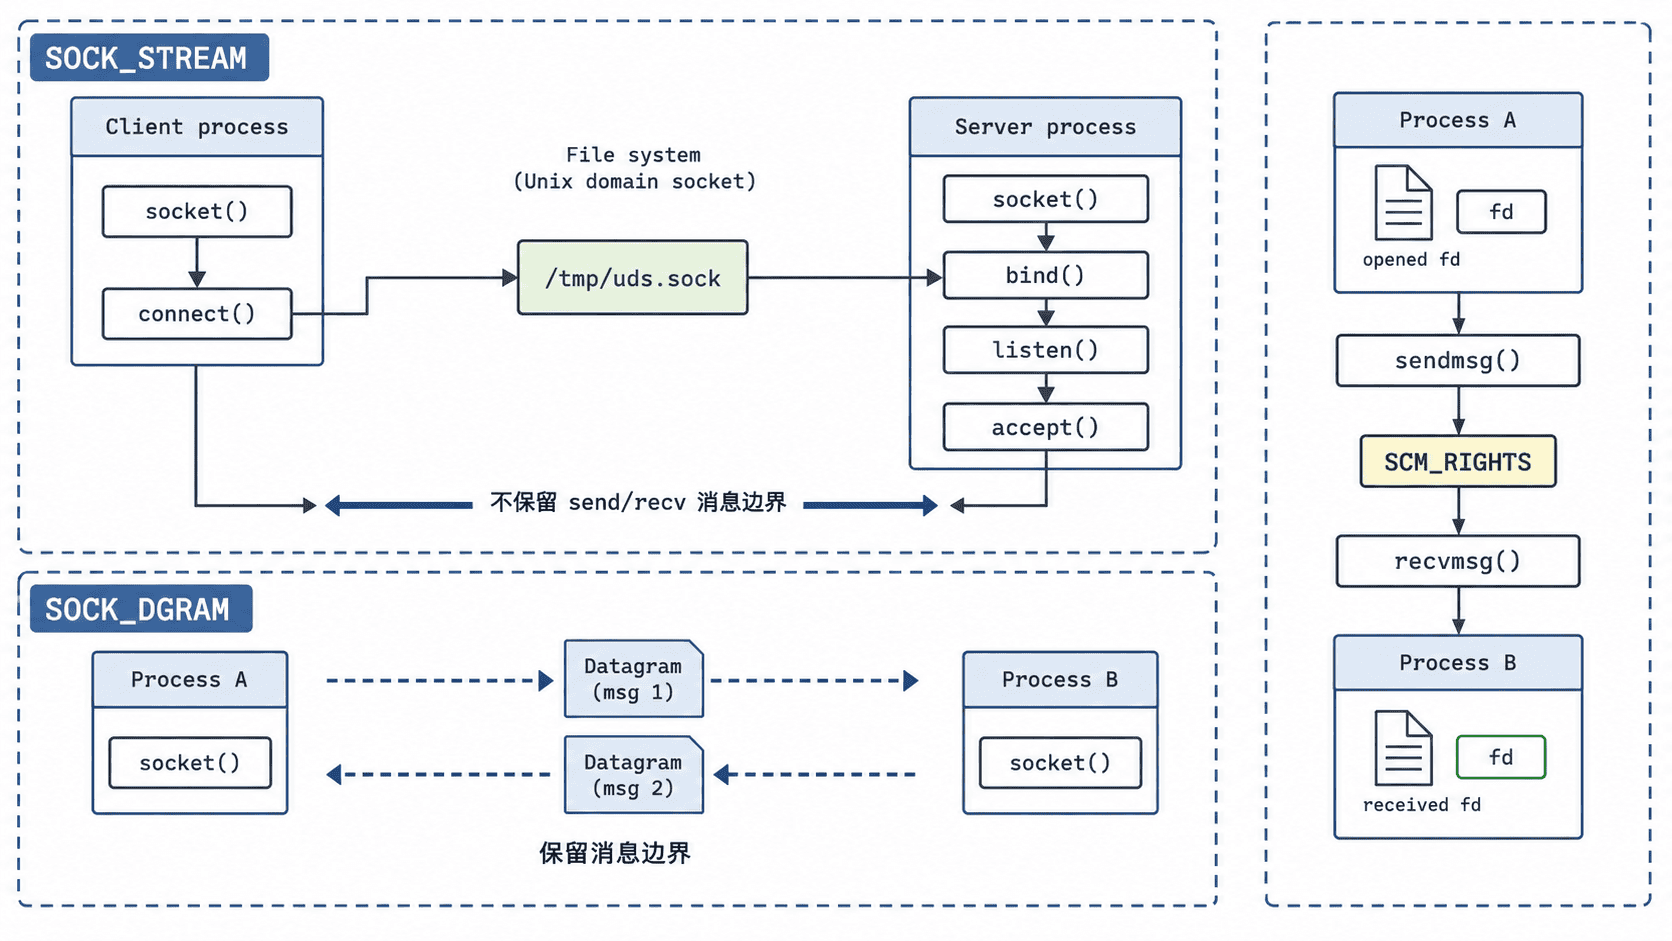
跑通一个路径名流式连接
下面的单个程序先创建监听套接字,再 fork 出客户端。父进程接受连接并读取 ping。实际独立程序中的服务端和客户端可以分别启动,只要双方使用同一路径即可。
#define _GNU_SOURCE
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <sys/socket.h>
#include <sys/un.h>
#include <sys/wait.h>
#include <unistd.h>

int main(void) {
    const char *path = "/tmp/anystack-unix-demo.sock";
    int server_fd = socket(AF_UNIX, SOCK_STREAM, 0);
    if (server_fd == -1) {
        perror("socket");
        return 1;
    }

    struct sockaddr_un addr;
    memset(&addr, 0, sizeof(addr));
    addr.sun_family = AF_UNIX;
    snprintf(addr.sun_path, sizeof(addr.sun_path), "%s", path);

    /* 清理上一次异常退出可能留下的 socket 文件。 */
    unlink(path);
    if (bind(server_fd, (struct sockaddr *)&addr, sizeof(addr)) == -1) {
        perror("bind");
        return 1;
    }
    if (listen(server_fd, 4) == -1) {
        perror("listen");
        return 1;
    }

    pid_t pid = fork();
    if (pid == -1) {
        perror("fork");
        return 1;
    }

    if (pid == 0) {
        close(server_fd);          /* 子进程不承担监听职责,关闭继承的监听 fd。 */
        int client_fd = socket(AF_UNIX, SOCK_STREAM, 0);
        if (client_fd == -1) {
            perror("socket");
            _exit(1);
        }

        /* 客户端通过相同的 sun_path 找到本地服务端。 */
        if (connect(client_fd, (struct sockaddr *)&addr, sizeof(addr)) == -1) {
            perror("connect");
            _exit(1);
        }
        ssize_t sent = send(client_fd, "ping", 4, 0);
        if (sent == -1) {
            perror("send");
            _exit(1);
        }
        if (sent != 4) {
            fputs("short send\n", stderr);
            _exit(1);
        }
        close(client_fd);
        _exit(0);
    }

    int peer_fd = accept(server_fd, NULL, NULL);
    if (peer_fd == -1) {
        perror("accept");
        return 1;
    }

    char buf[16];
    ssize_t n = recv(peer_fd, buf, sizeof(buf) - 1, 0);
    if (n == -1) {
        perror("recv");
        return 1;
    }
    if (n == 0) {
        fputs("peer closed before sending data\n", stderr);
        return 1;
    }
    buf[n] = '\0';               /* recv 返回字节数,不会自动补字符串终止符。 */
    printf("server received: %s\n", buf);

    close(peer_fd);
    close(server_fd);
    waitpid(pid, NULL, 0);
    unlink(path);                 /* 关闭 fd 不会自动删除路径名。 */
    return 0;
}
将源码保存为 unix_stream.c,然后编译并运行:
gcc -std=c11 -Wall -Wextra -O2 unix_stream.c -o unix_stream
./unix_stream
预期输出:
server received: ping选择流式还是数据报
需要持续双向会话、现成的连接状态和按字节读取时,选择 SOCK_STREAM 更自然,但必须自己做消息分帧。希望“一次发送就是一条消息”,并且单条消息大小受控时,可以选择 SOCK_DGRAM;接收端一次读取一个数据报,缓冲区过小时可能发生截断。
路径名本身也是权限边界的一部分。服务端应把套接字放在权限受控的目录中,并正确设置目录与套接字文件权限。不要在高权限进程里对攻击者可控路径直接执行 unlink,否则可能删除不该删除的文件。
传递文件描述符
Unix 域套接字可用 sendmsg 和 recvmsg 发送辅助数据;把控制消息的类型设为 SCM_RIGHTS 后,可以把已经打开的文件描述符交给另一个进程。接收方得到的是自己描述符表中的新 fd,但它引用同一个内核打开文件对象,因此文件偏移或 socket 状态等底层属性可能共享。
这个能力常用于“高权限进程负责打开资源,低权限工作进程只接收已授权 fd”,也可用于进程重启或代理切换。接收端必须校验消息来源和协议,并及时关闭不再需要的 fd;Linux 上使用 recvmsg 时还可结合 MSG_CMSG_CLOEXEC,降低描述符意外泄漏到后续 exec 程序的风险。