
C / C++ / 系统课时
创建进程并理解 fork
创建进程并理解 fork
fork() 的难点不是“创建一个子进程”,而是调用之后父子进程会从同一位置继续执行,却拿到不同返回值、独立的用户态内存视图和一组继承资源。本课通过一个可运行程序把返回路径、写时复制、文件描述符继承和安全边界串起来。
学习目标
- 根据
fork()返回值准确区分父进程、子进程和失败路径。 - 解释写时复制为什么让父子进程看到独立变量,却不必立即复制全部物理内存。
- 识别文件描述符、缓冲区和多线程程序在
fork()后最容易出现的问题。
fork 之后会发生什么
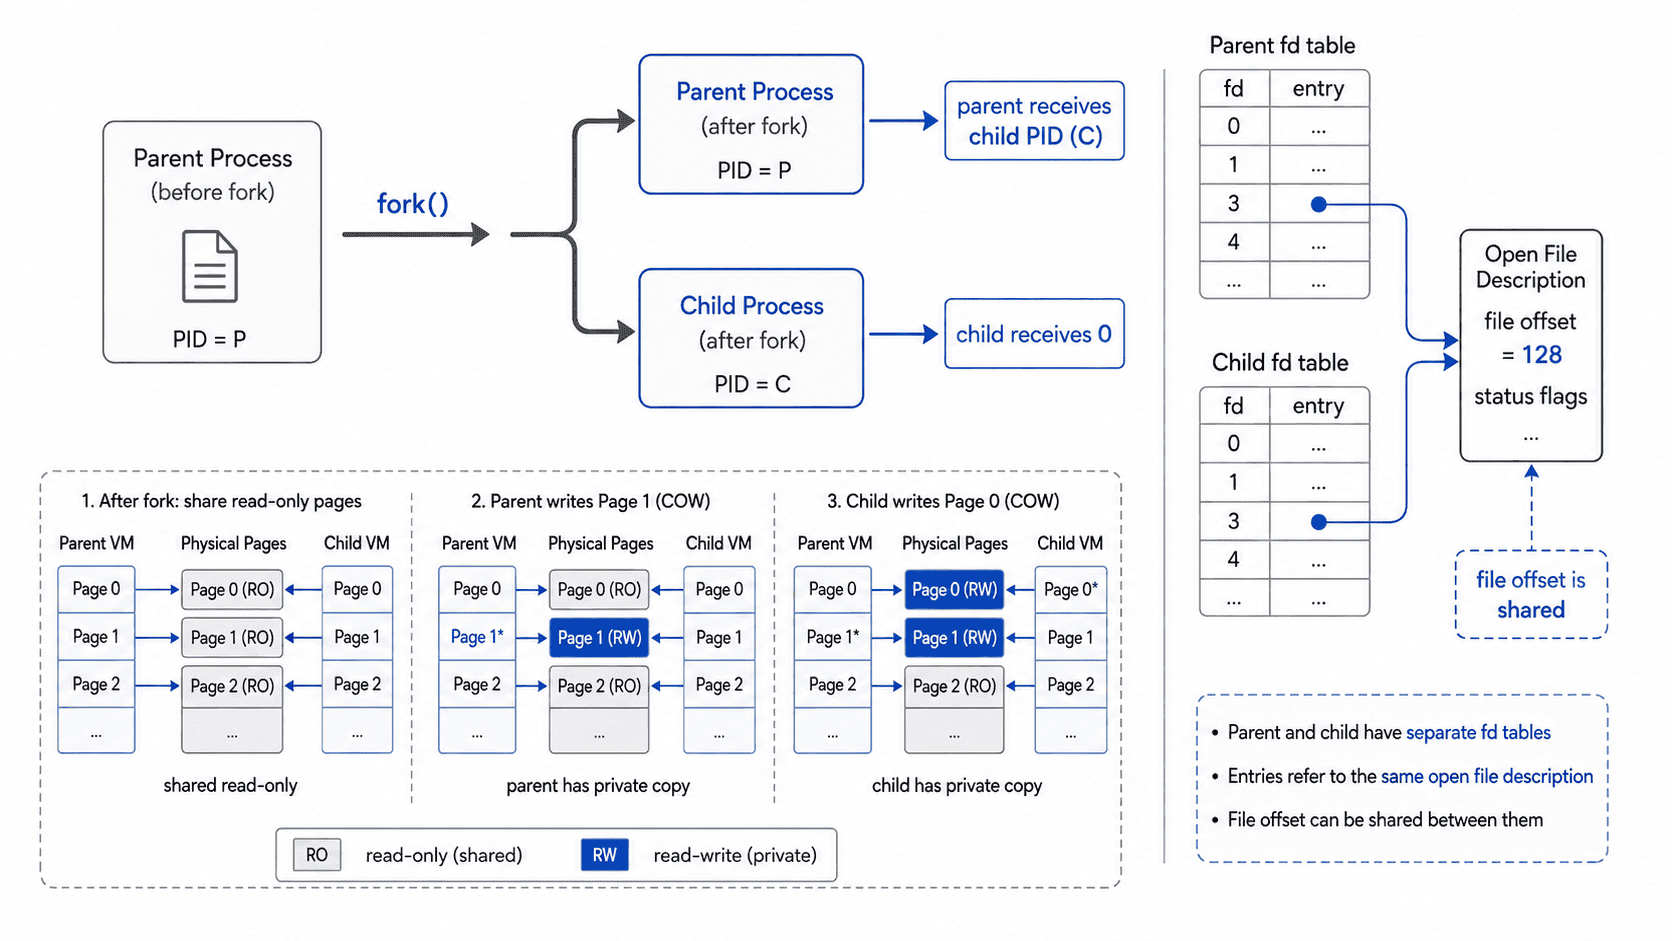
fork() 成功时会产生两个执行流。子进程得到返回值 0;父进程得到子进程的 PID;只有创建失败时,原进程才会得到 -1,此时不存在新的子进程。
父子进程从 fork() 调用之后的下一条语句继续执行,因此任何没有按返回值分流的代码都可能执行两次。两个进程拥有不同 PID,也拥有各自的虚拟地址空间;父进程之后修改普通变量,不会直接改掉子进程中的同名变量。
用程序观察两条返回路径
下面的程序在 fork() 前先刷新标准输出,随后让父子进程分别修改自己的 value。父进程使用 waitpid() 等待子进程结束,使示例输出顺序稳定,也避免子进程退出后暂时成为僵尸进程。
#define _POSIX_C_SOURCE 200809L
#include <stdio.h>
#include <stdlib.h>
#include <sys/types.h>
#include <sys/wait.h>
#include <unistd.h>

int main(void) {
    int value = 42;

    printf("before fork: pid=%ld value=%d\n", (long)getpid(), value);
    fflush(stdout);  // 避免 fork 时复制尚未刷新的 stdio 缓冲区

    pid_t pid = fork();
    if (pid == -1) {
        perror("fork");
        return EXIT_FAILURE;
    }

    if (pid == 0) {
        value += 1;
        printf("child: fork()=0 pid=%ld ppid=%ld value=%d\n",
               (long)getpid(), (long)getppid(), value);
        fflush(stdout);
        _exit(EXIT_SUCCESS);
    }

    value += 10;

    int status;
    if (waitpid(pid, &status, 0) == -1) {
        perror("waitpid");
        return EXIT_FAILURE;
    }

    printf("parent: fork()=%ld pid=%ld child=%ld value=%d\n",
           (long)pid, (long)getpid(), (long)pid, value);

    if (WIFEXITED(status)) {
        printf("child exit=%d\n", WEXITSTATUS(status));
    }

    return EXIT_SUCCESS;
}
编译并运行:
gcc -Wall -Wextra -O2 fork_demo.c -o fork_demo && ./fork_demo预期输出如下,PID 属于动态值,实际数字会不同:
before fork: pid=<PID> value=42
child: fork()=0 pid=<PID> ppid=<PID> value=43
parent: fork()=<PID> pid=<PID> child=<PID> value=52
child exit=0
这里最关键的现象是 value。父进程最终得到 52,子进程得到 43,说明两者并不是在修改同一个普通 C 变量。若需要真正共享可写状态,应显式使用共享内存、管道、socket 等进程间通信机制。
写时复制如何降低 fork 成本
Linux 通常不会在 fork() 返回前把父进程的全部物理内存逐字节复制一份。内核先让父子进程的虚拟页映射到相同物理页,并通过页表权限阻止直接写入;当某一方第一次修改某页时,缺页异常触发内核复制该页,再让写入发生在新副本上,这就是 Copy-on-Write,简称 COW。
因此,“父子地址空间独立”和“刚 fork() 时许多物理页仍然共享”并不矛盾。前者描述进程看到的语义,后者描述内核实现上的优化。对于随后立刻调用 exec() 的子进程,这种策略尤其重要,因为大量旧地址空间根本不需要真正复制。
哪些资源会继承
子进程会继承父进程的许多进程属性,例如当前工作目录、umask、环境和已打开的文件描述符,但“继承”不等于所有状态都完全独立。
最需要注意的是文件描述符。父子进程各有自己的描述符表,但继承得到的描述符通常仍引用同一个内核 open file description,所以文件偏移和某些文件状态标志可能共享。父子同时读写同一描述符时,应明确设计同步方式,而不能把它当成两次彼此无关的 open()。
另一个常见陷阱来自 C 标准 I/O 缓冲。若 printf() 的内容在 fork() 前仍留在用户态缓冲区,父子进程都会得到该缓冲区副本,之后各自刷新可能造成重复输出。因此在分叉前刷新需要保留的输出,或者直接使用无缓冲的底层 I/O。
fork 后的安全边界
单线程程序可以在父子分支中继续执行普通逻辑,但多线程程序有更严格的限制:fork() 后的子进程只保留调用 fork() 的那个线程,其他线程消失,而它们此前持有的用户态互斥锁可能仍表现为已锁定状态。
因此,多线程程序若准备创建一个全新的程序,通常让子进程尽快进入 exec,并避免在 fork() 与 exec() 之间调用可能依赖锁的复杂库函数。POSIX 对这一阶段可安全调用的函数有专门的 async-signal-safe 限制。
判断一段 fork() 代码是否可靠时,应依次确认三件事:是否明确处理 -1、0 和正 PID 三条路径,父进程是否正确回收子进程,以及继承的缓冲区、文件描述符和多线程锁是否可能让同一逻辑被意外执行两次。