
C / C++ / 系统课时
管理动态内存
管理动态内存
动态内存管理真正困难的不是调用 malloc,而是明确“谁拥有这块内存、谁负责释放、扩容失败后旧指针是否仍有效”。本课用一个小型动态数组把分配、扩容、失败处理和释放责任串成完整闭环。
学习目标
- 正确使用
malloc、calloc、realloc与free,并处理分配失败。 - 建立清晰的所有权与释放责任,避免泄漏、重复释放和悬空指针。
- 使用临时指针安全处理
realloc,保证失败时原内存仍可释放。
先建立所有权规则
malloc 返回未初始化的存储;calloc 分配数组并把分配得到的字节全部置零;两者失败都返回空指针。成功分配后的内存应当只有清晰的拥有者,拥有者负责在最后一次使用后调用 free。
free(NULL) 是安全的,但同一非空地址只能释放一次。释放后,原指针值不再指向可访问对象;继续解引用、再次释放或把它当作仍有效的缓冲区使用,都会产生未定义行为。
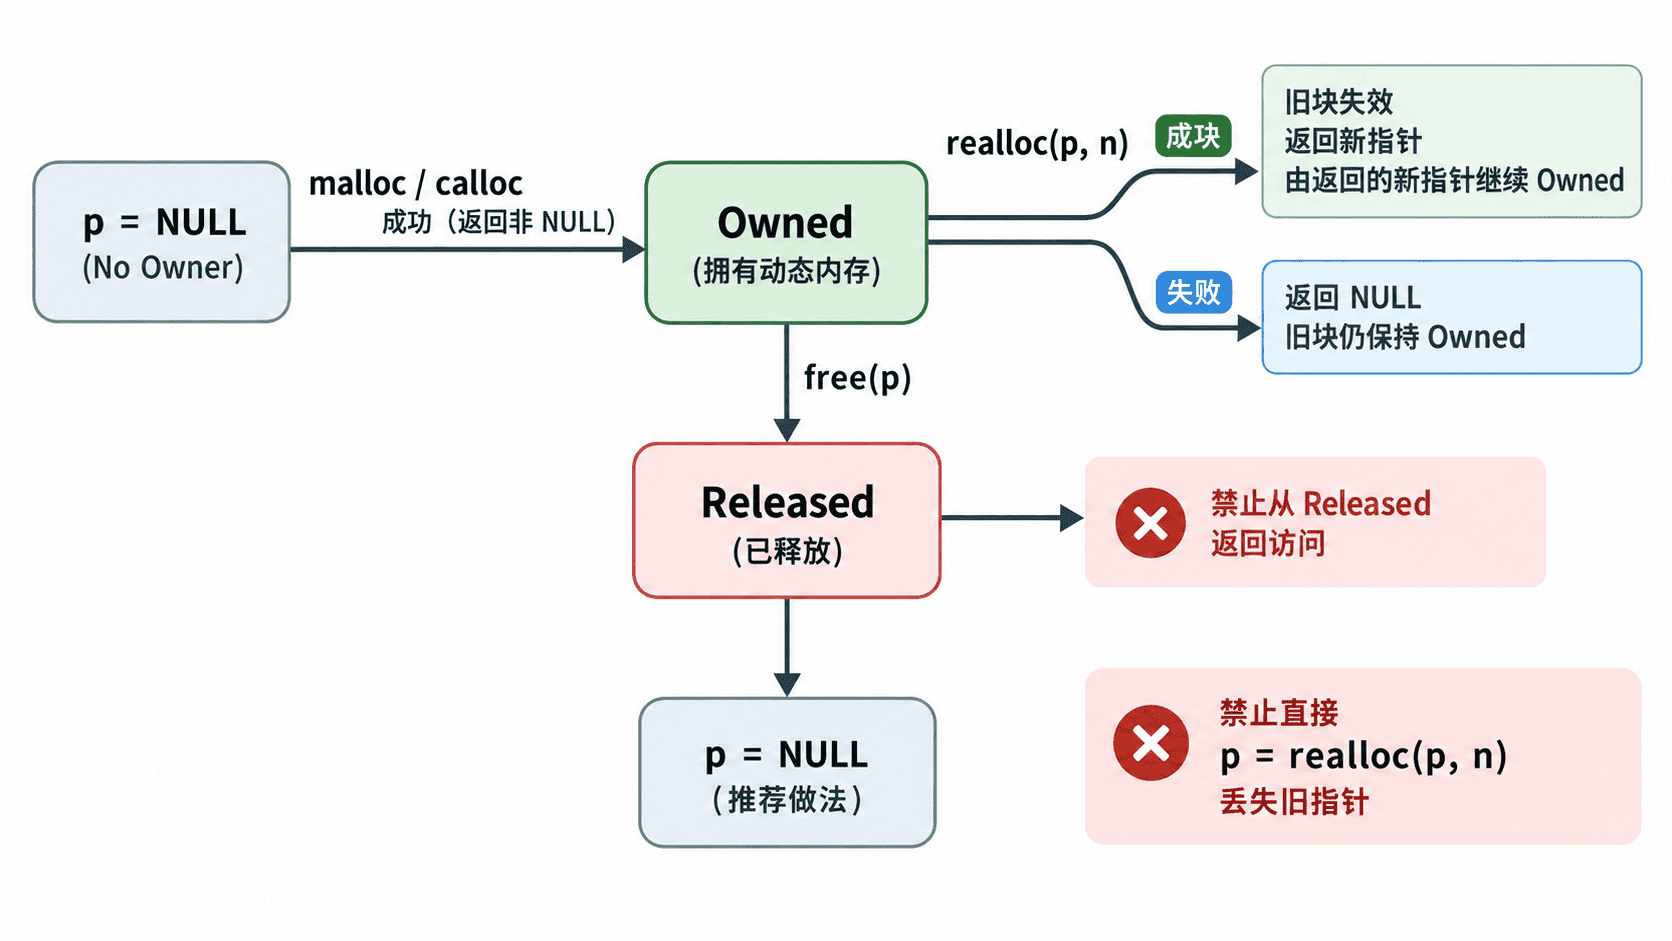
正确处理 realloc 的两种结果
realloc(old, new_size) 成功时可能原地扩展,也可能搬到新地址;无论哪种,成功返回后都应只使用返回的新指针。失败时它返回 NULL,而 old 指向的原内存仍然有效。
因此不要直接写 p = realloc(p, new_size)。如果失败,p 会被覆盖成 NULL,原内存地址随之丢失并造成泄漏。应先把结果保存到临时指针,成功后再更新拥有者。
用动态数组落实约定
下面示例用 malloc 分配控制结构、calloc 创建初始元素区、realloc 扩容,并通过统一的销毁函数释放所有权。扩容前还检查了乘法是否可能溢出。
#include <stdint.h>
#include <stdio.h>
#include <stdlib.h>

typedef struct {
    size_t len;
    size_t cap;
    int *data;
} IntVec;

static IntVec *vec_create(size_t initial_cap) {
    if (initial_cap == 0 || initial_cap > SIZE_MAX / sizeof(int)) {
        return NULL;
    }

    IntVec *v = malloc(sizeof *v);
    if (v == NULL) {
        return NULL;
    }

    v->data = calloc(initial_cap, sizeof *v->data);
    if (v->data == NULL) {
        free(v);
        return NULL;
    }

    v->len = 0;
    v->cap = initial_cap;
    return v;
}

static int vec_push(IntVec *v, int value) {
    if (v->len == v->cap) {
        if (v->cap > SIZE_MAX / 2) {
            return -1;
        }

        size_t new_cap = v->cap * 2;
        if (new_cap > SIZE_MAX / sizeof *v->data) {
            return -1;
        }

        // 失败时 tmp 为 NULL,v->data 仍保持有效。
        int *tmp = realloc(v->data, new_cap * sizeof *v->data);
        if (tmp == NULL) {
            return -1;
        }

        v->data = tmp;
        v->cap = new_cap;
    }

    v->data[v->len++] = value;
    return 0;
}

static void vec_destroy(IntVec *v) {
    if (v == NULL) {
        return;
    }
    free(v->data);
    free(v);
}

int main(void) {
    IntVec *v = vec_create(2);
    if (v == NULL) {
        fputs("allocation failed\n", stderr);
        return EXIT_FAILURE;
    }

    for (int value = 10; value <= 40; value += 10) {
        if (vec_push(v, value) != 0) {
            vec_destroy(v);
            fputs("allocation failed\n", stderr);
            return EXIT_FAILURE;
        }
    }

    printf("len=%zu cap=%zu last=%d\n", v->len, v->cap, v->data[v->len - 1]);
    vec_destroy(v);
    return EXIT_SUCCESS;
}
预期输出:
len=4 cap=4 last=40编译并运行:
cc -std=c17 -Wall -Wextra -Wpedantic dynmem.c -o dynmem
./dynmem
预期输出:
len=4 cap=4 last=40如果系统无法满足分配请求,程序会走失败分支并释放仍由自己拥有的对象;它不会在错误路径上遗失已经分配的内存。
把失败路径也当作正常控制流
动态内存 API 的失败不是异常语法,而是必须处理的返回值。每次分配后都要在首次解引用前检查 NULL;涉及元素个数乘元素大小时,还要先排除 size_t 溢出,否则即使分配成功,也可能只得到比预期更小的缓冲区。
当函数把新分配的指针交给调用者时,应在接口约定里说明所有权是否转移;如果只是借用指针,则调用者不能释放它。团队代码一旦统一这套规则,泄漏、双重释放和悬空指针就会从“靠经验避免”变成可以系统审查的问题。