
C / C++ / 系统课时
遍历目录与处理路径
遍历目录与处理路径
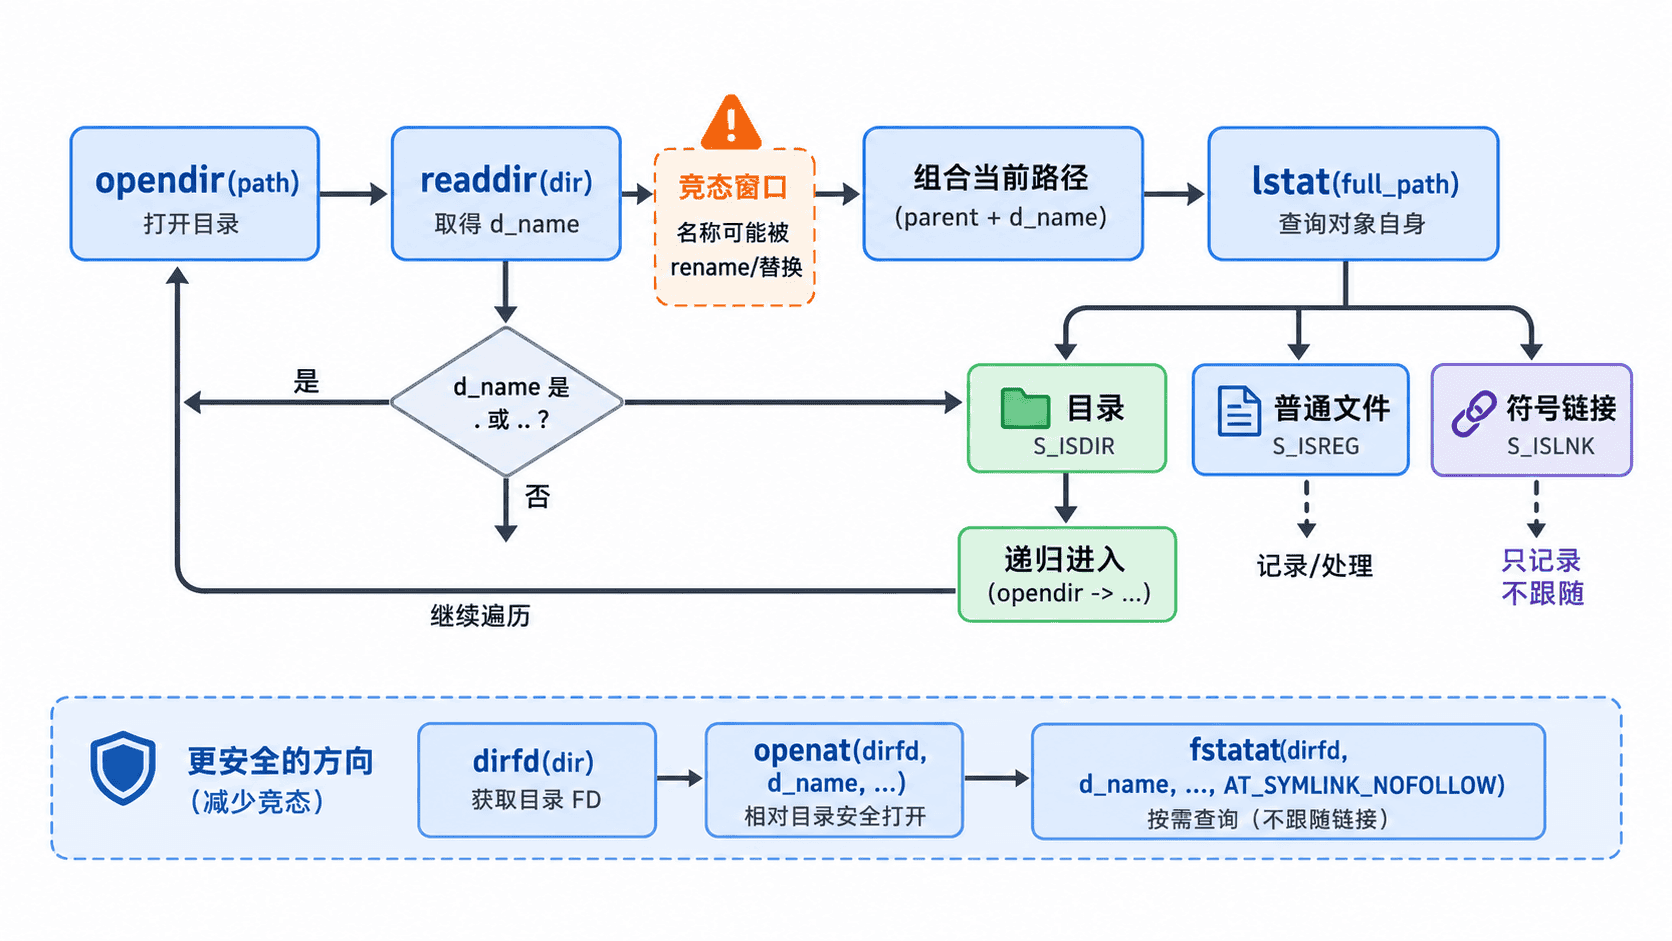
目录遍历看似只是反复调用 readdir,真正容易出错的是路径拼接、符号链接语义和“检查后对象已被替换”的竞态。本课用一个可运行的递归遍历器串起 opendir、readdir 与 lstat,再说明何时必须改用基于目录文件描述符的接口。
学习目标
- 使用
opendir、readdir和lstat递归遍历文件树,并跳过.与..。 - 区分
stat、lstat与符号链接的关系,正确理解相对路径的基准。 - 识别基于路径名操作的 TOCTTOU 竞态,并知道
dirfd、fstatat、openat的改进方向。
从目录项开始,而不是相信路径字符串
opendir 打开目录并返回 DIR *,readdir 每次给出一个 struct dirent。其中 d_name 是当前目录下的名字;d_type 只能当作提示,因为某些文件系统会返回 DT_UNKNOWN。需要可靠判断类型时,应再查询文件元数据。
stat 会跟随最终的符号链接,因此对链接路径调用后看到的是目标对象;lstat 则读取链接自身的元数据。遍历文件树时,如果目标是“看见链接但不进入链接指向的目录”,应优先使用 lstat,否则很容易重复遍历甚至进入链接环。
写一个不跟随符号链接的递归遍历器
下面的程序只依赖标准的 POSIX/Linux 目录与文件状态接口。它不使用 d_type 做最终判断,并通过动态分配避免固定长度路径缓冲区。把代码保存为 walk.c。
#define _XOPEN_SOURCE 700

#include <dirent.h>
#include <errno.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <sys/stat.h>

static const char *kind(mode_t mode) {
    if (S_ISDIR(mode)) return "dir";
    if (S_ISREG(mode)) return "file";
    if (S_ISLNK(mode)) return "symlink";
    return "other";
}

static char *join_path(const char *base, const char *name) {
    size_t n = strlen(base) + strlen(name) + 2;
    char *result = malloc(n);
    if (result == NULL) {
        return NULL;
    }

    /* 统一在这里处理斜杠,避免递归逻辑重复拼接规则。 */
    snprintf(result, n, "%s%s%s",
             base, base[strlen(base) - 1] == '/' ? "" : "/", name);
    return result;
}

static int walk(const char *path) {
    struct stat st;
    if (lstat(path, &st) == -1) {
        perror(path);
        return -1;
    }

    printf("%s %s\n", kind(st.st_mode), path);

    /* 不跟随符号链接;只有 lstat 明确认定为目录才继续进入。 */
    if (!S_ISDIR(st.st_mode)) {
        return 0;
    }

    DIR *dir = opendir(path);
    if (dir == NULL) {
        perror(path);
        return -1;
    }

    int rc = 0;
    for (;;) {
        errno = 0;
        struct dirent *entry = readdir(dir);
        if (entry == NULL) {
            if (errno != 0) {
                perror("readdir");
                rc = -1;
            }
            break;
        }

        if (strcmp(entry->d_name, ".") == 0 ||
            strcmp(entry->d_name, "..") == 0) {
            continue;
        }

        char *child = join_path(path, entry->d_name);
        if (child == NULL) {
            fprintf(stderr, "out of memory\n");
            rc = -1;
            break;
        }

        if (walk(child) == -1) {
            rc = -1;
        }
        free(child);
    }

    if (closedir(dir) == -1) {
        perror("closedir");
        rc = -1;
    }
    return rc;
}

int main(int argc, char **argv) {
    if (argc != 2) {
        fprintf(stderr, "usage: %s <path>\n", argv[0]);
        return 2;
    }
    return walk(argv[1]) == 0 ? 0 : 1;
}
准备一个很小的目录树后编译运行:
rm -rf /tmp/walk-demo
mkdir -p /tmp/walk-demo/sub
printf 'demo\n' > /tmp/walk-demo/sub/a.txt
ln -s sub /tmp/walk-demo/link-to-sub
cc -std=c11 -Wall -Wextra -O2 walk.c -o walk
./walk /tmp/walk-demo
预期输出如下;同一目录内条目的先后顺序由文件系统决定,可能不同:
dir /tmp/walk-demo
dir /tmp/walk-demo/sub
file /tmp/walk-demo/sub/a.txt
symlink /tmp/walk-demo/link-to-sub
关键现象是 link-to-sub 只打印为 symlink,不会再次进入 sub。如果把 lstat 改成 stat,最终链接会被解析到目标目录,递归逻辑就可能重复进入同一棵树。
相对路径和符号链接要分别处理
相对路径总是相对于进程当前工作目录解析,而不是相对于源代码文件、可执行文件或调用者“心里认为的目录”。长期运行程序若调用 chdir,后续相对路径的含义也会变化;需要稳定基准时,优先保存目录文件描述符并使用 openat、fstatat 这类 *at 接口。
如果只想读取链接中保存的目标文本,应使用 readlink;如果想得到经过解析的规范绝对路径,可以考虑 realpath,但它会解析符号链接并要求路径组件实际存在,所以不能拿它代替安全访问控制。
把路径竞态降到可控范围
教学示例中的 readdir 与随后执行的 lstat(path) 之间存在 TOCTTOU 窗口:目录项名称可能被其他进程重命名或替换。普通只读扫描通常可以接受这种“最终看到变化后报错或读到新对象”的语义,但删除、改权限、写入敏感文件时不能把先检查路径、再按同一路径操作当成安全保证。
更稳妥的做法是保留目录文件描述符,通过 dirfd 取得当前目录 fd,再用 fstatat 配合 AT_SYMLINK_NOFOLLOW 查询相对名称,并用 openat 等接口继续操作。Linux 上需要更严格地限制“不得逃出基准目录”或“不得经过符号链接”时,可进一步评估 openat2 的解析限制。核心原则是:安全敏感操作应尽量绑定到已经打开的目录或文件对象,而不是反复重新解析可被替换的路径字符串。