
C / C++ / 系统课时
理解进程环境与身份
理解进程环境与身份
同一个程序在不同进程里可能表现不同,原因往往不在代码,而在进程属性:环境变量、当前工作目录、umask 和 UID/GID 都会影响路径解析、文件权限与访问控制。本课用一个可运行示例读取并修改这些属性,并说明它们在 fork 与 exec 前后的行为。
学习目标
- 读取和修改环境变量、当前工作目录与
umask - 区分真实 UID/GID 与有效 UID/GID,并理解权限检查关注的身份
- 判断常见进程属性在
fork与exec过程中的继承和变化
用一个程序观察关键进程属性
示例先打印真实与有效 UID/GID,再设置环境变量,把当前目录切换到 /tmp,最后把 umask 设为 0027 并创建一个请求权限为 0666 的文件。通过文件实际权限可以直接验证 umask 的掩码效果。
#include <fcntl.h>
#include <stdio.h>
#include <stdlib.h>
#include <sys/stat.h>
#include <sys/types.h>
#include <unistd.h>

int main(void) {
    printf("uid=%ld euid=%ld gid=%ld egid=%ld\n",
           (long)getuid(), (long)geteuid(),
           (long)getgid(), (long)getegid());

    if (setenv("APP_MODE", "demo", 1) == -1) {
        perror("setenv");
        return EXIT_FAILURE;
    }
    printf("APP_MODE=%s\n", getenv("APP_MODE"));

    char cwd[4096];
    if (getcwd(cwd, sizeof cwd) == NULL) {
        perror("getcwd");
        return EXIT_FAILURE;
    }
    printf("cwd(before)=%s\n", cwd);

    if (chdir("/tmp") == -1) {
        perror("chdir");
        return EXIT_FAILURE;
    }
    if (getcwd(cwd, sizeof cwd) == NULL) {
        perror("getcwd after chdir");
        return EXIT_FAILURE;
    }
    printf("cwd(after)=%s\n", cwd);

    mode_t old_mask = umask(0027);  // 新文件权限会按 requested & ~umask 计算。
    char path[128];
    snprintf(path, sizeof path, "/tmp/anystack-attrs-%ld.txt", (long)getpid());

    int fd = open(path, O_CREAT | O_EXCL | O_WRONLY, 0666);
    if (fd == -1) {
        perror("open");
        umask(old_mask);
        return EXIT_FAILURE;
    }

    struct stat st;
    if (fstat(fd, &st) == -1) {
        perror("fstat");
        close(fd);
        unlink(path);
        umask(old_mask);
        return EXIT_FAILURE;
    }
    printf("file_mode=%04o\n", st.st_mode & 0777);

    close(fd);
    unlink(path);
    umask(old_mask);  // 恢复调用前的进程掩码,避免影响后续代码。
    return EXIT_SUCCESS;
}
预期结果:将源码保存为 process_attrs.c 后可由下列命令编译并运行;程序会显示当前身份、修改后的环境变量与目录,并验证新建文件的权限位。
cc -Wall -Wextra -O2 process_attrs.c -o process_attrs
./process_attrs
预期输出:
uid=<ID> euid=<ID> gid=<ID> egid=<ID>
APP_MODE=demo
cwd(before)=<PATH>
cwd(after)=/tmp
file_mode=0640
<ID> 与 <PATH> 取决于当前用户和启动目录。0666 & ~0027 的结果是 0640,因此新文件应表现为所有者可读写、同组只读、其他用户无权限。
环境变量与当前目录如何影响执行
getenv 读取当前进程环境,setenv 和 unsetenv 修改当前进程的环境表。环境变量只是字符串键值对,本身不具备“配置文件”语义;程序是否读取 PATH、LANG、代理变量或业务变量,完全由程序逻辑决定。
当前工作目录由 getcwd 查询、由 chdir 修改。相对路径会基于当前工作目录解析,因此守护进程、脚本启动器和服务管理器若改变工作目录,程序访问同一个相对路径时可能得到完全不同的文件。
umask 控制的是创建权限上限
umask 不是文件权限模板,而是创建文件或目录时从请求权限中屏蔽位。一般可理解为 最终权限 = 请求权限 & ~umask,但最终结果仍可能受到具体系统调用、文件系统和默认 ACL 等机制影响。
调用 umask(new_mask) 会立即修改整个进程的文件创建掩码,并返回旧值。它不会回头修改已经存在的文件。多线程程序中临时改 umask 还会影响同一进程内其他线程的并发创建操作,因此不要把“改一下再改回来”当成天然线程安全的局部操作。
UID 与 GID 决定以谁的身份做权限检查
getuid、getgid 返回真实 UID/GID,通常表示启动进程的用户身份;geteuid、getegid 返回有效 UID/GID,许多文件访问和特权检查主要依据有效身份。普通进程里真实与有效 ID 往往相同,但 set-user-ID 或 set-group-ID 程序可能让它们不同。
修改身份不是简单赋值。setuid、seteuid、setgid、setegid 是否允许以及会同时影响哪些真实、有效或保存 ID,取决于当前权限和调用方式。编写降权程序时必须检查每次调用的返回值,不能假设请求一定成功。
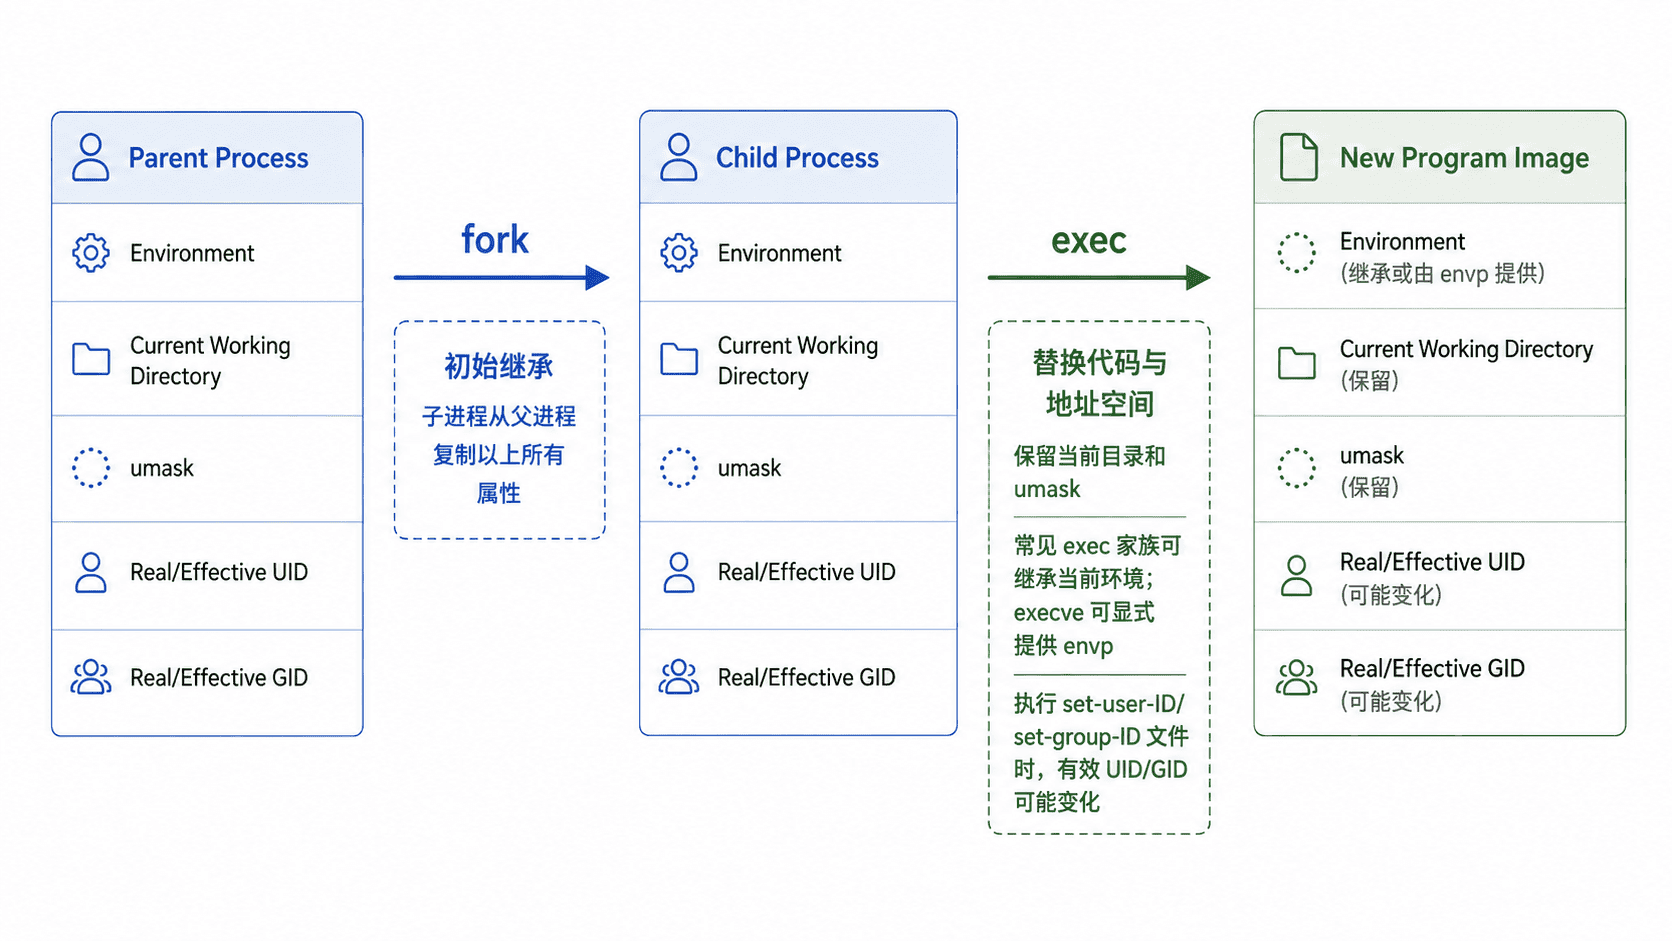
fork 与 exec 时哪些属性会保留
fork 创建子进程时,环境变量、当前目录、umask 和各类用户/组身份都会从父进程继承为子进程的初始状态;此后父子进程各自修改自己的环境或当前目录,不会因为普通赋值而自动同步。
exec 会替换当前进程的程序映像,但它不是“新建一个 PID”。当前目录和 umask 会继续保留;常用 exec 家族函数通常继承当前环境,而 execve 可以显式传入新的 envp。执行带 set-user-ID/set-group-ID 位的程序时,有效身份还可能发生变化,因此分析执行行为时要把“程序代码”和“承载它的进程属性”分开看。
当程序出现“命令找不到、相对路径失效、创建文件权限不对、只有某个账号能访问”这类问题时,先打印这些进程属性,通常比直接怀疑业务逻辑更快定位根因。