
C / C++ / 系统课时
使用 mmap 与 mprotect
使用 mmap 与 mprotect
mmap 把文件或匿名内存映射进进程地址空间,让程序像访问普通内存一样读写映射区域。本课用一个完整示例验证 MAP_SHARED 与 MAP_PRIVATE 的差异,并把 msync、mprotect、munmap 放进同一条资源生命周期中。
学习目标
- 能正确使用
mmap、msync、mprotect与munmap管理一段映射。 - 区分文件映射与匿名映射,以及
MAP_SHARED与MAP_PRIVATE的写入语义。 - 理解页对齐、保护权限和清理顺序这些最容易导致崩溃或数据不一致的边界。
先建立映射的心智模型
调用 mmap 时,内核会在进程虚拟地址空间中建立一段映射。文件映射把虚拟页关联到文件内容;匿名映射没有文件后端,常用于大块内存、运行时数据结构或进程间共享的基础设施。映射建立后,页面仍可能按需载入,第一次访问时再发生缺页并完成实际页映射。
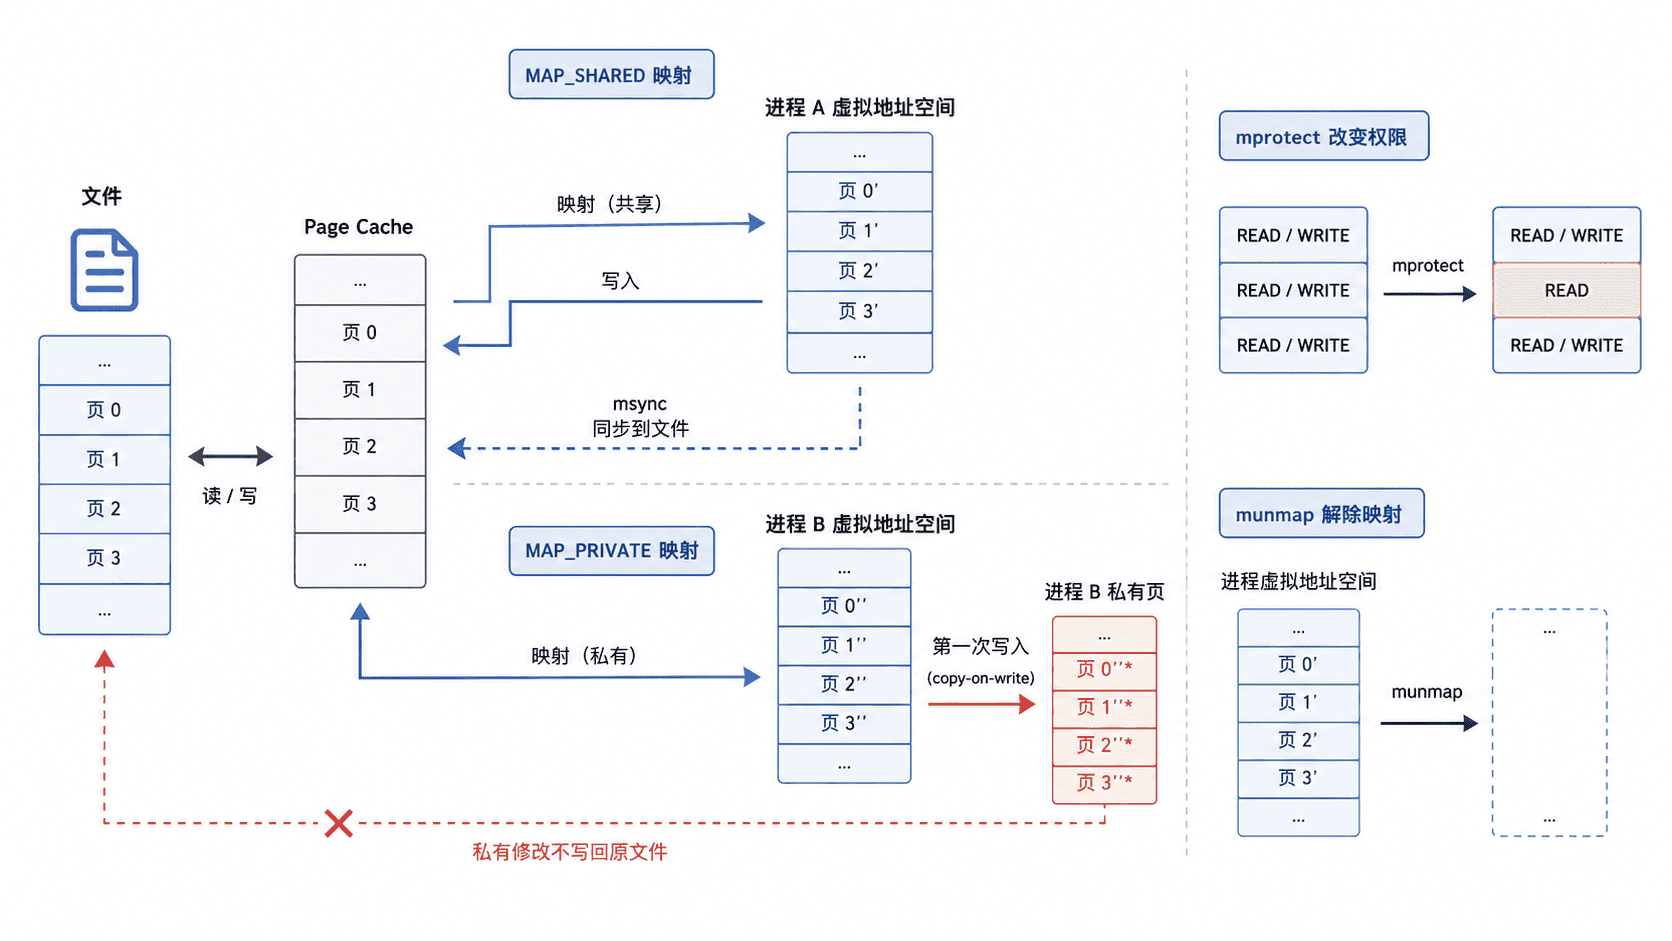
MAP_SHARED 适合“修改需要对共享映射可见,并允许回写文件”的场景;MAP_PRIVATE 使用写时复制,进程对映射页的修改不会写回原文件。匿名映射通常把 fd 设为 -1、offset 设为 0,并加入 MAP_ANONYMOUS。
用一个程序验证共享与私有映射
下面的程序创建一页大小的临时文件,先用 MAP_SHARED 修改首字母并通过 msync 同步,再重新建立 MAP_PRIVATE 映射并修改首字母。最后直接读取文件,验证私有修改没有写回。
#include <fcntl.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <sys/mman.h>
#include <unistd.h>

static void die(const char *message) {
    perror(message);
    exit(EXIT_FAILURE);
}

int main(void) {
    const char *path = "mmap-demo.bin";
    long page_size = sysconf(_SC_PAGESIZE);
    if (page_size <= 0) {
        die("sysconf");
    }

    /* 先准备一页大小的文件,内容以 NUL 结尾,便于直接按字符串打印。 */
    int fd = open(path, O_RDWR | O_CREAT | O_TRUNC, 0600);
    if (fd == -1) {
        die("open");
    }
    if (ftruncate(fd, page_size) == -1) {
        die("ftruncate");
    }
    if (pwrite(fd, "hello", 6, 0) != 6) {
        die("pwrite");
    }

    /* 共享映射的修改可以回到文件后端。 */
    char *shared = mmap(NULL, (size_t)page_size,
                        PROT_READ | PROT_WRITE, MAP_SHARED, fd, 0);
    if (shared == MAP_FAILED) {
        die("mmap shared");
    }

    shared[0] = 'H';
    if (msync(shared, (size_t)page_size, MS_SYNC) == -1) {
        die("msync");
    }

    char file_buf[6];
    if (pread(fd, file_buf, sizeof file_buf, 0) != 6) {
        die("pread shared");
    }
    printf("file after shared write: %s\n", file_buf);

    if (munmap(shared, (size_t)page_size) == -1) {
        die("munmap shared");
    }

    /* 私有映射第一次写入后使用写时复制,不改动原文件。 */
    char *private_map = mmap(NULL, (size_t)page_size,
                             PROT_READ | PROT_WRITE, MAP_PRIVATE, fd, 0);
    if (private_map == MAP_FAILED) {
        die("mmap private");
    }

    private_map[0] = 'Y';
    if (pread(fd, file_buf, sizeof file_buf, 0) != 6) {
        die("pread private");
    }

    printf("private view: %s\n", private_map);
    printf("file after private write: %s\n", file_buf);

    /* 收紧为只读;后续若再写入,会违反页保护权限。 */
    if (mprotect(private_map, (size_t)page_size, PROT_READ) == -1) {
        die("mprotect");
    }
    puts("private mapping is now read-only");

    /* 解除映射后不再访问原指针,再释放文件资源。 */
    if (munmap(private_map, (size_t)page_size) == -1) {
        die("munmap private");
    }
    close(fd);
    unlink(path);
    return 0;
}
编译并运行:
gcc -Wall -Wextra -O2 mmap_demo.c -o mmap_demo
./mmap_demo
预期输出:
file after shared write: Hello
private view: Yello
file after private write: Hello
private mapping is now read-only
这里的 msync(..., MS_SYNC) 会等待脏页同步完成后再返回。对于 MAP_PRIVATE,写入发生在进程自己的写时复制页面中,所以文件仍然保持 Hello。
用 mprotect 收紧访问权限
mprotect 修改的是已有映射页的访问权限,常见组合包括 PROT_READ、PROT_WRITE、PROT_EXEC 和 PROT_NONE。上例把私有映射从可读写改成只读;如果随后继续执行 private_map[0] = 'X',该访问会违反页权限,进程通常收到 SIGSEGV。
在 Linux 上,传给 mprotect 的起始地址必须按页边界对齐。mmap 返回的基地址天然满足这一条件;如果要保护映射内部的一部分,先按页大小计算边界,不能直接拿任意字节地址调用。
正确处理同步与释放
munmap 解除的是虚拟地址映射;调用成功后,原指针立刻失效,再解引用属于错误。文件描述符与映射是两个独立资源:映射建立成功后可以按设计提前关闭 fd,映射仍然有效,但需要执行文件 I/O 或重新映射时通常保留它更直观。
对于文件映射,msync 只在你确实需要显式控制同步时使用。MAP_SHARED 的脏页最终可由内核回写,但“何时已经持久化到存储设备”与“另一个映射何时可见”不是同一个问题;需要持久化语义时还应结合文件系统和 fsync 等接口设计。
选择映射模式时可以抓住一个判断:修改是否应该进入共享后端。应该共享并允许回写时选 MAP_SHARED;只想基于文件内容得到进程私有视图时选 MAP_PRIVATE;完全不需要文件后端时使用匿名映射。