
C / C++ / 系统课时
理解系统编程的边界
理解系统编程的边界
系统编程的关键不是“会调用几个 Linux API”,而是知道代码正跨越哪一层边界。本篇把 C 语言、ISO C 标准库、POSIX 接口、Linux 特有接口与内核系统调用分开,并用一个可运行程序验证它们的关系。
学习目标
- 区分 C 语言、ISO C 标准库、POSIX 与 Linux 特有接口各自负责什么
- 理解库函数、系统调用、内核和硬件之间不是一一对应关系
- 能根据接口文档和一次最小实验判断代码依赖到哪一层
四个层次不要混成一层
C 语言首先是一套语言规则:类型、表达式、控制流、函数、对象模型等。printf、malloc 这类能力属于 ISO C 标准库,而不是 C 语法本身;在 Linux 上它们通常由 libc 提供实现。
POSIX 再向上定义一套可移植的操作系统接口,例如 getpid、read、fork、pthread_create。Linux 实现了大量 POSIX 接口,同时还提供 epoll、inotify、signalfd、gettid 等 Linux 特有能力。使用这些接口后,源码仍然是 C,但可移植范围已经变窄。
系统调用是用户态进入 Linux 内核的 ABI 边界。很多 POSIX 函数最终会通过系统调用完成工作,但不能反过来把“POSIX 函数”等同于“系统调用”:有些库函数完全在用户态完成,有些接口可能经由 vDSO 或 libc 包装,而且 Linux 系统调用也不都属于 POSIX。
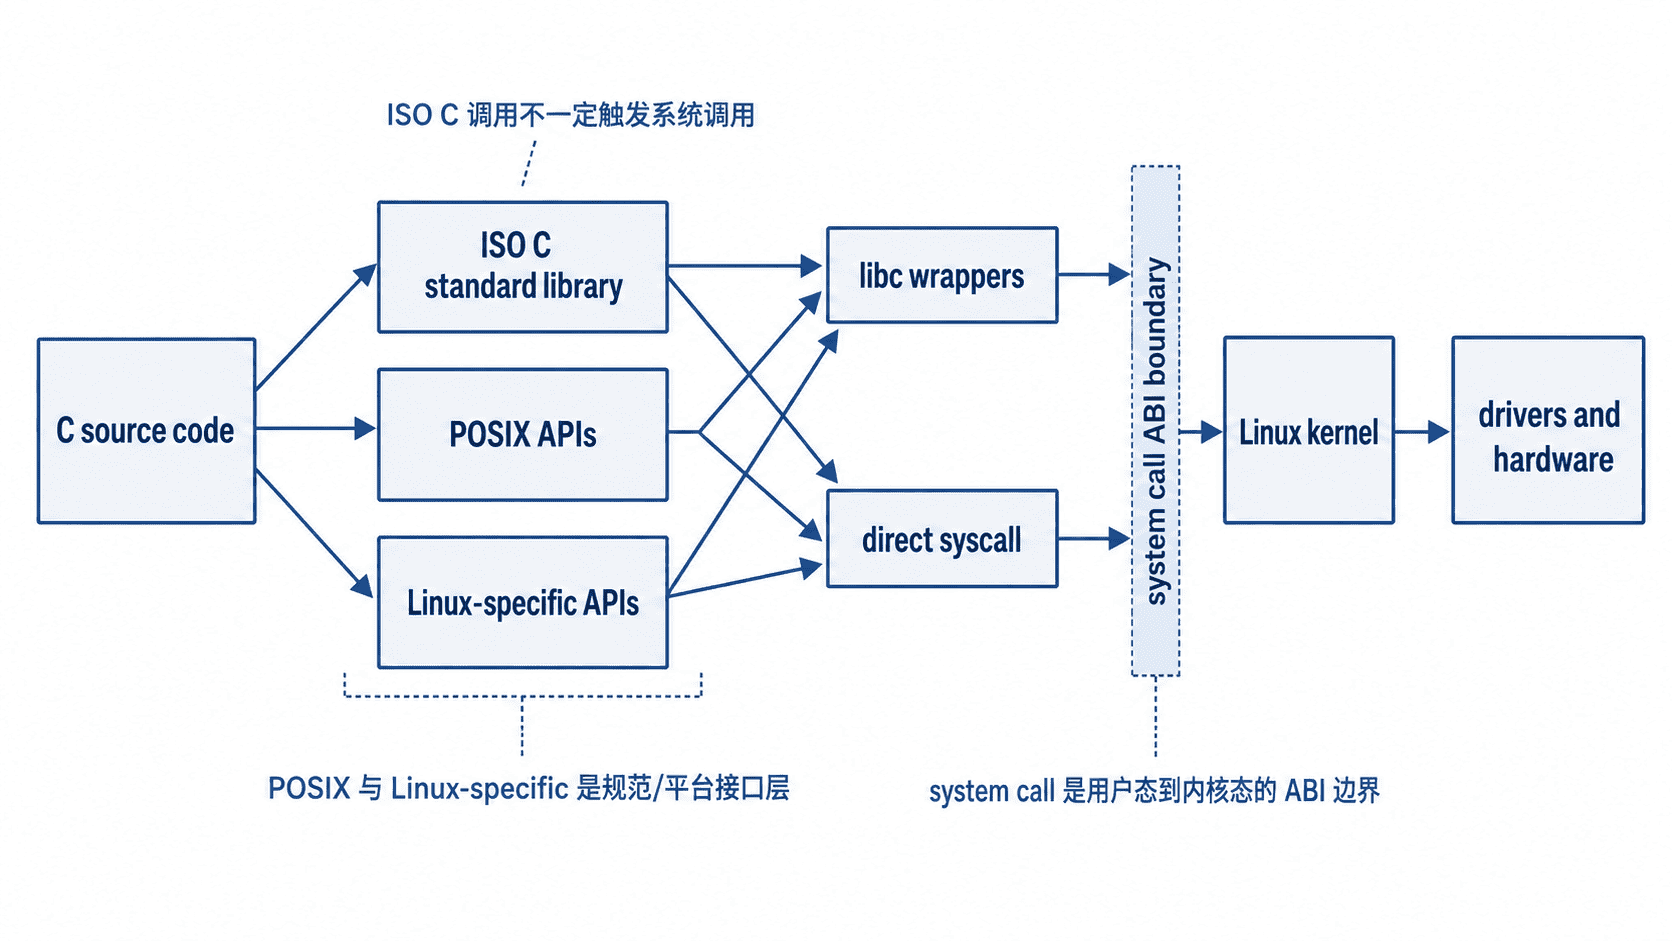
用一个程序同时触碰三种接口
下面的程序同时使用 ISO C 标准库、POSIX 接口和 Linux 特有系统调用。syscall(SYS_gettid) 是有意使用的 Linux/GNU 写法,因此不能期待它在非 Linux 平台直接编译。
#define _GNU_SOURCE

#include <stdio.h>
#include <sys/syscall.h>
#include <sys/types.h>
#include <unistd.h>

int main(void) {
    puts("ISO C: puts");

    pid_t pid = getpid();
    printf("POSIX: pid=%ld\n", (long)pid);

    long tid = syscall(SYS_gettid);
    if (tid == -1) {
        perror("syscall");
        return 1;
    }

    printf("Linux: tid=%ld\n", tid);
    return 0;
}
将文件保存为 boundary.c,再编译并运行:
cc -std=c17 -Wall -Wextra -Wpedantic boundary.c -o boundary
./boundary
预期输出:
ISO C: puts
POSIX: pid=<PID>
Linux: tid=<ID>
<PID> 和 <ID> 每次运行都可能不同。这个结果只能说明三个接口都可用,还不能证明哪些调用真正跨入了内核。
用 strace 找到真正的内核边界
只追踪 getpid 与 gettid,可以把 libc/POSIX 名称与实际 Linux 系统调用区分开。这里把程序自身的标准输出丢弃,只查看追踪文件。
strace -qq -e trace=getpid,gettid -o trace.log ./boundary >/dev/null
cat trace.log
预期输出:
getpid() = <PID>
gettid() = <ID>
这说明本次运行中 getpid() 和 SYS_gettid 都触发了对应系统调用。不要据此推断所有库函数都会如此;例如纯计算函数通常不需要进入内核,标准 I/O 还可能先在用户态缓冲。
判断一个新接口属于哪一层
遇到陌生接口时,先看它的规范来源,再看 Linux 上的实现方式。手册第 2 节通常描述系统调用,第 3 节通常描述库函数;更关键的是阅读手册里的 STANDARDS、HISTORY 和 feature test macro 说明,而不是只根据头文件名猜归属。
编写跨 Unix 平台代码时,优先依赖 ISO C 与明确的 POSIX 接口;只有当性能、事件模型或内核能力确实需要时,再把 Linux 特有接口隔离到清晰的适配层。这样一处源码使用了 C,并不意味着它天然跨平台;真正决定边界的是所依赖的 API、ABI 与运行时行为。