
计算机网络 / 系统课时
一帧消息里到底有什么
一帧消息里到底有什么
WebSocket 建连后,真正传输的数据不是“裸字符串”,而是一帧一帧的协议数据。本节从帧头字段入手,学会根据 FIN、Opcode、长度和 Mask 判断一帧的边界、类型与后续读取方式,并区分数据帧、分片和控制帧。
学习目标
- 能从帧头识别 FIN、Opcode、MASK 与 Payload Length 的含义。
- 能区分文本帧、二进制帧、延续帧以及 Close、Ping、Pong 控制帧。
- 能判断分片、扩展长度和掩码处理时的关键边界。
从字节头看帧的组成
WebSocket 帧至少有 2 字节固定头。第 1 字节保存 FIN、RSV1~RSV3 和 4 位 Opcode;第 2 字节保存 MASK 位和 7 位长度指示值。之后可能继续出现扩展长度、4 字节 Masking Key,最后才是 Payload Data。
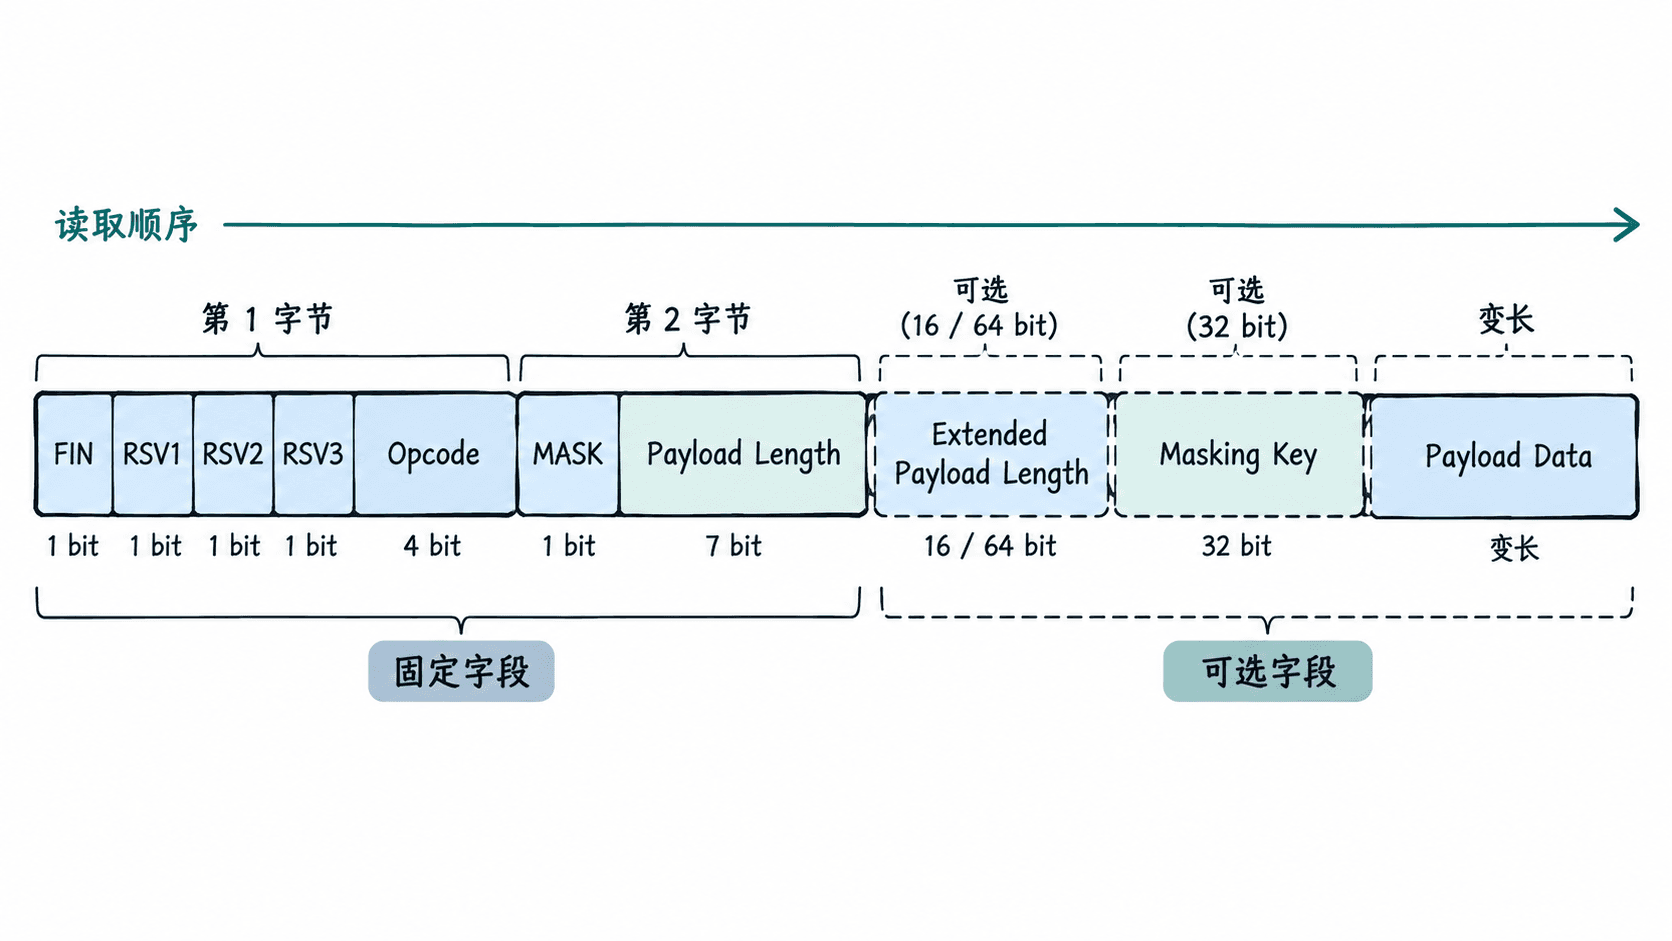
RSV1~RSV3 在没有协商扩展时必须为 0;扩展可以重新定义这些位的含义。解析器不能只看 Payload,而应先按帧头决定还要读取多少字节。
FIN 与 Opcode 决定消息语义
FIN 表示“这一帧是否结束当前消息”,不是“连接是否结束”。未分片的数据消息通常第一帧就带 FIN=1;分片消息的第一帧使用文本或二进制 Opcode,后续帧使用延续帧 Opcode,直到最后一帧 FIN=1。
| Opcode | 类型 | 作用 |
|---|---|---|
0x0 |
延续帧 | 继续前一个被分片的数据消息 |
0x1 |
文本帧 | Payload 按 UTF-8 文本消息处理 |
0x2 |
二进制帧 | Payload 作为二进制消息处理 |
0x8 |
Close | 发起或回应关闭握手 |
0x9 |
Ping | 探测对端并要求 Pong |
0xA |
Pong | 响应 Ping,也可主动发送 |
一个“消息”可以跨多个“帧”。例如第一帧是 Opcode=0x1, FIN=0,第二帧是 Opcode=0x0, FIN=0,第三帧是 Opcode=0x0, FIN=1,三帧合起来才是一条完整文本消息。
Payload Length 和 Mask 决定怎么读字节
7 位 Payload Length 不是永远等于真实长度。值为 0~125 时,它直接表示 Payload 长度;值为 126 时,后续 2 字节保存 16 位无符号长度;值为 127 时,后续 8 字节保存 64 位长度,最高有效位必须为 0。
MASK 位决定是否存在 4 字节 Masking Key。浏览器等客户端发往服务端的帧必须设置 MASK=1,服务端发往客户端的帧必须不设置 MASK。掩码只是协议层异或处理,用来避免某些中间设备把载荷误判为其他协议内容,并不是加密机制。
RFC 中常见的“Hello”客户端文本帧以 81 85 开头:0x81 表示 FIN=1 且 Opcode=0x1,0x85 表示 MASK=1 且长度为 5。随后先读取 4 字节 Masking Key,再读取 5 字节被掩码的 Payload,按 Masking Key 循环异或即可恢复原始字节。
控制帧的边界更严格
Close、Ping、Pong 都属于控制帧。控制帧必须 FIN=1,不能被分片,而且 Payload 长度不能超过 125 字节。因此看到 Opcode=0x8/0x9/0xA 时,可以立刻排除扩展长度 126 或 127 的合法情况。
Close 帧还多一层约束:Payload 可以为空;若非空,前 2 字节是网络字节序的关闭码,剩余字节才是 UTF-8 原因文本。只带 1 字节 Payload 的 Close 帧是不合法的。
解析时最容易越界的地方
实现或调试帧解析时,先确定帧头,再决定后续读取长度,不要先假设“一次网络读取就是一帧”。TCP 只提供字节流,半帧、整帧和多帧粘在一次读取中都可能出现。
还要把“帧边界”和“消息边界”分开:数据消息可以分片,控制帧又可以插入在分片消息之间。正确实现会持续维护当前消息的类型和分片状态,同时独立处理 Ping、Pong、Close,而不是等整条消息结束后才看控制帧。