
计算机网络 / 系统课时
WebSocket 握手阶段怎么鉴权
WebSocket 握手阶段怎么鉴权
WebSocket 建连先经过一次 HTTP Upgrade,因此最稳妥的鉴权点是在返回 101 Switching Protocols 之前。关键不是“能不能带令牌”,而是浏览器能控制哪些握手信息、凭证会暴露在哪里,以及服务端能否在升级前拒绝未授权连接。
学习目标
- 区分 Cookie、
Authorization、查询参数和子协议在浏览器 WebSocket 握手中的可用性。 - 理解每种凭证传递方式的泄露面、跨站风险和适用边界。
- 在服务端 Upgrade 阶段完成鉴权,并在失败时不建立 WebSocket 连接。
先分清浏览器能控制哪些握手信息
原生浏览器 API 的构造函数只有 URL 和可选子协议列表:new WebSocket(url, protocols)。浏览器可能自动携带符合 Cookie 规则的 Cookie,但前端 JavaScript 不能给原生 WebSocket 握手任意添加 Authorization 头。非浏览器客户端、移动端原生库或服务间连接通常没有这个限制。
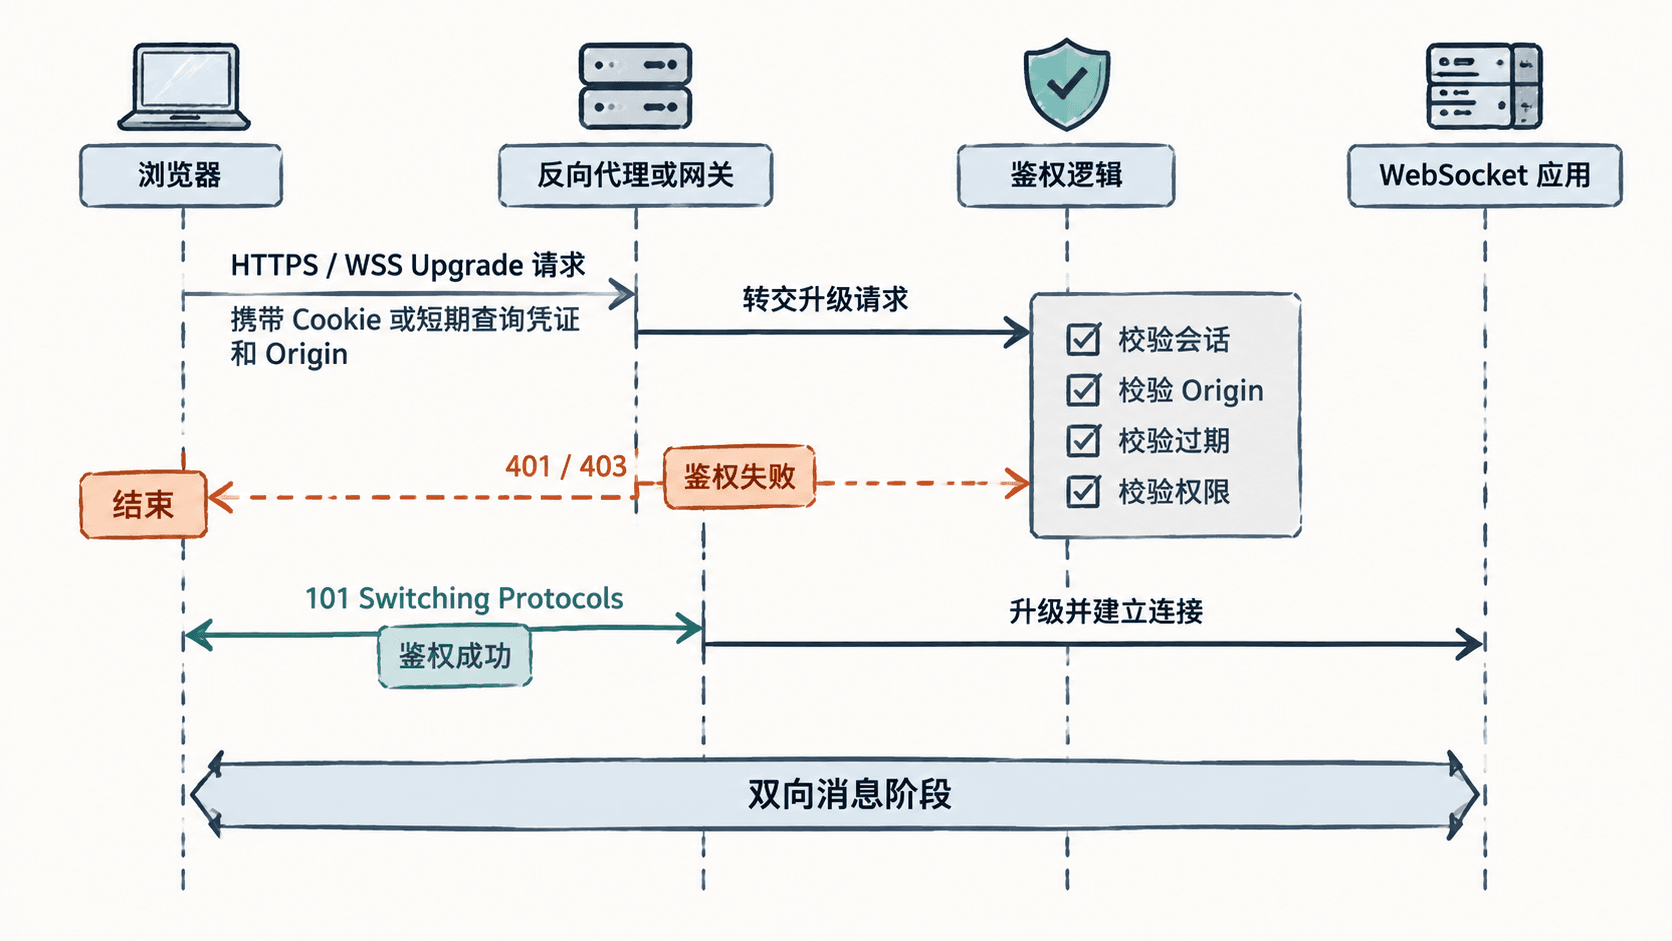
握手阶段应把“身份校验”和“升级协议”串成一个门禁:凭证无效、来源不可信或权限不足时直接返回 HTTP 错误,不要先升级再让未认证连接长期占用资源。
比较四种凭证传递方式
| 方式 | 浏览器原生 WebSocket | 主要边界 | 更适合的场景 |
|---|---|---|---|
| Cookie | 可由浏览器自动携带 | 需防跨站 WebSocket 劫持,校验 Origin;会话 Cookie 应合理设置 HttpOnly、Secure、SameSite |
同站 Web 应用、已有服务端 Session |
Authorization |
不能由浏览器原生 API 自定义 | 适用于允许自定义握手头的客户端 | 服务间连接、原生 App、专用 SDK |
| 查询参数 | 可以 | URL 可能进入代理或访问日志,不宜放长期 Bearer Token | 一次性、短时效连接票据 |
Sec-WebSocket-Protocol |
可以通过 protocols 参数发送 |
本意是子协议协商,服务端要回显被选中的协议;请求头也可能被日志记录 | 协议协商,不建议承载长期秘密 |
如果采用 Cookie,会话本身应可过期、撤销,并在服务端验证 Origin。仅仅“浏览器自动带 Cookie”并不等于请求可信,因为恶意站点也可以尝试发起跨站 WebSocket 连接。
查询参数更适合放由普通 HTTPS 接口先换取的短期、一次性 ticket,而不是直接复用长期 Access Token。这样即使 URL 被日志系统看到,凭证的可利用窗口也更小。
在 Upgrade 之前完成拒绝或放行
下面是 Node.js 中使用 ws 的片段示例。它依赖已有 HTTP 服务以及已安装的 ws 包,重点展示鉴权位置:先检查路径、Origin 和 Session Cookie,全部通过后才调用 handleUpgrade。
import http from "node:http";
import { WebSocketServer } from "ws";

const server = http.createServer();
const wss = new WebSocketServer({ noServer: true });

function reject(socket, status, message) {
  const body = `${message}\n`;
  socket.write(
    `HTTP/1.1 ${status}\r\n` +
    "Connection: close\r\n" +
    "Content-Type: text/plain; charset=utf-8\r\n" +
    `Content-Length: ${Buffer.byteLength(body)}\r\n` +
    "\r\n" +
    body
  );
  socket.destroy();
}

function readSessionId(cookieHeader = "") {
  const pair = cookieHeader
    .split(";")
    .map((item) => item.trim())
    .find((item) => item.startsWith("sid="));

  return pair ? decodeURIComponent(pair.slice(4)) : null;
}

server.on("upgrade", (req, socket, head) => {
  const url = new URL(req.url, "http://localhost");
  if (url.pathname !== "/ws") return reject(socket, 404, "not found");

  const origin = req.headers.origin;
  if (origin !== "https://app.example.com") {
    return reject(socket, 403, "origin rejected");
  }

  const sessionId = readSessionId(req.headers.cookie);
  // 演示值;生产环境应查询真实 Session 存储并检查过期、撤销和权限。
  if (sessionId !== "demo-session") {
    return reject(socket, 401, "unauthorized");
  }

  wss.handleUpgrade(req, socket, head, (ws) => {
    wss.emit("connection", ws, req);
  });
});

wss.on("connection", (ws) => {
  ws.send(JSON.stringify({ type: "ready" }));
});

server.listen(<PORT>);
生效行为与验证方法:把 <PORT> 替换为实际端口,通过反向代理或本地测试客户端发起 Upgrade。缺少有效 sid 时应在 HTTP 阶段得到 401;Origin 不匹配时应得到 403;只有两项都通过时才进入 connection 回调并收到 {"type":"ready"}。真实生产环境不要用固定字符串判断 Session。
把鉴权方式和客户端类型绑定
浏览器站点如果已经使用服务端 Session,Cookie 往往最自然,但必须同时做 Origin 校验和会话安全配置。若系统采用 Token,又必须使用原生浏览器 WebSocket,可以先通过普通 HTTPS API 换取短时一次性 ticket,再把 ticket 放入 WSS 查询参数,并在成功握手后立即作废。
对服务间或原生客户端,若库允许自定义握手头,Authorization: Bearer <TOKEN> 更容易和现有 HTTP 鉴权体系统一。Sec-WebSocket-Protocol 则应优先用于声明 chat.v1、json 之类真正的应用子协议,而不是当作隐蔽的密码通道。
无论选哪种方式,都应使用 wss://,在 101 之前完成身份、来源和权限校验,并对失败连接快速释放资源。这样鉴权边界清晰,代理层和应用层也更容易记录可追踪的拒绝原因。