
计算机网络 / 系统课时
WSS 怎样建立安全连接
WSS 怎样建立安全连接
WSS 本质上是在 TLS 保护下建立 WebSocket。部署时要先决定 TLS 在哪里终止,再让浏览器使用与页面安全级别一致的 wss:// 地址,并确保证书链、域名和代理升级配置都正确。本节以 Nginx 终止 TLS 为主线完成配置与验证。
学习目标
- 理解 TLS 终止位置与
wss://、后端ws://之间的关系。 - 配置 Nginx 证书与 WebSocket 代理,并知道证书文件各自承担什么作用。
- 识别混合内容、证书不受信任和域名不匹配等常见连接失败。
TLS 终止位置决定链路形式
最常见的部署是浏览器通过 wss://realtime.example.com 与 Nginx 建立 TLS,Nginx 解密后再通过受控内网用 ws:// 转发给应用。这样证书集中在入口层管理,后端无需直接处理公网 TLS。
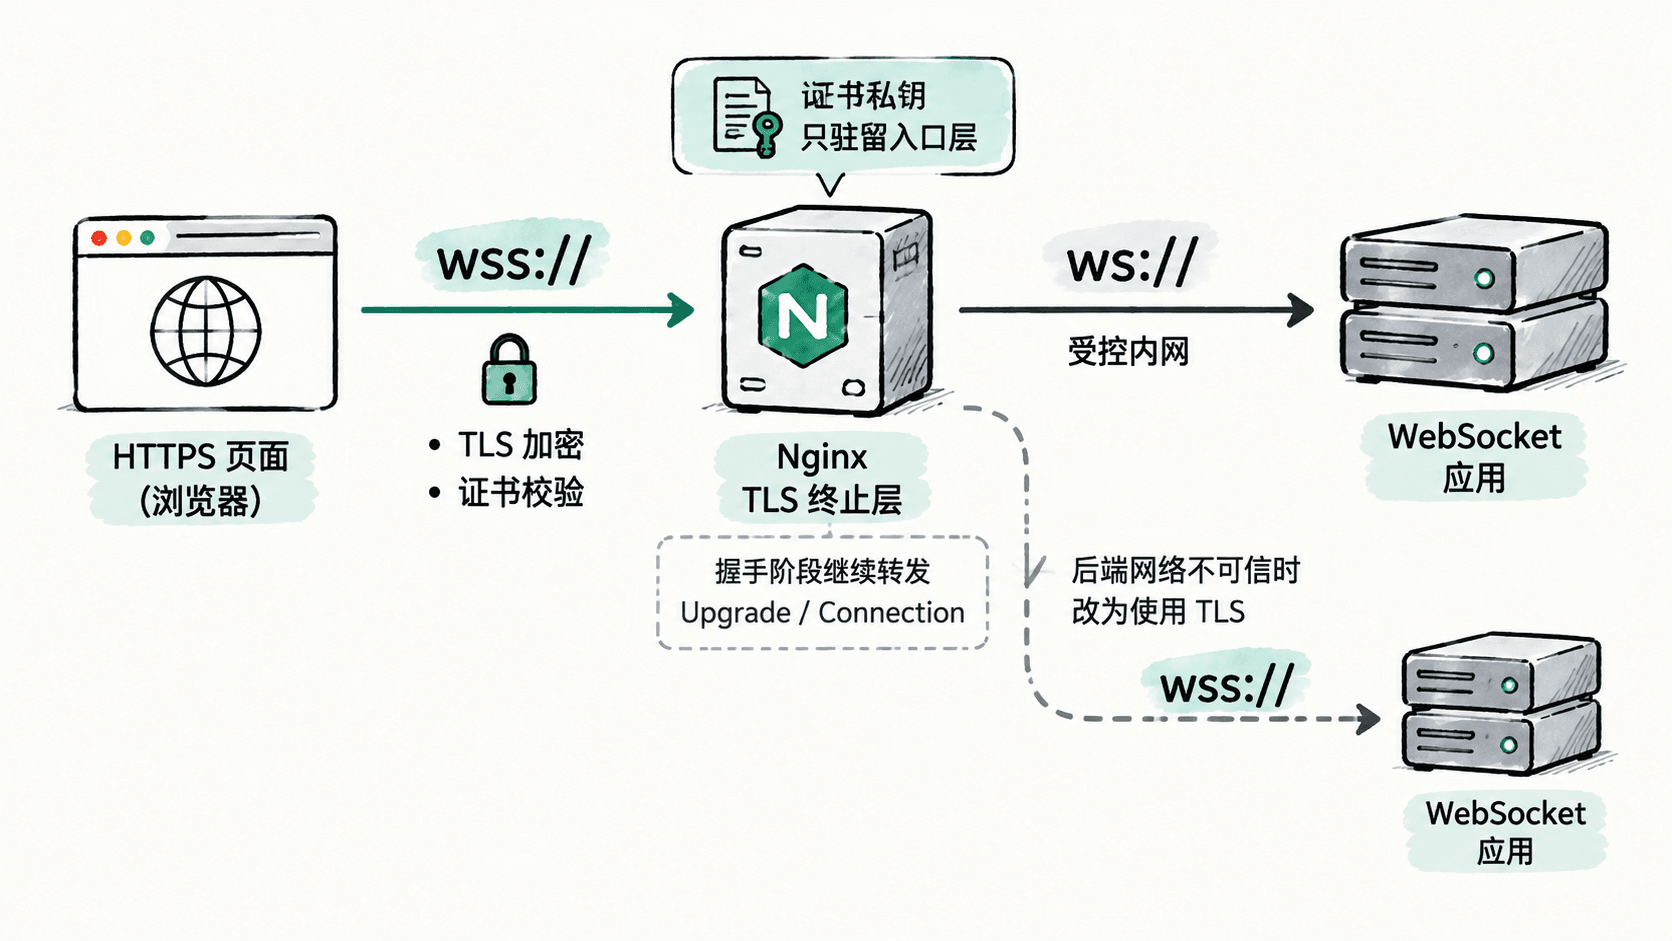
如果入口与后端之间跨越不可信网络,也可以继续使用 TLS 到后端,但这会增加证书分发与轮换复杂度。无论选择哪种拓扑,浏览器连接公网入口时都必须验证入口证书。
配置证书与 WebSocket 代理
下面示例让 Nginx 在 443 端口终止 TLS,并把 /ws/ 转发到本机 8080 的 WebSocket 服务。证书应覆盖 realtime.example.com,私钥权限应限制为仅服务进程可读。
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}

server {
    listen 443 ssl;
    server_name realtime.example.com;

    ssl_certificate     /etc/nginx/certs/fullchain.pem;
    ssl_certificate_key /etc/nginx/certs/privkey.pem;

    location /ws/ {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $connection_upgrade;
        proxy_set_header Host $host;
        proxy_read_timeout 75s;
    }
}这是配置片段,证书路径和上游地址需按实际环境调整。fullchain.pem 通常包含站点证书与中间证书链,privkey.pem 是私钥;不要把私钥提交到代码仓库。
保存配置后先检查语法:
nginx -t预期输出:
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
<PATH> 是实际 Nginx 配置路径。语法通过后再执行平滑重载,并确认 443 端口已由预期实例监听。
验证证书和 WSS 地址
先验证公网证书是否能被正常读取。下面命令会建立 TLS 连接,并输出证书主题、签发者和有效期:
openssl s_client -connect realtime.example.com:443 -servername realtime.example.com </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates预期输出:
subject=<CERT_SUBJECT>
issuer=<CERT_ISSUER>
notBefore=<TIME>
notAfter=<TIME><CERT_SUBJECT>、<CERT_ISSUER> 和时间取决于实际证书。浏览器页面若通过 HTTPS 加载,前端 WebSocket 地址应使用 wss://realtime.example.com/ws/;在安全页面中改用 ws:// 会触发混合内容限制,连接通常会被浏览器直接拦截。
再用支持 WSS 的客户端验证升级链路:
wscat -c wss://realtime.example.com/ws/预期输出:
Connected (press CTRL+C to quit)
>
如果这里失败而普通 HTTPS 正常,说明证书和 443 入口未必有问题,应继续检查 /ws/ 的代理路径、升级头和上游服务。
处理浏览器证书错误
浏览器报证书错误时,不要把它当成 WebSocket 协议故障。应依次检查证书是否过期、域名是否在证书 SAN 中、中间证书链是否完整,以及客户端是否信任签发机构。自签名证书即使 Nginx 配置正确,也会在未安装信任根的客户端上失败。
WSS 的排查顺序应保持分层:先确认 TLS 能建立并通过证书校验,再确认 HTTP Upgrade 成功,最后再看 WebSocket 消息本身。这样可以避免把证书问题、代理问题和应用协议问题混在一起。