
计算机网络 / 系统课时
上线前检查哪些通信风险
上线前检查哪些通信风险
WebSocket 在测试环境能连通,不代表能稳定上线。本节把生产风险沿连接链路拆成可验证项目,并给出 TLS 与握手检查方法,最终形成可执行的放行条件,避免把鉴权、代理、重连和多节点问题留到生产流量中暴露。
学习目标
- 能从鉴权、TLS、代理、重连、广播、资源和监控七个方面检查上线条件。
- 能用最小检查脚本验证证书和 WebSocket 101 升级握手。
- 能把“连接成功”转换成有证据、可重复验证的生产放行标准。
先把风险放到同一条链路里
生产连接通常不是客户端直接访问 WebSocket 进程,而是依次经过 DNS、TLS 终止层、负载均衡或反向代理、WebSocket 服务节点,再通过消息系统完成跨节点广播。任何一层的策略不匹配,都可能表现为断线、重连风暴或消息缺失。
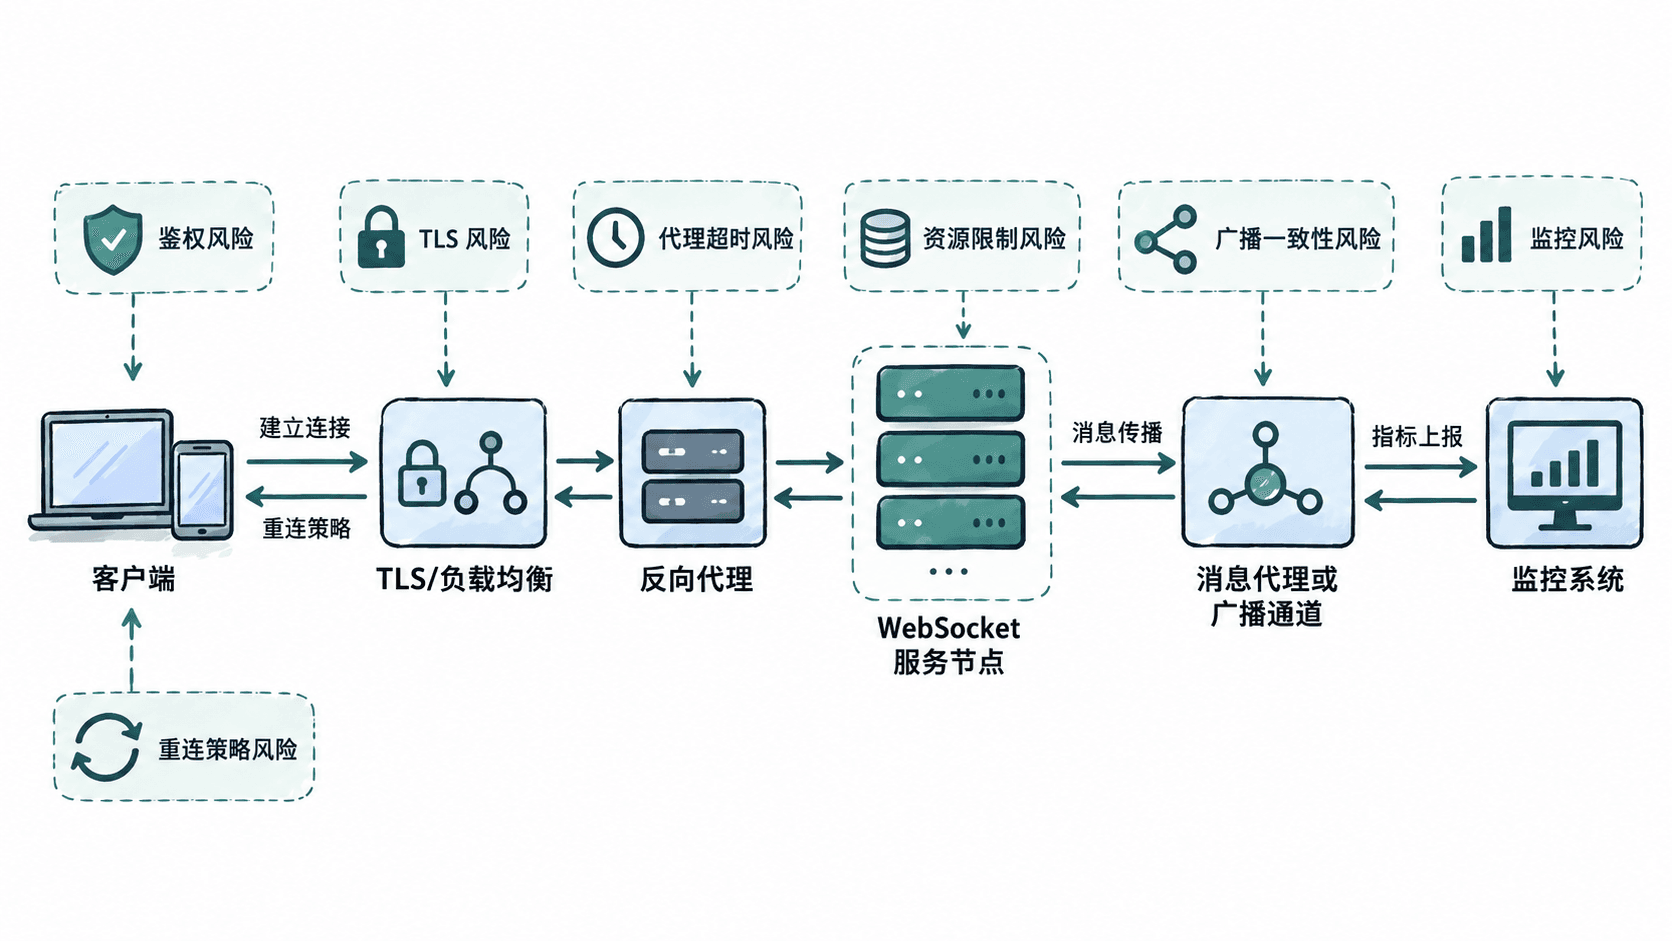
上线检查的关键不是逐项确认“已经配置”,而是确认每一项都经过与生产拓扑一致的验证。例如应用节点直连成功,不能证明经过真实负载均衡后仍能正确升级协议;单节点广播成功,也不能证明多节点之间没有重复或漏发。
七类上线条件逐项检查
| 检查项 | 上线前需要证明 | 常见风险 |
|---|---|---|
| 鉴权 | 未授权连接在握手阶段被拒绝;令牌过期、撤销和重新鉴权策略明确;浏览器客户端有明确的 Origin 校验策略 | 只在第一条业务消息鉴权,连接已经占用服务资源;凭证失效后长连接永久有效 |
| TLS | 域名、证书链、有效期和 TLS 终止位置正确;如果内部链路也加密,需要分别验证 | 中间证书缺失、SNI 或域名不匹配、证书临近过期 |
| 代理超时 | 真实代理能够转发 Upgrade 握手;空闲超时与 ping/pong 心跳周期协调 | 普通 HTTP 正常,但 WebSocket 无法升级;连接固定时间后被代理清理 |
| 重连策略 | 使用带随机抖动的指数退避并设置上限;区分可重试故障和鉴权等永久失败 | 服务恢复时大量客户端同时重连,形成第二次流量峰值 |
| 广播一致性 | 多节点之间确实能够传播消息;消息具有必要的 ID、序号或版本信息;客户端能处理重复和乱序 | 只向当前节点连接发送;把消息代理默认当成 exactly-once |
| 资源限制 | 已知单节点可承载连接数和消息速率,并检查文件描述符、内存、事件循环或线程、上游连接等限制 | 功能测试通过,但连接数增加后首先撞到操作系统或运行时上限 |
| 监控 | 能观察当前连接数、握手失败、关闭原因、重连率、消息速率、广播延迟和端到端延迟 | 只有 CPU 和内存监控,出现大规模断线时无法判断发生在哪一层 |
代理的空闲超时不应机械照抄某个固定秒数。应先确定应用的心跳周期和允许的最长静默时间,再保证代理、负载均衡和服务端的相关超时策略彼此兼容。
用最小脚本验证 TLS 和握手
下面的脚本适合在与生产入口网络条件接近的机器上运行。它先读取线上证书信息,再发送标准 HTTP/1.1 WebSocket Upgrade 请求,并校验服务器返回的 Sec-WebSocket-Accept。示例假设使用 Bearer Token;Cookie、签名参数等鉴权方式应按实际接口替换。
将脚本保存为 preflight.sh,使用实际值设置 WS_HOST、WS_PATH、TOKEN 后执行,例如将 <HOST>、<PATH>、<TOKEN> 替换为当前环境的值。
#!/usr/bin/env bash
set -euo pipefail

: "${WS_HOST:?set WS_HOST}"
: "${WS_PATH:?set WS_PATH, e.g. /ws}"
: "${TOKEN:?set TOKEN}"

echo "[1/2] TLS certificate"
echo | openssl s_client -connect "${WS_HOST}:443" -servername "${WS_HOST}" 2>/dev/null | openssl x509 -noout -subject -issuer -dates

echo "[2/2] WebSocket handshake"
key="$(openssl rand -base64 16)"
expected_accept="$(printf '%s' "${key}258EAFA5-E914-47DA-95CA-C5AB0DC85B11" | openssl sha1 -binary | openssl base64 -A)"
response="$(curl --silent --show-error --include --no-buffer --http1.1 --max-time 5 "https://${WS_HOST}${WS_PATH}" -H "Authorization: Bearer ${TOKEN}" -H "Connection: Upgrade" -H "Upgrade: websocket" -H "Sec-WebSocket-Version: 13" -H "Sec-WebSocket-Key: ${key}" || true)"
status="$(echo "$response" | head -n 1)"

echo "status=$status"

case "$status" in
  *" 101 "*) ;;
  *) echo "handshake failed" >&2; exit 1 ;;
esac

if ! echo "$response" | grep -qi '^Upgrade: websocket'; then
  echo "missing Upgrade: websocket" >&2
  exit 1
fi

if ! echo "$response" | grep -i '^Sec-WebSocket-Accept:' | grep -Fq "$expected_accept"; then
  echo "invalid Sec-WebSocket-Accept" >&2
  exit 1
fi

echo "upgrade=websocket"
echo "accept=ok"
预期输出
[1/2] TLS certificate
subject=<CERT_SUBJECT>
issuer=<CERT_ISSUER>
notBefore=<TIME>
notAfter=<TIME>
[2/2] WebSocket handshake
status=HTTP/1.1 101 Switching Protocols
upgrade=websocket
accept=ok
其中证书主题、签发者和时间会随实际环境变化。握手返回 101 只能证明入口到服务端的初始升级链路正常,不能替代消息收发、长时间保活和多节点广播测试。
压测重连与广播一致性
上线前至少要制造一次主动故障,而不是只观察正常连接。可以在压测环境中断开一个服务节点或临时阻断上游连接,确认客户端采用退避和随机抖动恢复,而不是在同一秒集中重连;对于鉴权失败等不可恢复结果,则应停止无意义的快速循环。
多节点部署还应让客户端分布到不同节点,由其中一个节点产生消息,验证其他节点上的连接能够收到对应事件。业务需要严格去重或顺序时,应使用 messageId、sequence 或版本号建立可验证规则,不要假定底层广播组件天然提供 exactly-once 语义。
压测期间同时观察连接数、文件描述符、进程内存、事件循环或线程负载、消息代理积压以及端到端延迟。真正有价值的容量结论应回答“在目标连接数和消息速率下还剩多少安全余量”,而不是只记录最高曾连接多少客户端。
用放行条件代替主观判断
上线前可以按五类证据做最终判定:安全层能够拒绝非法连接且 TLS 有效;真实代理链路能完成 Upgrade 并稳定保活;断网或节点重启后重连不会形成流量尖峰;多节点广播经过重复、乱序和缺口处理验证;容量上限、监控面板、告警与关闭原因日志已经可用。
只要其中一项仍只能用“应该没问题”解释,就不应把它当作已验证条件。先在灰度流量中复现完整连接、断线、重连和广播路径,再逐步扩大连接规模,比一次性把所有客户端切到新链路更容易发现通信风险。