
计算机网络 / 系统课时
连接建立后怎样限制权限
连接建立后怎样限制权限
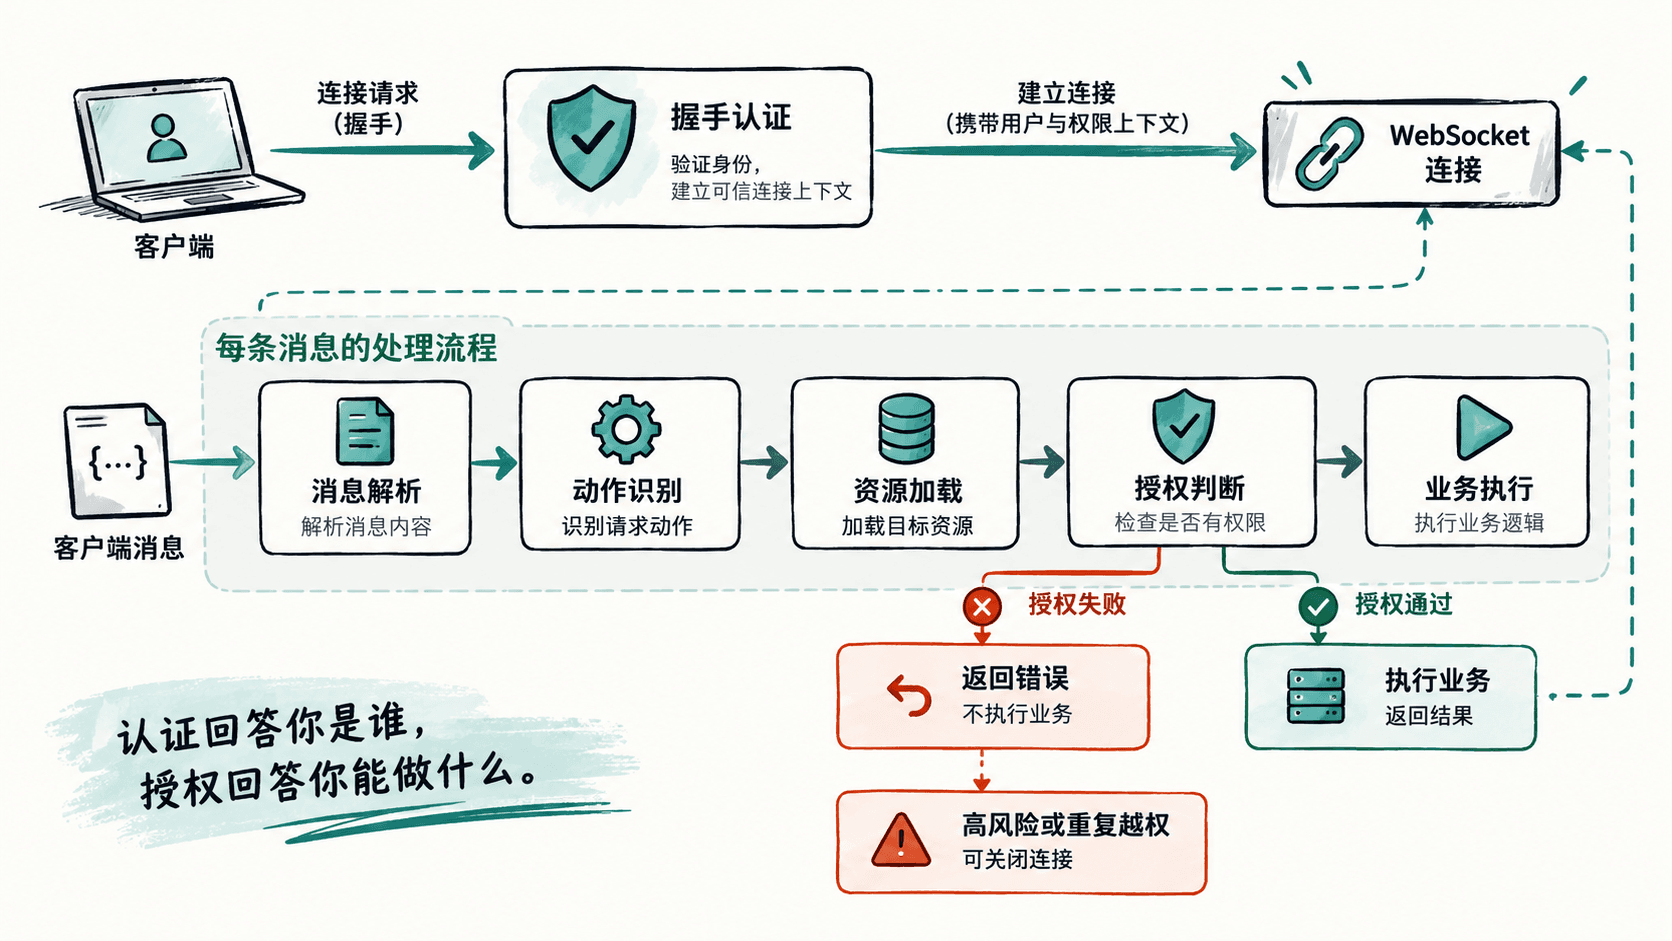
WebSocket 握手认证只解决“这个连接是谁”,不能自动推出“它能做什么”。本节把权限拆成连接级认证与消息级授权:连接保存稳定身份上下文,每条消息再根据动作和资源做授权,从而避免一次握手通过后所有操作都被放开。
学习目标
- 区分连接级认证与消息级授权的职责边界
- 为每条业务消息建立可审计的权限判断入口
- 正确处理权限变化、越权消息与连接关闭
两层检查分别负责什么
连接级认证发生在握手或连接建立阶段。服务端验证 token、cookie 或网关传来的可信身份后,只把验证结果写入连接上下文,例如 userId、角色、租户标识和认证时间。客户端消息中的 userId 不能覆盖这些字段,否则攻击者可以直接冒充其他用户。
消息级授权发生在每次业务动作执行前。即使连接已经通过认证,chat.send、room.join、order.cancel 仍要分别判断当前用户是否有权访问目标资源。授权条件通常同时依赖“动作”和“资源”,不能只检查一个宽泛的 authenticated=true。
用统一入口做消息级授权
下面的 Node.js 示例不依赖第三方库,模拟连接建立后处理业务消息。关键点是:身份只来自服务端保存的连接上下文,业务处理器只有在授权通过后才会执行。
const connections = new Map([
  ["c-101", { userId: "u-1", roles: ["member"] }]
]);

const rooms = new Map([
  ["room-a", { ownerId: "u-1" }],
  ["room-b", { ownerId: "u-2" }]
]);

function authorize(session, message) {
  if (message.type === "ping") return true;

  if (message.type === "room.rename") {
    const room = rooms.get(message.roomId);
    return Boolean(room && room.ownerId === session.userId);
  }

  return false;
}

function handleMessage(connectionId, message) {
  const session = connections.get(connectionId);
  if (!session) return { ok: false, code: "UNAUTHENTICATED" };

  if (!authorize(session, message)) {
    return { ok: false, code: "FORBIDDEN" };
  }

  if (message.type === "ping") {
    return { ok: true, type: "pong" };
  }

  return { ok: true, renamedRoom: message.roomId };
}

console.log(handleMessage("c-101", { type: "room.rename", roomId: "room-a" }));
console.log(handleMessage("c-101", { type: "room.rename", roomId: "room-b" }));
预期输出
{ ok: true, renamedRoom: 'room-a' }
{ ok: false, code: 'FORBIDDEN' }
真实服务中,授权函数往往还会查询数据库或缓存,确认成员关系、资源归属和租户边界。不要把完整权限结论永久固化在连接建立时,因为长连接可能持续数小时,期间角色或资源权限已经发生变化。
权限变化时怎么处理长连接
权限撤销后,服务端至少要保证后续消息使用最新权限。常见做法是让连接上下文保存身份,而不保存长期不变的授权结论;每次消息根据当前资源和权限数据重新判断。对于管理员封禁、账号注销等高风险事件,还可以主动找到该用户的连接并关闭。
如果权限判断依赖缓存,应明确失效策略。短 TTL 适合普通成员关系;强一致撤权可以通过权限版本号、事件通知或主动断连实现。无论采用哪种方式,执行敏感操作前都应以服务端可信状态为准。
越权消息怎么处理
一次普通越权通常返回业务错误即可,不必立即关闭连接;连续探测不存在资源、伪造管理动作或触发安全策略时,可以记录审计日志并主动断开。错误响应应暴露最少信息,例如统一返回 FORBIDDEN,避免通过“资源不存在”与“无权限”的差异泄露资源是否存在。
连接级认证建立身份边界,消息级授权守住每一次业务动作。只要所有处理器都经过统一授权入口,并且权限变化能够及时生效,长连接就不会因为“握手时验证过一次”而变成永久通行证。