
计算机网络 / 系统课时
HTTP Upgrade 怎样切换协议
HTTP Upgrade 怎样切换协议
WebSocket 在 HTTP/1.1 中并不是另起一条“神秘连接”,而是先用普通 HTTP 请求完成握手,再在同一条 TCP 或 TLS 连接上切换协议。理解 101 响应前后的边界,就能正确判断代理配置、抓包结果和连接失败发生在哪一层。
学习目标
- 看懂客户端 Upgrade 请求与服务端 101 响应中的关键头部。
- 理解“协议切换”发生在什么时刻,以及切换后为什么不再按 HTTP 报文解析。
- 能用抓包或日志判断失败发生在 HTTP 握手阶段还是 WebSocket 帧阶段。
HTTP/1.1 握手从一个 GET 请求开始
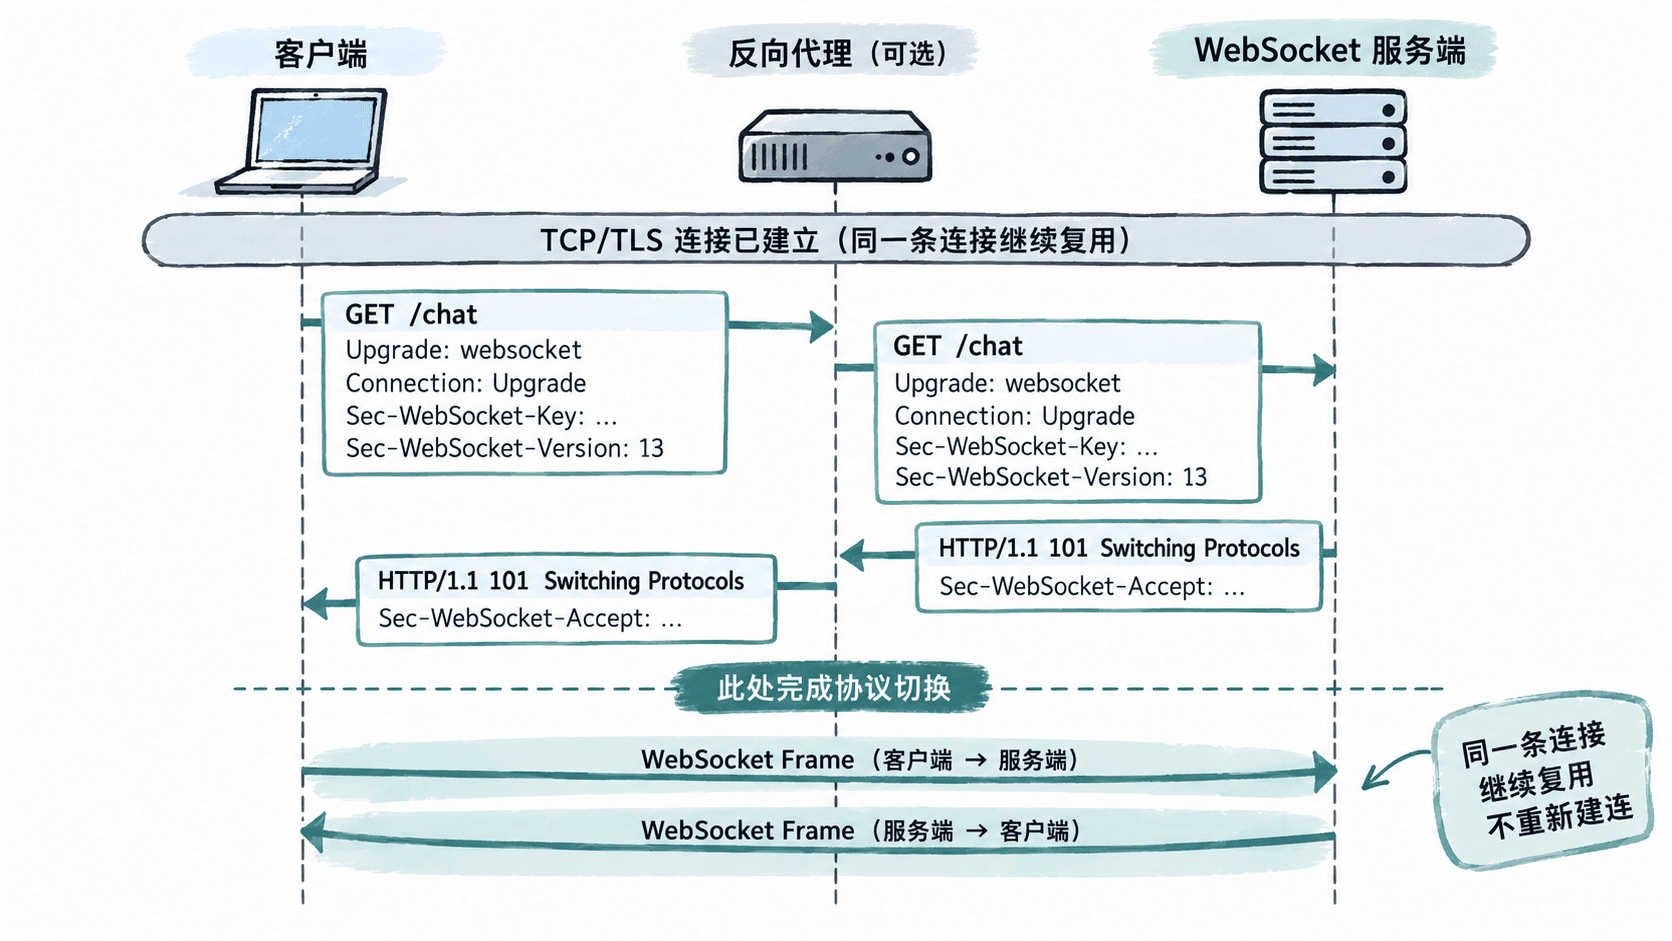
客户端先发送一个普通的 HTTP/1.1 GET 请求,只是额外声明希望把当前连接升级为 WebSocket。下面是协议报文片段示例,需要放在已建立的 TCP/TLS 连接中发送,不能单独作为脚本运行。
GET /chat HTTP/1.1
Host: example.com
Upgrade: websocket
Connection: Upgrade
Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==
Sec-WebSocket-Version: 13
Upgrade: websocket 表达目标协议;Connection: Upgrade 表示 Upgrade 是本跳连接相关的控制字段;Sec-WebSocket-Version: 13 表示 RFC 6455 使用的版本。Sec-WebSocket-Key 用于服务端计算握手确认值,具体计算会在下一课展开。
101 响应就是协议边界
服务端接受升级后返回 101 Switching Protocols。响应头结束的空行之后,这条连接的后续字节就不再按 HTTP 消息解析,而按 WebSocket 帧格式处理。
HTTP/1.1 101 Switching Protocols
Upgrade: websocket
Connection: Upgrade
Sec-WebSocket-Accept: s3pPLMBiTxaQ9kYGzzhZRbK+xOo=预期结果:客户端校验状态码、Upgrade、Connection 和 Sec-WebSocket-Accept 后,将连接状态切换为 WebSocket;之后发送和接收的是 WebSocket frame,而不是新的 HTTP 请求与响应。
中间代理为什么经常让升级失败
Upgrade 与 Connection 都是连接级语义,反向代理必须明确支持并转发 WebSocket 升级。如果代理把它当普通 HTTP 请求处理、移除了关键头部,或在后端连接上没有启用升级,服务端就不会返回 101。
排查时先看 HTTP 层结果:如果拿到的是 200、301、400、404、426 或 502,说明还没有进入 WebSocket 帧阶段;只有握手成功并得到 101 后,才需要继续分析帧、掩码、关闭码等问题。
抓包时怎样划清边界
定位问题时按“连接建立 → Upgrade 请求 → 101 响应 → WebSocket 帧”顺序检查。握手前重点看 HTTP 头、路径、Host、代理转发和鉴权;握手后再看 frame opcode、MASK、payload length 与 close frame。
真正的判断边界很明确:在 101 响应头结束之前,你处理的是 HTTP;从它之后开始,你处理的是 WebSocket 帧协议。