
PostgreSQL / 系统课时
隔离高风险工作负载
隔离高风险工作负载
本课解决批处理、长查询与高优先级请求争抢同一批数据库连接的问题。核心结果是把不同负载放进可控的账号、连接池或路由边界,让高并发业务不会轻易被低优先级工作拖满连接资源。
学习目标
- 能根据负载特征选择账号、连接池或路由隔离方式。
- 能为高优先级业务设置独立连接资源和容量边界。
- 能用 PostgreSQL 会话信息验证隔离是否真正生效。
先判断什么需要隔离
连接压力通常不是所有请求同时变慢,而是某一类工作先占满连接,再把等待传播给其他业务。最常见的高风险负载包括长查询、批处理、报表查询、数据导入和后台维护任务。
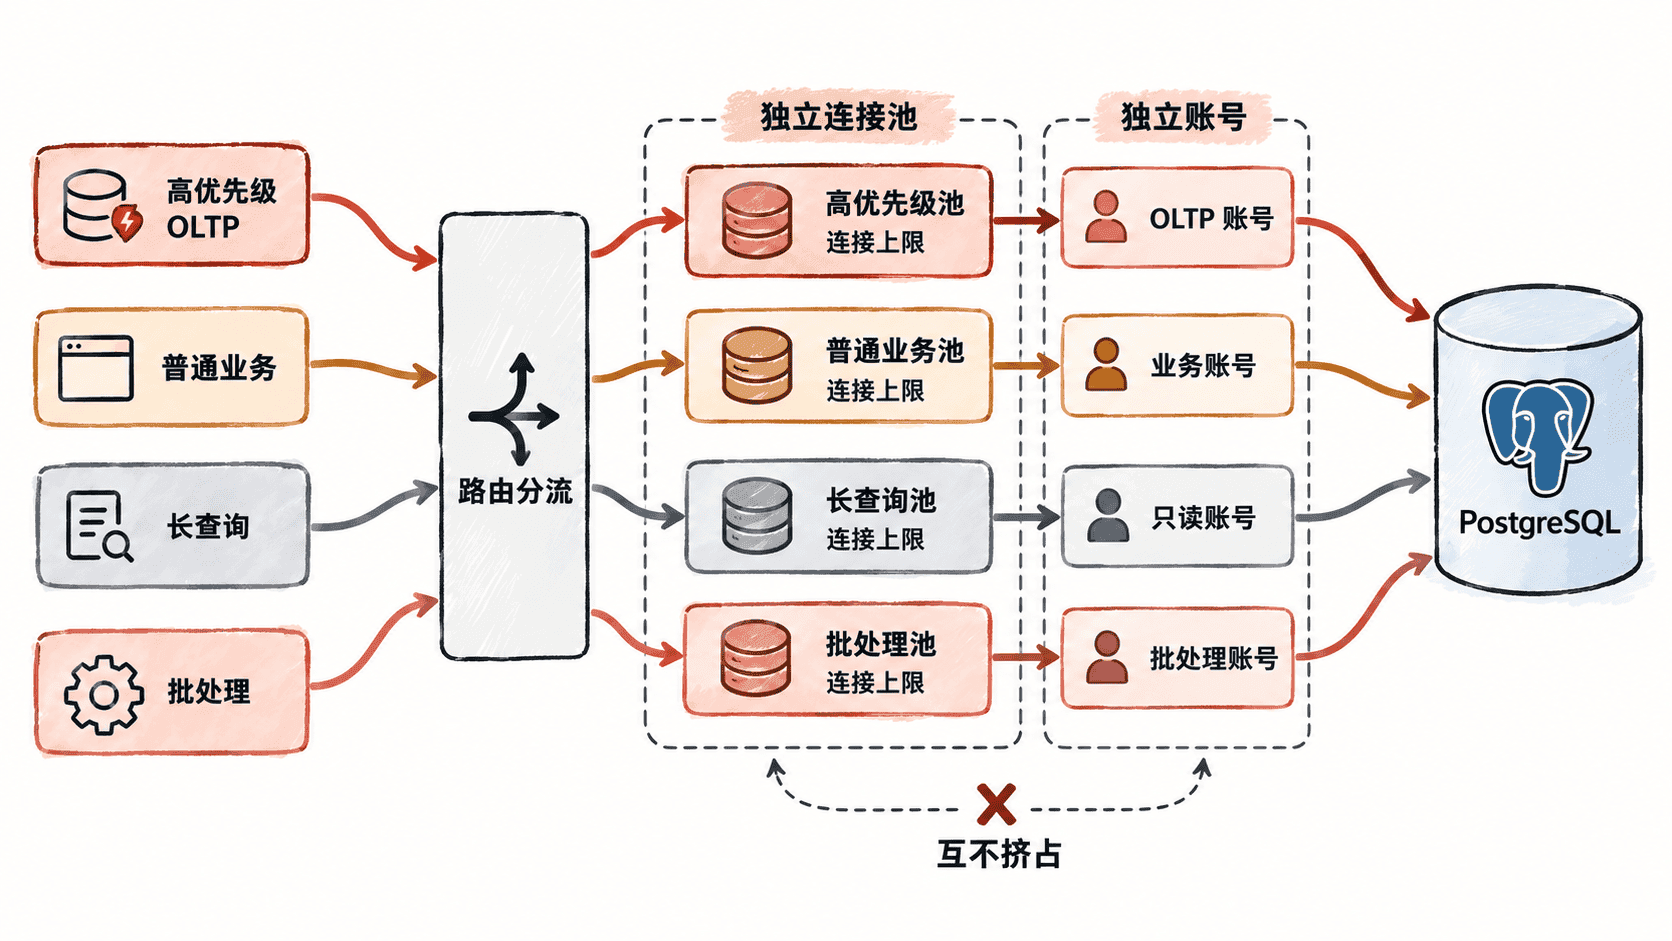
隔离的目标不是简单地“多建几个连接池”,而是建立资源边界。一个负载池耗尽时,其他池仍应保留可用连接;一个低优先级账号也不应天然拥有与核心业务相同的连接额度。
选择隔离边界
账号隔离适合需要把数据库权限与连接额度一起治理的场景。不同账号可以对应不同业务角色,再配合角色权限、连接数限制和审计规则形成明确边界。它解决的是“谁能连接、能做什么、最多占多少”的问题。
连接池隔离适合应用层已经能识别业务类型的场景。例如核心接口使用池 A,报表和批处理使用池 B。池 B 先达到上限时,不会直接耗尽池 A 的连接预算。
路由隔离适合一个入口同时承载多种工作负载的系统。应用根据接口、任务类型或请求标签决定进入哪个池。路由规则必须稳定,否则隔离边界会因为少量漏流而失效。
实际生产中经常组合使用:核心业务使用独立账号和独立池,批处理使用专用账号和专用池,应用层再通过路由把请求分开。这样即使某个池配置错误,也还有第二层边界。
给高优先级业务留出连接预算
隔离池之后仍要控制每个池的上限。不要把所有池的最大连接数简单相加并设置成数据库最大连接数,否则数据库可能因为其他后台连接、管理会话和临时连接而继续过载。
可以把连接预算理解为一个配额问题:数据库可承受连接预算先扣除管理与运维余量,再分配给各类业务池。高优先级业务应拥有明确的保底容量,而不是和批任务共享一个无上限的池。
例如应用端可以把批处理池限制在较小规模,让批处理通过排队换取吞吐,而核心接口保留稳定连接。这里的关键不是追求更大的 max pool size,而是让连接竞争变成可预测的容量控制。
用 PostgreSQL 验证会话是否分流
完成隔离配置后,应从数据库侧检查连接是否真的进入预期账号、应用名和客户端地址。下面的查询可以观察当前后端进程分布,适合作为上线前和故障期间的核对工具。
SELECT
    usename,
    application_name,
    state,
    count(*) AS connections
FROM pg_stat_activity
WHERE backend_type = 'client backend'
GROUP BY usename, application_name, state
ORDER BY usename, application_name, state;
预期结果
 usename     | application_name | state  | connections
-------------+------------------+--------+------------
 app_core    | api-core         | active |          <VALUE>
 app_core    | api-core         | idle   |          <VALUE>
 app_batch   | batch-worker     | active |          <VALUE>
 app_batch   | batch-worker     | idle   |          <VALUE>
其中 <VALUE> 会随实时连接数变化。检查重点不是固定数字,而是高风险工作负载是否使用预期身份、预期 application_name,以及它们的连接数量是否被控制在各自预算内。
常见失效方式
最常见的问题是应用虽然创建了多个逻辑池,但实际上仍共用同一个数据库连接配置,导致所有请求最终使用同一账号和同一连接预算。这样的“池隔离”只是代码结构变化,没有形成真正的资源边界。
另一个问题是只隔离正常流量,没有隔离异步任务。批处理常在业务低峰时启动,一旦单次任务执行时间变长,就可能长期占用连接。应让任务池拥有独立上限,并让任务自身具备排队和限流能力。
还有一种误区是把 pg_stat_activity 中的空闲连接全部视为浪费。连接是否应该回收,取决于连接池策略和业务延迟目标。治理重点是防止危险负载突破预算,而不是机械追求数据库中的连接数越少越好。
隔离完成的判断标准,是不同负载拥有清晰且可验证的连接边界:低优先级工作变慢时,高优先级业务仍有独立连接预算,并且数据库侧能够通过账号与应用标识证明流量确实完成了分流。