
PostgreSQL / 系统课时
处理认证与连接安全
处理认证与连接安全
本课把 PgBouncer 放进完整的认证与加密边界中:客户端先通过 PgBouncer 的认证,再由 PgBouncer 按配置建立到 PostgreSQL 的服务器连接,并分别明确两段 TLS 要求,避免为了连接复用而退回到 trust 或明文传输。
学习目标
- 区分客户端到 PgBouncer 与 PgBouncer 到 PostgreSQL 的两段认证边界
- 能用 SCRAM、
auth_file与 TLS 配置建立最小安全连接路径 - 能通过连接参数和管理视图验证认证、加密及访问边界是否按预期生效
先划清两段安全边界
PgBouncer 自己处理客户端认证,因此应用连接到 6432 时,首先面对的是 PgBouncer 的 auth_type、auth_file 或其他认证配置。随后 PgBouncer 作为数据库客户端,再依据服务端连接配置建立到 PostgreSQL 的服务器连接。具体使用哪个数据库角色,还取决于 PgBouncer 的用户与认证配置,不能把两段身份简单视为同一个安全边界。
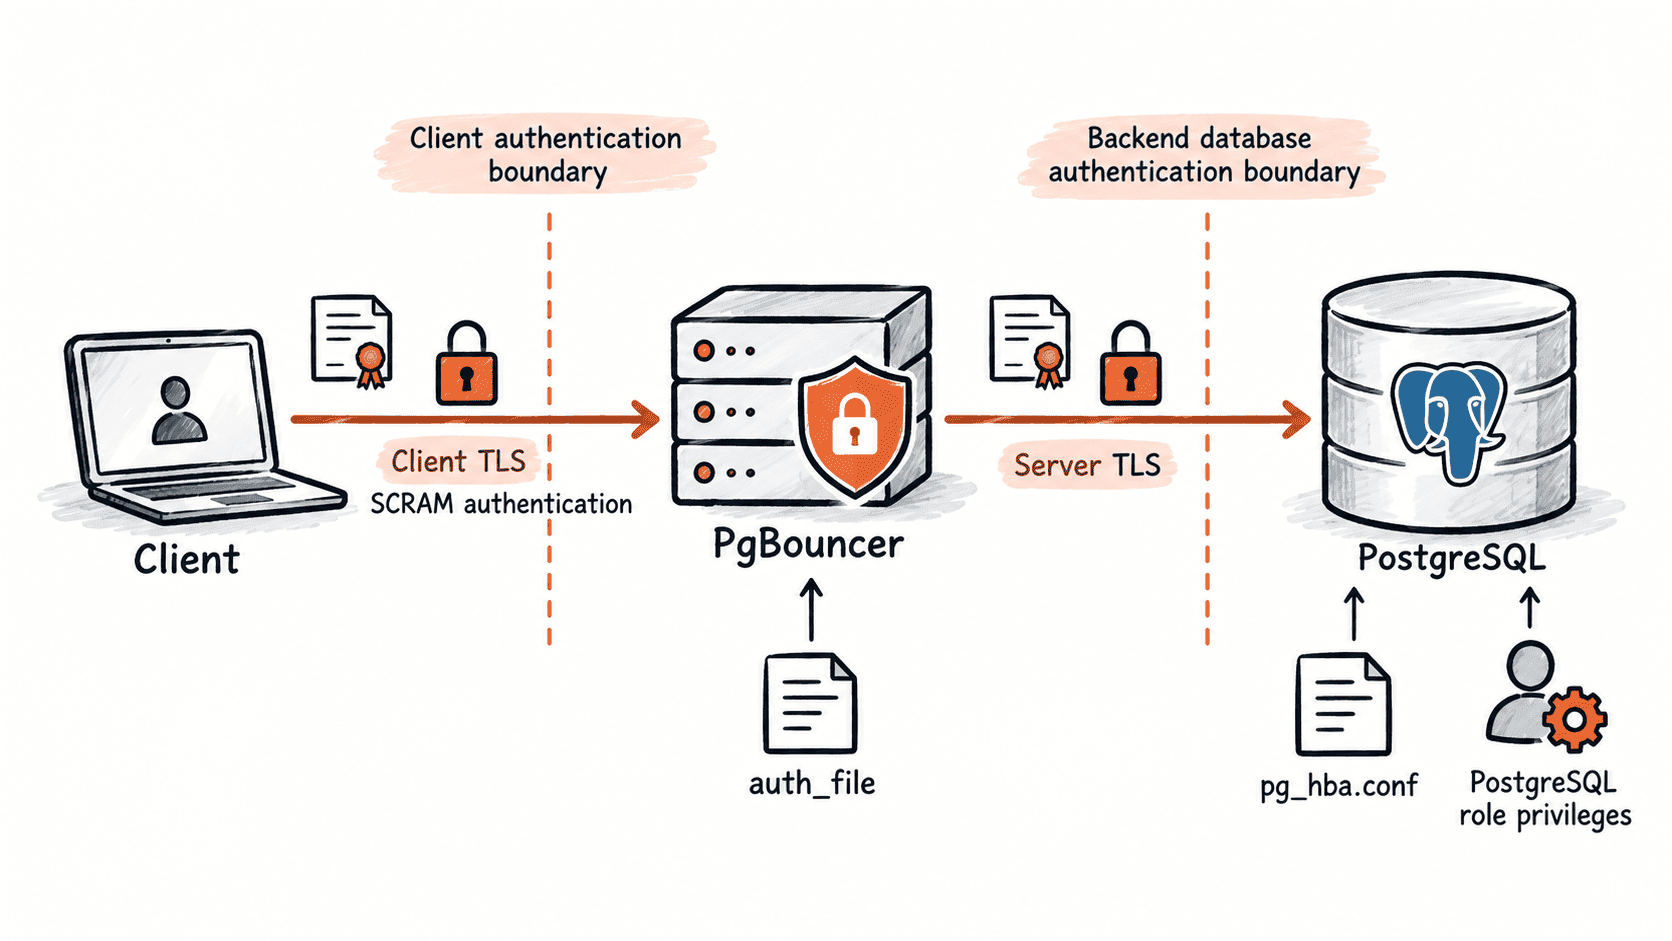
这个边界决定了一个重要原则:客户端密码、PgBouncer 的认证数据、PostgreSQL 角色权限不能混成一个问题处理。应用只应获得访问所需的数据库身份;PgBouncer 自己的管理权限也应与业务账号分离。
配置 SCRAM 与 TLS
下面给出一个偏生产的最小示例。客户端必须使用 TLS;PgBouncer 到 PostgreSQL 也要求 TLS,并验证服务端证书。证书文件路径和用户认证数据应根据实际部署目录替换。
[pgbouncer]
listen_addr = 0.0.0.0
listen_port = 6432
pool_mode = transaction

# PgBouncer 客户端认证
auth_type = scram-sha-256
auth_file = /etc/pgbouncer/userlist.txt

# 客户端到 PgBouncer 必须使用 TLS
client_tls_sslmode = require
client_tls_cert_file = /etc/pgbouncer/tls/server.crt
client_tls_key_file = /etc/pgbouncer/tls/server.key

# PgBouncer 到 PostgreSQL 必须使用 TLS,并校验证书
server_tls_sslmode = verify-full
server_tls_ca_file = /etc/pgbouncer/tls/ca.crt
预期结果
客户端连接到 PgBouncer 时必须完成 SCRAM 认证,并通过 TLS 建立客户端连接;PgBouncer 连接 PostgreSQL 时不会退回明文,并会按 server_tls_ca_file 校验服务端证书,同时执行主机名校验。证书文件、私钥文件的实际路径和权限由部署环境决定。认证文件也必须限制读取权限;SCRAM 场景应使用相应的 SCRAM secret,而不是为了方便把生产密码长期存成明文。认证文件只允许 PgBouncer 运行身份读取,TLS 私钥尤其不能让业务应用用户普遍可读。
PostgreSQL 侧继续限制身份与来源
不要把“PgBouncer 已经认证过”理解成 PostgreSQL 可以完全放开。PostgreSQL 仍应通过 pg_hba.conf 限制允许连接的网络来源、数据库和角色,并根据安全要求选择密码、证书等认证方法。
例如,只允许来自 PgBouncer 网段的 TLS 连接:
hostssl appdb appuser 10.0.10.0/24 scram-sha-256预期结果
来自指定网段、访问 appdb 且使用 appuser 的 TLS 连接才匹配该规则;未命中其他允许规则的连接会被拒绝。pg_hba.conf 采用首个匹配记录决定认证方式,因此规则顺序本身也是安全配置的一部分。同时,appuser 应只拥有业务实际需要的数据库对象权限。连接池提高的是连接复用效率,不会自动缩小 SQL 权限边界;一旦应用账号被攻破,过宽的数据库权限仍会扩大影响面。
验证两段连接都在安全边界内
先从应用侧通过 PgBouncer 建立数据库连接,并检查当前连接是否经过池化入口。下面命令只使用业务账号,不使用 PgBouncer 管理账号。
psql "host=127.0.0.1 port=6432 dbname=appdb user=appuser sslmode=require" -c "SELECT current_user, current_database();"预期输出
 current_user | current_database
--------------+----------------
 appuser      | appdb
(1 row)
这个查询能验证入口和数据库身份,但 sslmode=require 主要保证使用 TLS,不等于完整验证服务端身份;需要防中间人时,应使用适合环境的证书校验模式。
再查看 PgBouncer 管理信息,确认当前业务池确实存在,并观察客户端与服务器端连接数量是否符合池大小限制。这里假设管理账号已在 PgBouncer 的管理配置中授权:
psql "host=127.0.0.1 port=6432 dbname=pgbouncer user=admin" -c "SHOW POOLS;"预期输出
database | user    | cl_active | cl_waiting | sv_active | sv_idle | pool_mode
---------+---------+-----------+------------+-----------+---------+----------
appdb    | appuser | <N>       | <N>        | <N>       | <N>     | transaction
实际 <N> 会随并发请求和池状态变化。若需要更强的服务器身份校验,应把客户端侧的 sslmode=require 提升到适合环境的证书校验模式,并确保服务端证书名称、CA 信任链和实际连接主机名一致。安全配置的目标不是“TLS 开了”,而是两段链路都能证明连接对象是谁,并且每一侧都只允许预期身份访问。
真正完成安全治理的标准是:应用只能连接 PgBouncer,PostgreSQL 只接受预期来源和预期认证方式,PgBouncer 管理账号与业务账号分离,TLS 私钥和认证材料最小权限存放。这样连接复用带来的性能收益不会以牺牲数据库访问边界为代价。