
Go / 系统课时
暴露并保护 pprof
暴露并保护 pprof
net/http/pprof 能直接从运行中的 Go 进程采集 CPU、堆、goroutine、互斥锁和阻塞等运行时证据,但这些端点既可能泄露内部信息,也会带来采样开销。本节把 pprof 放到独立的回环监听地址,并演示常用 profile 的采集方法与生产边界。
学习目标
- 在独立 HTTP 监听器上暴露 pprof,并限制为本机可访问。
- 采集 CPU、heap、goroutine、mutex 与 block profile,理解它们分别回答什么问题。
- 根据采样开销与敏感性决定生产环境的启用范围和采集时长。
把诊断端点与业务端口分开
不要把 /debug/pprof/ 直接挂到公网业务端口。更稳妥的做法是使用独立管理监听器,并至少绑定到 127.0.0.1;远程诊断时再通过受控的运维通道转发,而不是开放防火墙让任何客户端访问。
net/http/pprof 包会把处理器注册到 http.DefaultServeMux。下面示例虽然导入了该包,但业务服务和诊断服务都使用自建 ServeMux,不会把默认多路复用器直接暴露出去;诊断路由也显式挂到独立的 pprof mux 上。
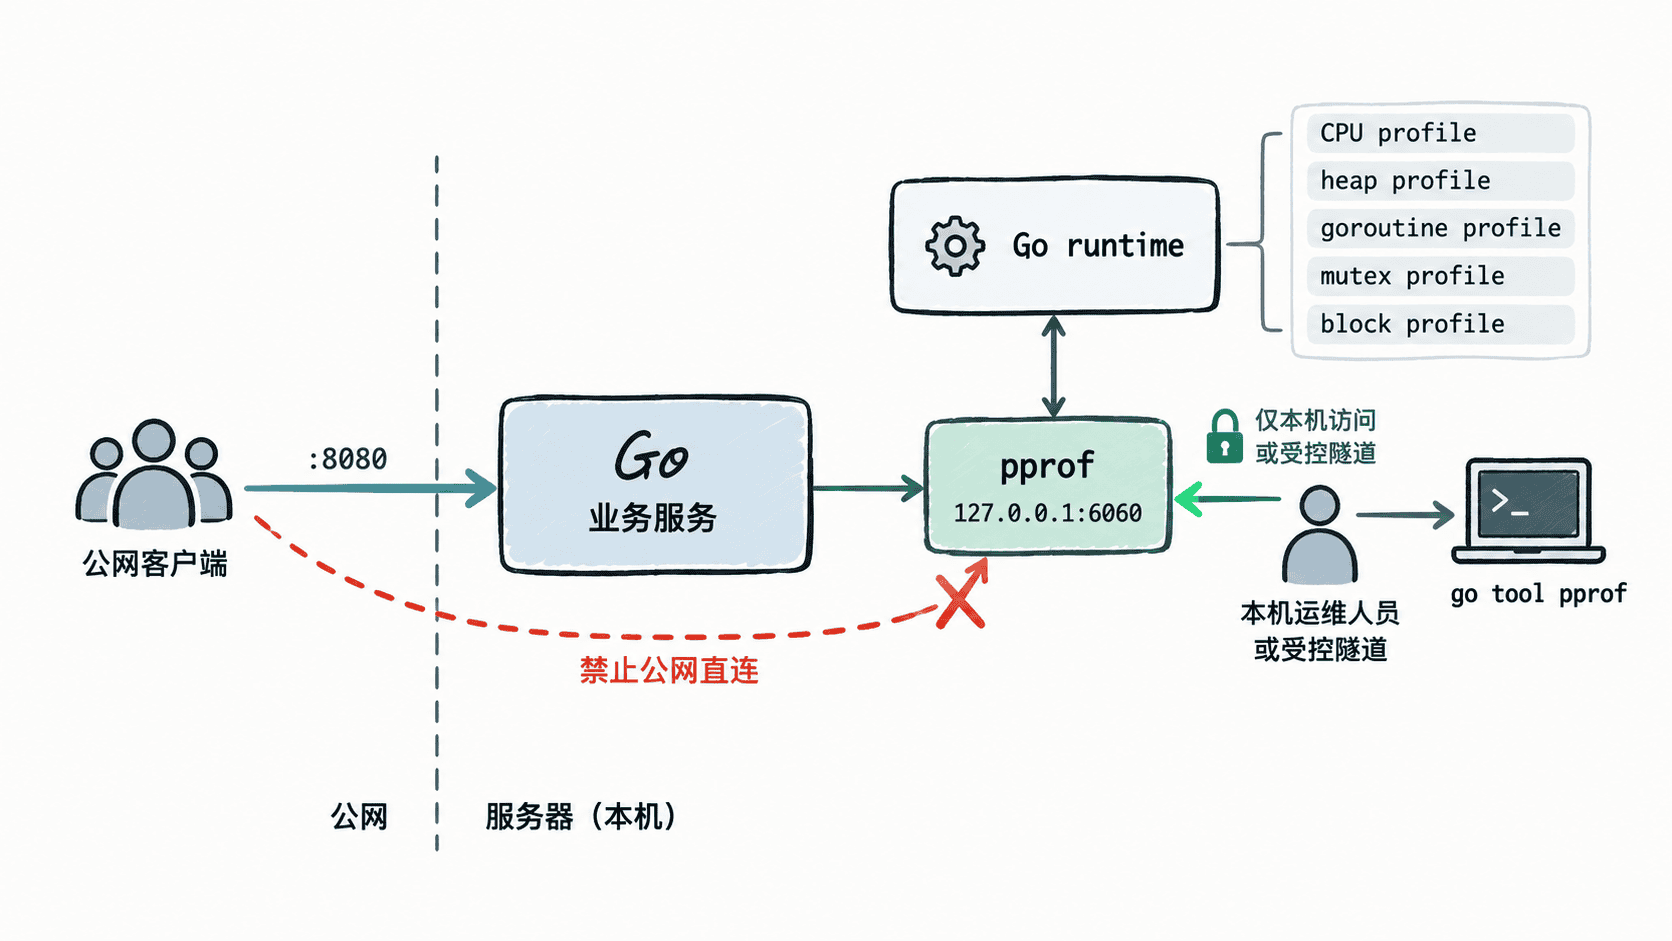
建立独立的 pprof 监听器
下面程序同时启动业务端口 :8080 和只监听回环地址的 127.0.0.1:6060。Mutex 与 block 采样默认不开启;示例仅在设置环境变量 ENABLE_CONTENTION_PROFILES=1 时开启较保守的采样率。
package main

import (
    "fmt"
    "log"
    "net/http"
    "net/http/pprof"
    "os"
    "runtime"
    "time"
)

func pprofMux() http.Handler {
    mux := http.NewServeMux()
    mux.HandleFunc("/debug/pprof/", pprof.Index)
    mux.HandleFunc("/debug/pprof/cmdline", pprof.Cmdline)
    mux.HandleFunc("/debug/pprof/profile", pprof.Profile)
    mux.HandleFunc("/debug/pprof/symbol", pprof.Symbol)
    mux.HandleFunc("/debug/pprof/trace", pprof.Trace)
    return mux
}

func startPprof() {
    if os.Getenv("ENABLE_CONTENTION_PROFILES") == "1" {
        // Mutex 约每 10 次竞争事件采样一次;block 约按阻塞时间采样。
        runtime.SetMutexProfileFraction(10)
        runtime.SetBlockProfileRate(1_000_000)
    }

    srv := &http.Server{
        Addr:              "127.0.0.1:6060",
        Handler:           pprofMux(),
        ReadHeaderTimeout: 2 * time.Second,
    }

    go func() {
        log.Println("pprof listening on 127.0.0.1:6060")
        if err := srv.ListenAndServe(); err != nil && err != http.ErrServerClosed {
            log.Fatal(err)
        }
    }()
}

func main() {
    startPprof()

    mux := http.NewServeMux()
    mux.HandleFunc("/", func(w http.ResponseWriter, r *http.Request) {
        fmt.Fprintln(w, "ok")
    })

    log.Println("app listening on :8080")
    log.Fatal(http.ListenAndServe(":8080", mux))
}
预期输出
<TIME> pprof listening on 127.0.0.1:6060
<TIME> app listening on :8080
实际日志时间会不同。需要 mutex 与 block 数据时,启动前显式打开竞争采样:
ENABLE_CONTENTION_PROFILES=1 go run .预期输出
<TIME> pprof listening on 127.0.0.1:6060
<TIME> app listening on :8080
采集五类常用 profile
CPU profile 适合找“时间花在哪里”,采样期间会持续观察正在运行的 goroutine;heap 适合看当前存活对象和内存占用来源;goroutine 适合排查泄漏、卡住和大量等待;mutex 关注锁竞争;block 关注 channel、锁等同步点上的阻塞。
服务运行后,可在同一台主机执行:
go tool pprof -top 'http://127.0.0.1:6060/debug/pprof/profile?seconds=30'
go tool pprof -top http://127.0.0.1:6060/debug/pprof/heap
go tool pprof -top http://127.0.0.1:6060/debug/pprof/goroutine
go tool pprof -top http://127.0.0.1:6060/debug/pprof/mutex
go tool pprof -top http://127.0.0.1:6060/debug/pprof/block
预期结果
cpu: 约 30 秒采样窗口,Top 表中的函数与样本值取决于实时负载
heap: 显示堆采样结果,具体大小与对象类型取决于进程状态
goroutine: 显示 goroutine profile,数量与调用栈取决于采集时刻
mutex: ENABLE_CONTENTION_PROFILES=1 时可看到锁竞争样本
block: ENABLE_CONTENTION_PROFILES=1 时可看到阻塞样本
CPU 采样最好覆盖问题发生窗口。若服务只在短暂尖峰时变慢,离峰时抓 30 秒 profile 往往看不到真正热点。Heap、goroutine、mutex、block 则更适合在异常状态尚未消失时立即采集。
控制生产采样的成本与暴露面
pprof 不是普通健康检查接口。Goroutine 栈可能包含内部函数、路径和请求处理上下文,CPU profile 会持续采样,mutex 与 block profiling 还会给同步路径增加额外记录成本。因此保护重点同时包括谁能访问和什么时候采集。
生产环境至少应做到:诊断端口不直接面向公网;通过主机权限、内部网络、受认证代理或受控隧道限制访问;CPU 采样采用明确时长;mutex 与 block 仅在排查竞争问题时按需开启,并观察服务自身开销。
当 CPU 飙高先抓 CPU,内存持续上涨先看 heap 并对比多个时间点,goroutine 数量异常增长先看 goroutine,怀疑锁竞争再打开 mutex/block。按症状选择 profile,比一次性打开所有高成本采样更容易获得可信证据。