
Go / 系统课时
配置服务间 mTLS
配置服务间 mTLS
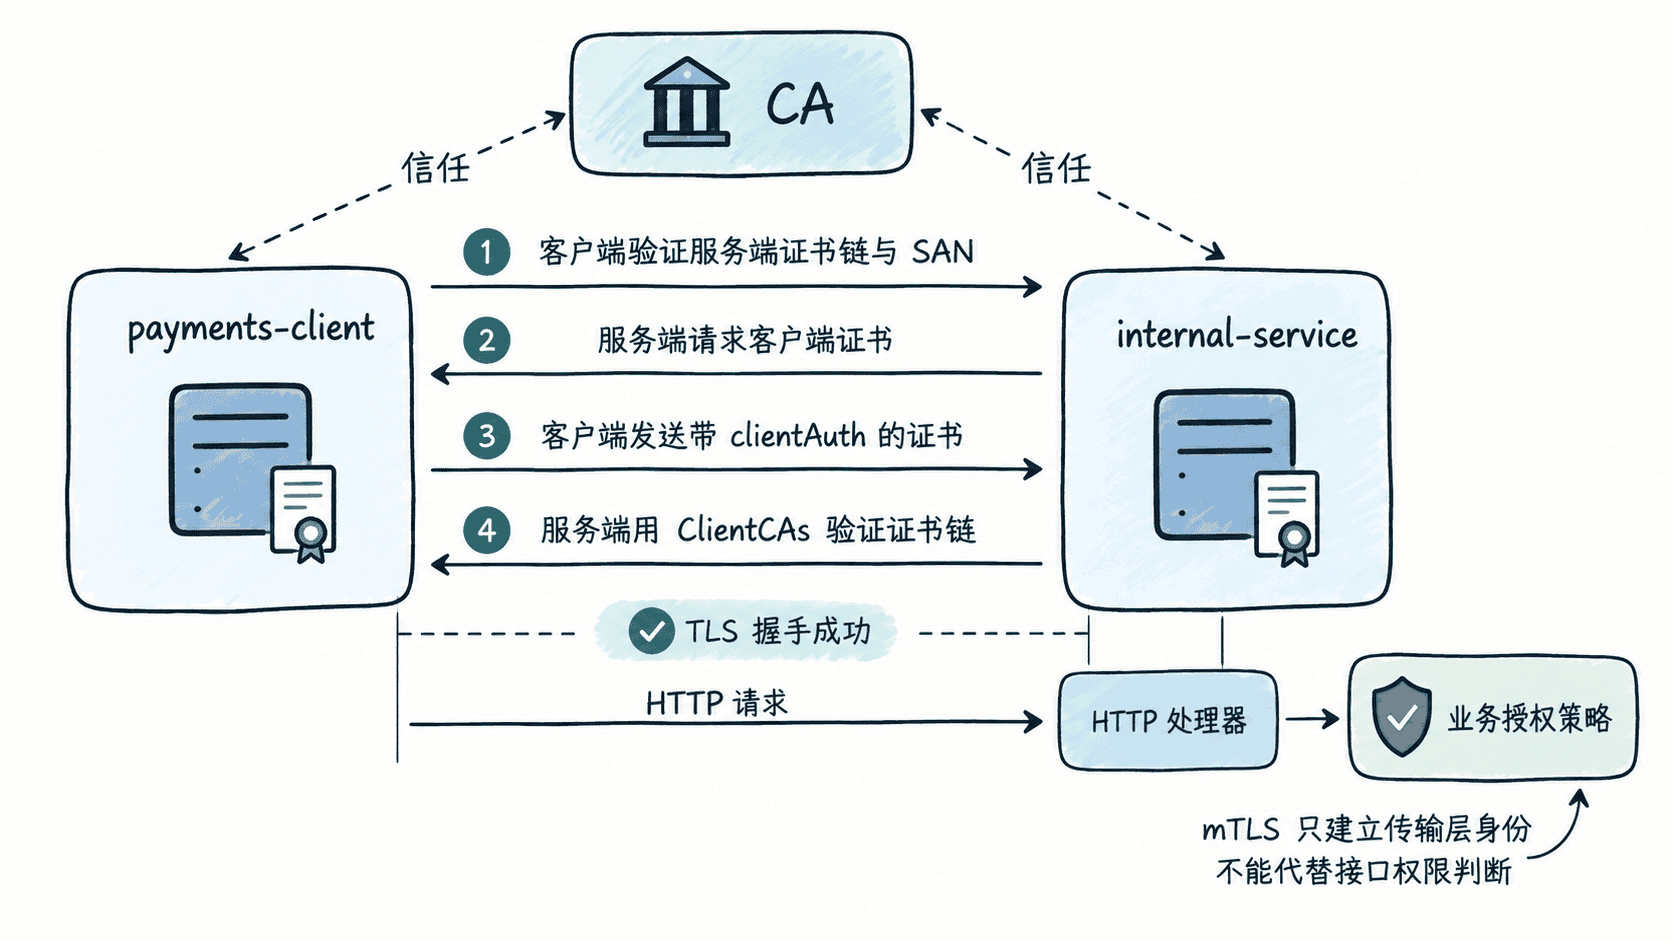
本节在普通 HTTPS 的服务端认证之上,再要求客户端出示证书,建立服务间双向身份验证。你将配置受信 CA、ClientAuth 和客户端证书,并通过成功与失败请求确认:mTLS 解决的是传输层身份,不会自动替代业务授权。
学习目标
- 配置服务端
ClientCAs与tls.RequireAndVerifyClientCert - 让 Go 客户端同时验证服务端证书并发送自己的客户端证书
- 根据常见握手失败定位 CA、证书用途、主机名和轮换问题
建立双向信任材料
示例使用同一个本地 CA 分别签发服务端证书和客户端证书。两张叶子证书的 extendedKeyUsage 不同:服务端使用 serverAuth,客户端使用 clientAuth。
mkdir -p mtls-demo
cd mtls-demo
openssl req -x509 -newkey rsa:2048 -nodes -days 365 \
  -keyout ca.key -out ca.crt -subj "/CN=Service Mesh Demo CA" \
  -addext "basicConstraints=critical,CA:TRUE" \
  -addext "keyUsage=critical,keyCertSign,cRLSign" >/dev/null 2>&1

openssl req -newkey rsa:2048 -nodes \
  -keyout server.key -out server.csr -subj "/CN=localhost" >/dev/null 2>&1
printf "basicConstraints=critical,CA:FALSE\nkeyUsage=critical,digitalSignature,keyEncipherment\nextendedKeyUsage=serverAuth\nsubjectAltName=DNS:localhost\n" > server.ext
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial \
  -out server.crt -days 365 -extfile server.ext >/dev/null 2>&1

openssl req -newkey rsa:2048 -nodes \
  -keyout client.key -out client.csr -subj "/CN=payments-client" >/dev/null 2>&1
printf "basicConstraints=critical,CA:FALSE\nkeyUsage=critical,digitalSignature\nextendedKeyUsage=clientAuth\n" > client.ext
openssl x509 -req -in client.csr -CA ca.crt -CAkey ca.key -CAserial ca.srl \
  -out client.crt -days 365 -extfile client.ext >/dev/null 2>&1
echo "mTLS certificates ready"
预期输出:
mTLS certificates ready生产环境通常会把“哪些客户端 CA 被接受”作为独立信任域管理,而不是让所有内部服务共享一把长期根密钥。根 CA 私钥也不应放在应用实例上。
服务端要求客户端证书
将下面程序保存为 server.go。ClientCAs 定义服务端信任哪些客户端签发者,RequireAndVerifyClientCert 则把“必须提供证书”和“证书必须验证通过”同时设为握手条件。
package main

import (
	"crypto/tls"
	"crypto/x509"
	"fmt"
	"log"
	"net/http"
	"os"
	"time"
)

func main() {
	caPEM, err := os.ReadFile("ca.crt")
	if err != nil {
		log.Fatal(err)
	}

	clientCAs := x509.NewCertPool()
	if ok := clientCAs.AppendCertsFromPEM(caPEM); !ok {
		log.Fatal("failed to load client CA")
	}

	mux := http.NewServeMux()
	mux.HandleFunc("/internal", func(w http.ResponseWriter, r *http.Request) {
		// 握手已经验证过证书;这里只演示读取身份信息,不代表完成业务授权。
		peer := r.TLS.PeerCertificates[0]
		fmt.Fprintf(w, "client=%s\n", peer.Subject.CommonName)
	})

	server := &http.Server{
		Addr:              "127.0.0.1:9443",
		Handler:           mux,
		ReadHeaderTimeout: 5 * time.Second,
		TLSConfig: &tls.Config{
			MinVersion: tls.VersionTLS12,
			ClientCAs:  clientCAs,
			ClientAuth: tls.RequireAndVerifyClientCert,
		},
	}

	fmt.Println("mTLS server listening on https://localhost:9443")
	log.Fatal(server.ListenAndServeTLS("server.crt", "server.key"))
}
运行 go run server.go 后,预期首先看到:
mTLS server listening on https://localhost:9443客户端发送证书并验证服务端
将下面程序保存为 client.go。同一个 tls.Config 中,RootCAs 用于验证服务端,Certificates 则是客户端在服务端请求身份证明时发送的证书链和私钥。
package main

import (
	"crypto/tls"
	"crypto/x509"
	"fmt"
	"io"
	"log"
	"net/http"
	"os"
	"time"
)

func loadRoots() *x509.CertPool {
	caPEM, err := os.ReadFile("ca.crt")
	if err != nil {
		log.Fatal(err)
	}
	roots := x509.NewCertPool()
	if ok := roots.AppendCertsFromPEM(caPEM); !ok {
		log.Fatal("failed to load server CA")
	}
	return roots
}

func call(client *http.Client) (string, error) {
	resp, err := client.Get("https://localhost:9443/internal")
	if err != nil {
		return "", err
	}
	defer resp.Body.Close()
	body, err := io.ReadAll(resp.Body)
	return string(body), err
}

func main() {
	cert, err := tls.LoadX509KeyPair("client.crt", "client.key")
	if err != nil {
		log.Fatal(err)
	}

	withCert := &http.Client{
		Timeout: 5 * time.Second,
		Transport: &http.Transport{
			TLSClientConfig: &tls.Config{
				MinVersion:   tls.VersionTLS12,
				RootCAs:      loadRoots(),
				Certificates: []tls.Certificate{cert},
			},
		},
	}

	body, err := call(withCert)
	if err != nil {
		log.Fatal(err)
	}
	fmt.Printf("with client certificate: %s", body)

	withoutCert := &http.Client{
		Timeout: 5 * time.Second,
		Transport: &http.Transport{
			TLSClientConfig: &tls.Config{
				MinVersion: tls.VersionTLS12,
				RootCAs:    loadRoots(),
			},
		},
	}
	if _, err := call(withoutCert); err != nil {
		fmt.Println("without client certificate: handshake failed")
		return
	}
	fmt.Println("without client certificate: unexpected success")
}
保持服务端运行,再执行 go run client.go。预期输出:
with client certificate: client=payments-client
without client certificate: handshake failed
第二次请求没有客户端证书,因此失败发生在 TLS 握手阶段,HTTP 处理器根本不会收到请求。服务端终端可能额外打印包含动态来源端口 <PORT> 的握手错误日志,实际端口每次运行都可能不同。
诊断失败与轮换证书
定位 mTLS 问题时先判断失败发生在“客户端验证服务端”还是“服务端验证客户端”。unknown authority 通常指向错误或缺失的 CA;主机名不匹配说明服务端 SAN 与访问地址不一致;certificate required 表示客户端没有提供证书;证书用途不符则要检查 serverAuth、clientAuth 和签发策略。
证书轮换时,服务端可用 GetCertificate,客户端可用 GetClientCertificate 动态取得新证书,或者通过受控重启加载新材料。轮换期间必须让新旧信任链有足够重叠,避免一端先撤掉旧 CA 导致全量握手失败。
最后仍要把证书身份映射到应用主体并执行授权策略。生产系统更适合使用受管理的 URI SAN、DNS SAN 或其他明确身份字段建立主体,而不是仅凭可读的 Common Name 决定“这个服务能调用哪些接口”。