
Go / 系统课时
保护 Cookie 会话
保护 Cookie 会话
浏览器会自动为匹配域名和路径的请求携带 Cookie,这让会话使用方便,也产生了跨站请求伪造风险。本篇用 Go 设置安全 Cookie 属性,并用同源检查与 CSRF token 保护状态变更接口,最后通过可运行示例验证允许和拒绝路径。
学习目标
- 为会话 Cookie 正确设置
HttpOnly、Secure与SameSite - 解释 Cookie 自动携带为什么会形成 CSRF 风险
- 为状态变更请求加入 Origin 校验和 CSRF token
Cookie 自动携带带来的风险
攻击者不需要读取用户的会话 Cookie,也可能诱导已登录用户的浏览器向目标站点发起请求。如果目标接口只凭 Cookie 判断身份,而没有额外的跨站请求防护,就可能把攻击者构造的请求当成用户本人操作。
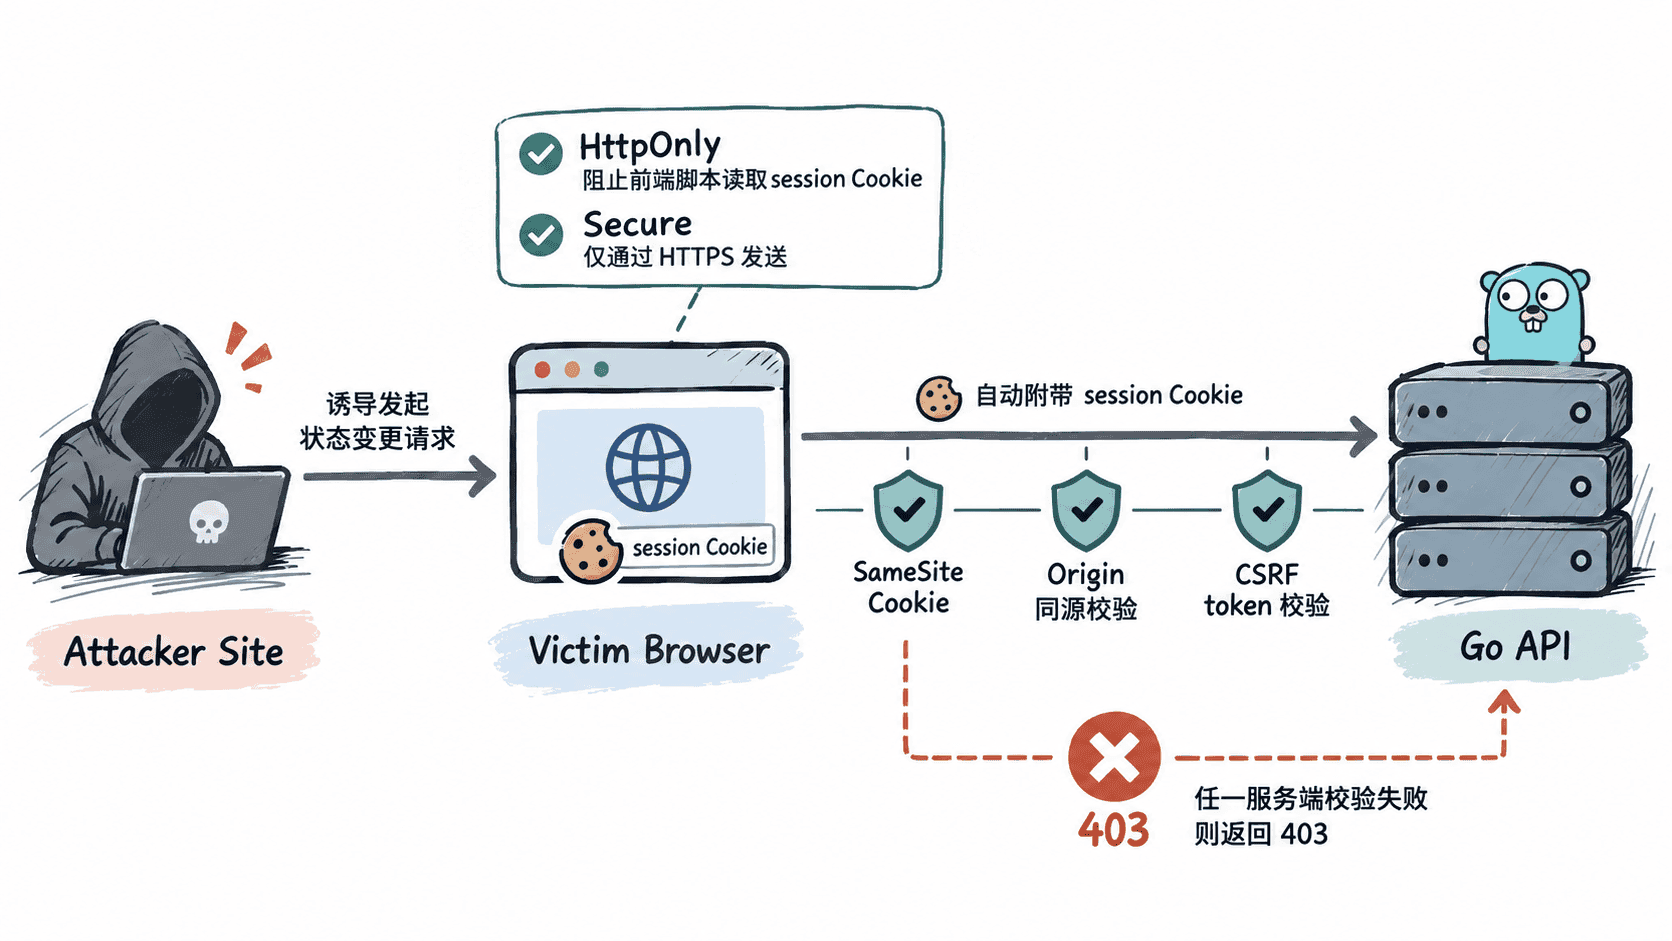
HttpOnly 主要降低脚本直接读取会话 Cookie 的风险,Secure 要求 Cookie 只通过安全连接发送;SameSite 则控制部分跨站场景下是否携带 Cookie。三者职责不同,不能把其中任意一个当成完整的 CSRF 方案。
设置会话 Cookie 的安全属性
对普通网页登录会话,通常从 Secure: true、HttpOnly: true 和 SameSite=Lax 或更严格策略开始。是否能使用 Strict,取决于产品是否需要从外部站点跳转后仍保持登录流程;确实需要跨站 Cookie 的场景才考虑 SameSite=None,且必须同时使用 Secure。
下面的程序创建会话 Cookie,并为状态变更接口同时检查 Origin 与会话绑定的 CSRF token。示例使用 httptest,因此不需要真实启动 HTTPS 服务;打印的 Cookie 属性用于验证生产配置意图。
package main

import (
    "crypto/rand"
    "crypto/subtle"
    "encoding/hex"
    "encoding/json"
    "fmt"
    "net/http"
    "net/http/httptest"
)

var sessions = map[string]string{}

func randomToken() string {
    b := make([]byte, 16)
    if _, err := rand.Read(b); err != nil {
        panic(err)
    }
    return hex.EncodeToString(b)
}

func login(w http.ResponseWriter, r *http.Request) {
    sessionID := randomToken()
    csrfToken := randomToken()
    sessions[sessionID] = csrfToken

    http.SetCookie(w, &http.Cookie{
        Name:     "session",
        Value:    sessionID,
        Path:     "/",
        HttpOnly: true,
        Secure:   true,
        SameSite: http.SameSiteLaxMode,
    })

    w.Header().Set("Content-Type", "application/json")
    json.NewEncoder(w).Encode(map[string]string{"csrfToken": csrfToken})
}

func transfer(w http.ResponseWriter, r *http.Request) {
    if r.Header.Get("Origin") != "https://app.example.com" {
        http.Error(w, "bad origin", http.StatusForbidden)
        return
    }

    cookie, err := r.Cookie("session")
    if err != nil {
        http.Error(w, "no session", http.StatusUnauthorized)
        return
    }

    expected, ok := sessions[cookie.Value]
    provided := r.Header.Get("X-CSRF-Token")
    // token 与当前会话绑定,并使用常量时间比较。
    if !ok || len(expected) != len(provided) ||
        subtle.ConstantTimeCompare([]byte(expected), []byte(provided)) != 1 {
        http.Error(w, "bad csrf token", http.StatusForbidden)
        return
    }

    w.WriteHeader(http.StatusNoContent)
}

func main() {
    loginRec := httptest.NewRecorder()
    login(loginRec, httptest.NewRequest(http.MethodPost, "/login", nil))

    cookie := loginRec.Result().Cookies()[0]
    var payload map[string]string
    if err := json.NewDecoder(loginRec.Body).Decode(&payload); err != nil {
        panic(err)
    }
    token := payload["csrfToken"]

    fmt.Printf("cookie secure=%t httponly=%t samesite=%d\n",
        cookie.Secure, cookie.HttpOnly, cookie.SameSite)

    okReq := httptest.NewRequest(http.MethodPost, "/transfer", nil)
    okReq.AddCookie(cookie)
    okReq.Header.Set("Origin", "https://app.example.com")
    okReq.Header.Set("X-CSRF-Token", token)
    okRec := httptest.NewRecorder()
    transfer(okRec, okReq)

    badReq := httptest.NewRequest(http.MethodPost, "/transfer", nil)
    badReq.AddCookie(cookie)
    badReq.Header.Set("Origin", "https://evil.example")
    badReq.Header.Set("X-CSRF-Token", token)
    badRec := httptest.NewRecorder()
    transfer(badRec, badReq)

    fmt.Println("allowed:", okRec.Code)
    fmt.Println("cross-site:", badRec.Code)
}
预期输出:
cookie secure=true httponly=true samesite=2
allowed: 204
cross-site: 403
SameSite=2 对应 Go 的 http.SameSiteLaxMode。随机的会话 ID 和 CSRF token 没有打印,因此输出保持稳定;实际 token 每次运行都会不同。
CSRF token 要保护状态变更请求
CSRF token 必须让攻击者“能让浏览器带 Cookie,却拿不到正确 token”。常见做法是把 token 存在服务端会话中,再由可信页面读取并放入自定义请求头;由于跨站表单不能随意设置自定义头,这能形成有效边界。若前端与 API 跨源,CORS 策略还必须精确允许该前端 Origin 和 X-CSRF-Token 请求头。
只检查 token 还不够覆盖所有部署错误,因此对浏览器发起的敏感写操作,可同时校验 Origin 是否属于预期站点。对于缺少 Origin 的兼容场景,应定义明确策略,而不是默认全部放行。
生产环境的边界
登录、转账、修改邮箱、修改密码等状态变更接口应避免使用 GET,并坚持服务端授权检查。会话失效时应删除服务端会话并让 Cookie 过期;Cookie 的 Domain 和 Path 也应尽量收窄,不要为了方便把会话共享给无关子域或路径。
最终目标不是堆叠安全属性,而是让会话 Cookie 只在必要范围内发送,让脚本无法读取敏感 Cookie,并让任何修改状态的请求都必须同时满足身份、来源和防伪造校验。