
Go / 系统课时
启用 HTTPS 与 TLS
启用 HTTPS 与 TLS
本节把一个普通 Go HTTP 服务改造成可验证的 HTTPS 服务:准备证书链、显式限制最低 TLS 版本,并用受信 CA 验证主机名。完成后,你能区分“连接被加密”和“客户端确认自己连到了正确服务”这两件事。
学习目标
- 使用
http.Server与tls.Config启动 HTTPS 服务 - 解释证书链、SAN 主机名验证和私钥各自承担的职责
- 根据兼容性要求选择最低 TLS 版本并验证握手结果
准备本地证书
下面用一个本地 CA 签发 localhost 服务端证书。示例要求本机已安装 OpenSSL;生产环境应改用组织 CA、云证书服务或受信公共 CA,不要长期使用本地自签 CA。
mkdir -p tls-demo
cd tls-demo
openssl req -x509 -newkey rsa:2048 -nodes -days 365 \
  -keyout ca.key -out ca.crt -subj "/CN=Local Demo CA" \
  -addext "basicConstraints=critical,CA:TRUE" \
  -addext "keyUsage=critical,keyCertSign,cRLSign" >/dev/null 2>&1
openssl req -newkey rsa:2048 -nodes \
  -keyout server.key -out server.csr -subj "/CN=localhost" >/dev/null 2>&1
printf "basicConstraints=critical,CA:FALSE\nkeyUsage=critical,digitalSignature,keyEncipherment\nextendedKeyUsage=serverAuth\nsubjectAltName=DNS:localhost\n" > server.ext
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial \
  -out server.crt -days 365 -extfile server.ext >/dev/null 2>&1
echo "certificates ready"
预期输出:
certificates readyserver.crt 是站点证书,server.key 是必须保密的私钥,ca.crt 是客户端需要信任的根证书。生产环境的证书文件通常还要按顺序包含叶子证书和必要的中间证书,让客户端能够建立完整验证链。
显式设置 TLS 边界
将下面程序保存为 main.go。MinVersion 明确拒绝 TLS 1.0 和 1.1;ReadHeaderTimeout 则避免客户端无限期占用读取请求头的连接。
package main

import (
	"crypto/tls"
	"fmt"
	"log"
	"net/http"
	"time"
)

func main() {
	mux := http.NewServeMux()
	mux.HandleFunc("/health", func(w http.ResponseWriter, r *http.Request) {
		w.Header().Set("Content-Type", "text/plain; charset=utf-8")
		fmt.Fprintln(w, "ok")
	})

	server := &http.Server{
		Addr:              "127.0.0.1:8443",
		Handler:           mux,
		ReadHeaderTimeout: 5 * time.Second,
		TLSConfig: &tls.Config{
			// 显式给出安全下限,避免依赖环境或未来默认值变化。
			MinVersion: tls.VersionTLS12,
		},
	}

	fmt.Println("HTTPS listening on https://localhost:8443")
	log.Fatal(server.ListenAndServeTLS("server.crt", "server.key"))
}
运行 go run main.go 后,预期首先看到:
HTTPS listening on https://localhost:8443进程会继续监听请求。如果端口、证书路径或监听地址按你的环境修改,实际值也应同步调整。
验证证书链与主机名
另开终端,让 curl 只信任刚才生成的 CA,并通过证书 SAN 中存在的 localhost 访问服务。
curl --silent --show-error --cacert ca.crt --resolve localhost:8443:127.0.0.1 https://localhost:8443/health预期输出:
ok验证并不只是“证书签名正确”。客户端还会检查证书是否在有效期内、用途是否允许服务端认证,以及请求主机名是否出现在证书 SAN 中。把 URL 改成 https://127.0.0.1:8443/health 时,即使 TCP 能连通,也应因证书只声明了 DNS:localhost 而无法通过主机名验证。
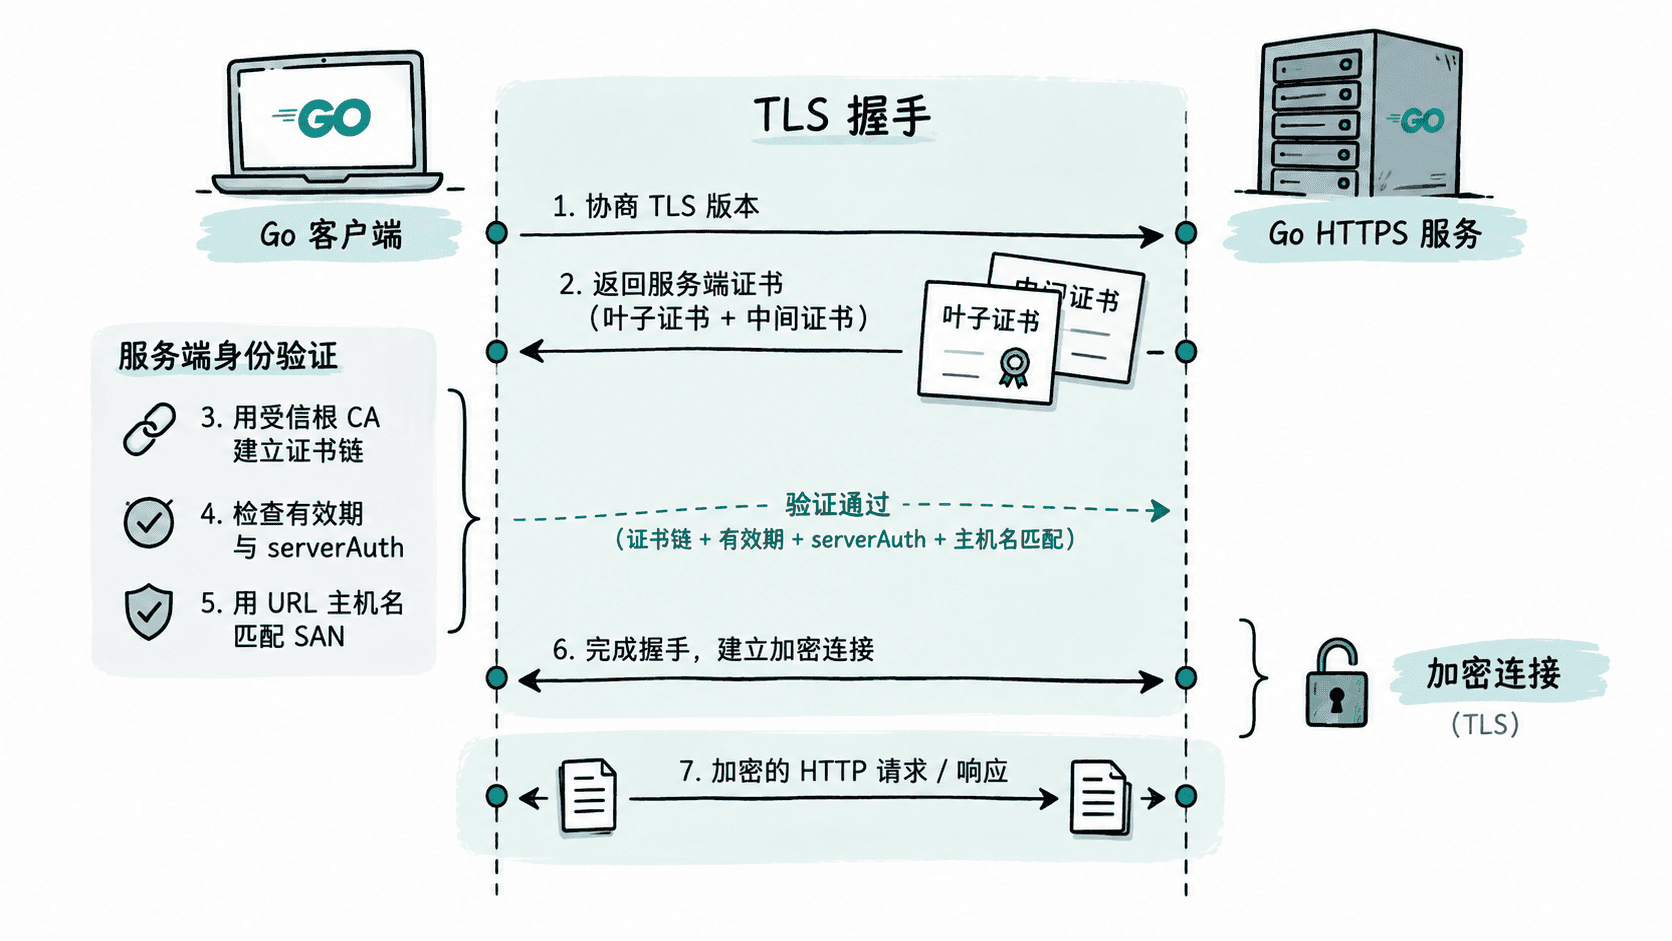
选择最低 TLS 版本
tls.VersionTLS12 是兼顾现代安全基线与客户端覆盖面的常见下限;如果调用方、代理和负载均衡器都已验证支持 TLS 1.3,可以把下限提高到 tls.VersionTLS13。提高下限前应先盘点实际客户端,否则安全配置会直接表现为握手失败,而不是 HTTP 4xx/5xx。
证书轮换同样属于 TLS 边界。ListenAndServeTLS 启动时会加载证书;需要无重启轮换时,可通过 tls.Config.GetCertificate 动态返回当前证书,并把私钥文件权限、过期监控和中间证书链完整性纳入部署检查。