
Go / 系统课时
设计 CORS 策略
设计 CORS 策略
CORS 的目标不是“允许跨域”,而是只让可信前端读取本 API 的跨源响应。本篇用 Go 中间件实现精确 Origin 白名单、预检响应和凭证策略,并验证简单请求与预检请求的差异,避免把敏感接口暴露给任意站点。
学习目标
- 区分浏览器直接发送的 CORS 请求与需要预检的请求
- 正确设置
Access-Control-Allow-Origin、Methods、Headers 与 Credentials - 用 Go 实现可验证的 Origin 白名单策略
先判断浏览器会不会预检
CORS 是浏览器执行的跨源读取策略。使用 CORS safelist 内的方法、请求头和 Content-Type 时,浏览器可以直接发送实际请求;超出这些条件,例如使用 PUT、Authorization 或自定义请求头时,通常会先发送 OPTIONS 预检。
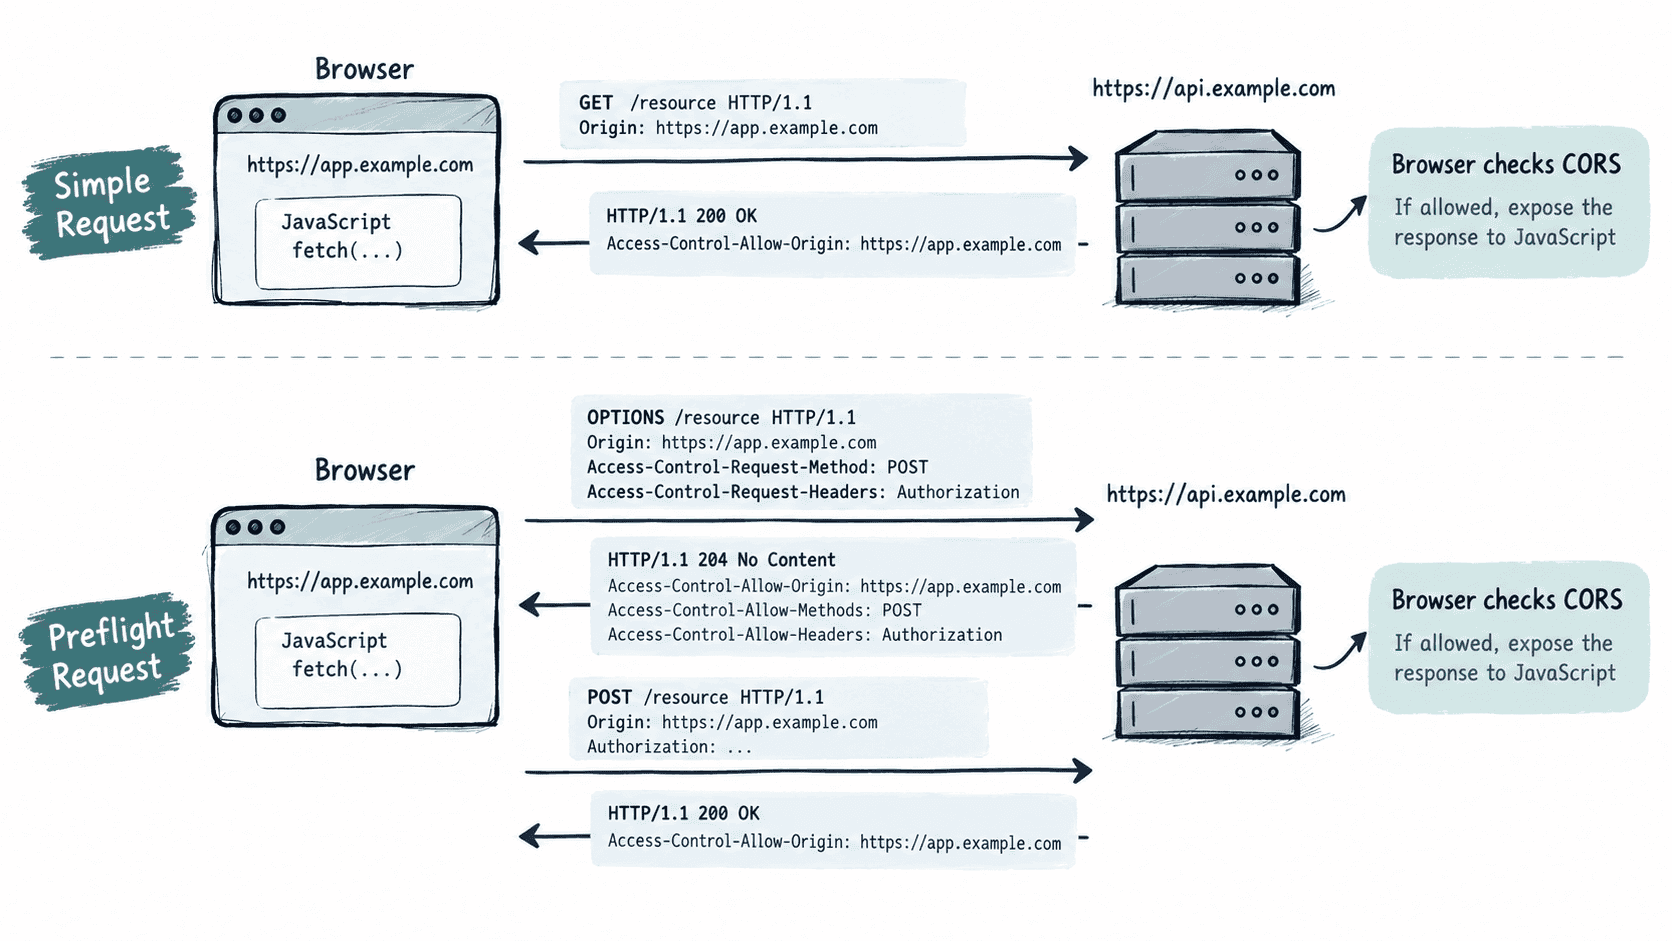
预检通过只代表浏览器“可以继续发实际请求”,不代表 API 已完成身份认证或授权。CORS 不能替代服务端鉴权,因为非浏览器客户端可以直接调用接口。
用精确白名单生成响应头
下面的可运行示例只允许 https://app.example.com,并动态回显已通过白名单的 Origin。因为响应随 Origin 变化,同时设置 Vary: Origin,避免共享缓存把一个站点的 CORS 响应错误复用给另一个站点。
package main

import (
    "fmt"
    "net/http"
    "net/http/httptest"
)

var allowedOrigins = map[string]bool{
    "https://app.example.com": true,
}

func cors(next http.Handler) http.Handler {
    return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
        origin := r.Header.Get("Origin")
        if origin != "" && allowedOrigins[origin] {
            w.Header().Set("Access-Control-Allow-Origin", origin)
            w.Header().Add("Vary", "Origin")
            w.Header().Set("Access-Control-Allow-Credentials", "true")
        }

        if r.Method == http.MethodOptions {
            if !allowedOrigins[origin] {
                http.Error(w, "origin not allowed", http.StatusForbidden)
                return
            }

            // 预检只声明业务实际需要的方法和请求头。
            w.Header().Set("Access-Control-Allow-Methods", "GET, POST")
            w.Header().Set("Access-Control-Allow-Headers", "Content-Type, Authorization")
            w.WriteHeader(http.StatusNoContent)
            return
        }

        next.ServeHTTP(w, r)
    })
}

func api(w http.ResponseWriter, r *http.Request) {
    fmt.Fprint(w, "ok")
}

func main() {
    h := cors(http.HandlerFunc(api))

    simple := httptest.NewRequest(http.MethodGet, "/profile", nil)
    simple.Header.Set("Origin", "https://app.example.com")
    simpleRec := httptest.NewRecorder()
    h.ServeHTTP(simpleRec, simple)

    preflight := httptest.NewRequest(http.MethodOptions, "/profile", nil)
    preflight.Header.Set("Origin", "https://app.example.com")
    preflight.Header.Set("Access-Control-Request-Method", "POST")
    preflight.Header.Set("Access-Control-Request-Headers", "Authorization")
    preflightRec := httptest.NewRecorder()
    h.ServeHTTP(preflightRec, preflight)

    fmt.Println(simpleRec.Code, simpleRec.Header().Get("Access-Control-Allow-Origin"))
    fmt.Println(preflightRec.Code, preflightRec.Header().Get("Access-Control-Allow-Methods"))
}
预期输出:
200 https://app.example.com
204 GET, POST
Credentials 不能配宽泛 Origin
当浏览器以凭证模式发送 Cookie 或 HTTP 认证信息时,服务端若返回 Access-Control-Allow-Credentials: true,就应对允许的 Origin 做精确匹配。不要把敏感 API 设计成“任意 Origin 都可读”,也不要在需要凭证时返回通配的 Access-Control-Allow-Origin: *。
Access-Control-Allow-Headers 和 Access-Control-Allow-Methods 同样应按业务最小集合配置。预检请求中声明了什么,不代表服务端就必须允许什么;真正的策略应由 API 自己决定。
验证拒绝路径
把示例中的 Origin 改为 https://evil.example 后,实际 GET 不会获得 Access-Control-Allow-Origin;预检则会返回 403。生产环境还应为允许列表建立明确的配置来源,并避免用字符串后缀匹配域名,例如仅判断“以 example.com 结尾”,因为这类规则容易误放行攻击者控制的域名。
一套稳妥的 CORS 策略可以归纳为:先判断哪些前端确实需要跨源访问,再精确列出 Origin、方法和请求头;只有必须发送 Cookie 时才开启 Credentials。