
Go / 系统课时
防范出站 SSRF
防范出站 SSRF
当服务根据用户提供的 URL 抓取内容、发送 Webhook 或执行回调时,真正的安全边界不在 HTTP 客户端本身,而在“它最终连接到哪里”。本篇用 Go 标准库建立一条可复用的出站校验链,阻止环回、内网、链路本地和恶意重定向目标。
学习目标
- 限制出站请求允许的协议、主机与重定向次数
- 在连接前校验 DNS 解析结果,阻止私网、环回和云元数据地址
- 避免“先校验域名、再重新解析连接”造成的 DNS 重绑定窗口
SSRF 的关键风险点
仅检查字符串是否以 https:// 开头远远不够。攻击者可以提交 http://127.0.0.1:<PORT>、http://169.254.169.254/,也可以让一个公开域名先解析到公网地址、稍后再解析到内网地址;重定向还可能把最初安全的 URL 带到敏感目标。
因此出站请求至少要经过 URL 语法检查、目标主机策略、DNS 结果检查、实际连接地址约束和重定向复检。业务如果能枚举合法回调方,精确主机白名单优先于“允许任意公网地址”。
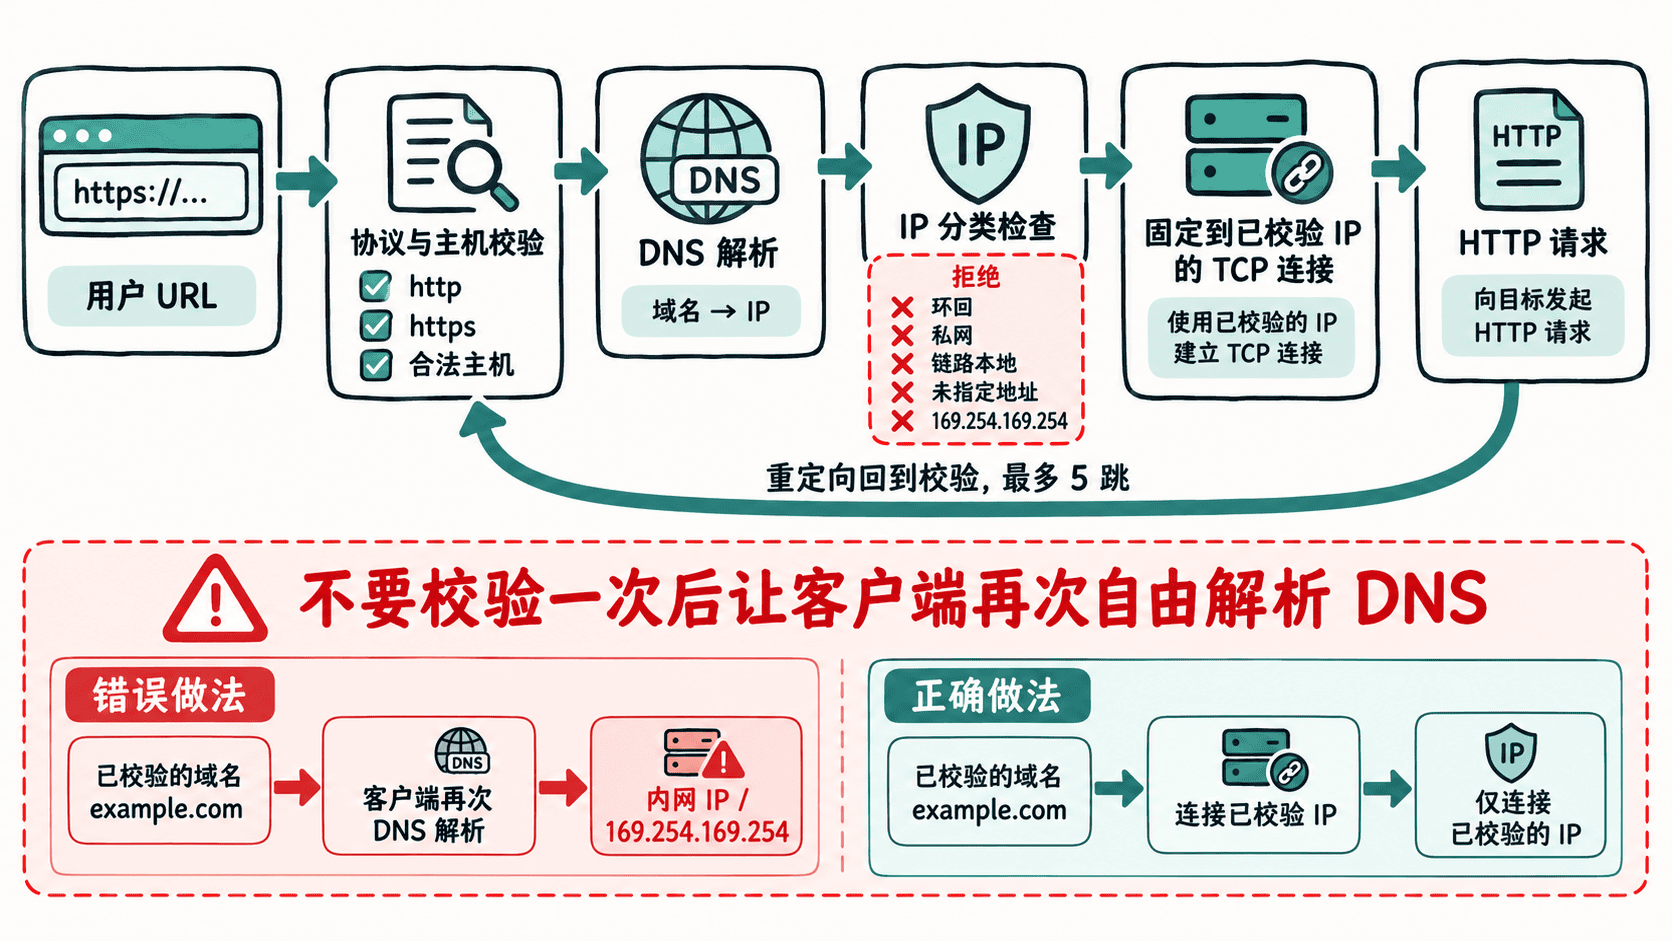
用自定义 Transport 绑定校验与连接
下面的完整示例把校验放进 Transport.DialContext。域名解析后,只要结果中出现受保护地址就拒绝;真正拨号时直接连接到已经检查过的 IP,从而避免校验和连接之间再次解析 DNS。CheckRedirect 同时限制跳数,并重新检查每个重定向 URL 的协议和主机。
package main

import (
	"context"
	"errors"
	"fmt"
	"net"
	"net/http"
	"net/url"
	"strings"
	"time"
)

var allowedHosts = map[string]struct{}{
	"example.com": {},
}

func hostAllowed(host string) bool {
	_, ok := allowedHosts[strings.ToLower(host)]
	return ok
}

func validateURL(u *url.URL) error {
	if u.Scheme != "http" && u.Scheme != "https" {
		return errors.New("scheme is not allowed")
	}
	if u.Hostname() == "" {
		return errors.New("host is required")
	}
	if u.User != nil {
		return errors.New("userinfo is not allowed")
	}
	if !hostAllowed(u.Hostname()) {
		return errors.New("host is not allowed")
	}
	return nil
}

func blockedIP(ip net.IP) bool {
	return ip.IsLoopback() ||
		ip.IsPrivate() ||
		ip.IsLinkLocalUnicast() ||
		ip.IsLinkLocalMulticast() ||
		ip.IsUnspecified() ||
		ip.IsMulticast()
}

func safeClient() *http.Client {
	dialer := &net.Dialer{Timeout: 5 * time.Second}

	transport := &http.Transport{
		Proxy: nil,
		DialContext: func(ctx context.Context, network, address string) (net.Conn, error) {
			host, port, err := net.SplitHostPort(address)
			if err != nil {
				return nil, err
			}

			if !hostAllowed(host) {
				return nil, errors.New("host is not allowed")
			}

			ips, err := net.DefaultResolver.LookupIP(ctx, "ip", host)
			if err != nil {
				return nil, err
			}
			if len(ips) == 0 {
				return nil, errors.New("host resolved to no addresses")
			}

			for _, ip := range ips {
				if blockedIP(ip) {
					return nil, fmt.Errorf("blocked address: %s", ip)
				}
			}

			// 直接连接已经校验过的地址,避免再次按域名解析。
			target := net.JoinHostPort(ips[0].String(), port)
			return dialer.DialContext(ctx, network, target)
		},
	}

	return &http.Client{
		Transport: transport,
		Timeout:   10 * time.Second,
		CheckRedirect: func(req *http.Request, via []*http.Request) error {
			if len(via) > 5 {
				return errors.New("too many redirects")
			}
			return validateURL(req.URL)
		},
	}
}

func main() {
	for _, raw := range []string{
		"https://example.com/data",
		"file:///etc/passwd",
		"http://127.0.0.1/admin",
	} {
		u, err := url.Parse(raw)
		if err == nil {
			err = validateURL(u)
		}
		if err == nil && net.ParseIP(u.Hostname()) != nil && blockedIP(net.ParseIP(u.Hostname())) {
			err = errors.New("literal IP is blocked")
		}

		result := "allow"
		if err != nil {
			result = "deny"
		}
		fmt.Printf("%s -> %s\n", strings.Split(raw, ":")[0], result)
	}

	_ = safeClient()
}
预期输出:
https -> allow
file -> deny
http -> deny
这里的 main 只验证固定输入,因此不会访问外部网络;实际抓取时应先 url.Parse 并调用 validateURL,再使用同一个 safeClient 发送请求。
继续收紧主机与端口策略
示例用 allowedHosts 演示精确主机白名单,生产中应替换为真实合作方域名,并从受控配置加载。不要用未经边界处理的字符串后缀判断,例如 HasSuffix(host, "example.com") 会错误接受 notexample.com。端口同样应按业务收紧;多数 HTTP 回调只需要 80 和 443。
还要明确代理行为。示例将 Proxy 设为 nil,避免环境代理改变真实出站路径;如果生产环境必须通过代理访问互联网,就应把 SSRF 边界放到受控代理或统一 egress 网关,并在代理侧执行等价的目标限制。
验证敏感目标确实被拒绝
测试时至少覆盖环回地址、RFC 1918 私网、链路本地地址、IPv6 环回,以及“安全 URL 重定向到敏感地址”的情况。不要真的连接云元数据服务,可以直接测试 blockedIP 和重定向校验函数。
生产环境还应配合网络层 egress ACL、防火墙或服务网格限制。应用层校验负责表达业务意图,网络层限制负责在代码遗漏或新调用路径出现时继续兜底;两层同时存在,SSRF 才不会退化成一次字符串过滤。