
Go / 系统课时
校验代理转发信息
校验代理转发信息
反向代理会让 Go 服务看到的是上游代理地址,而不是最初客户端;但 X-Forwarded-For、X-Forwarded-Proto 和 Forwarded 又都能被客户端主动伪造。本篇建立“先信任连接来源,再信任转发头”的推导规则。
学习目标
- 明确
RemoteAddr、转发头与可信代理之间的信任关系 - 从可信代理链安全推导客户端来源 IP 与原始协议
- 避免混用多套转发头或接受客户端伪造值
信任的是代理,不是请求头
转发头本身没有真实性。真正可验证的起点是当前 TCP 连接的直接对端,也就是 Go 请求中的 RemoteAddr。只有这个地址属于明确配置的可信代理,应用才有资格解释它携带的转发信息。
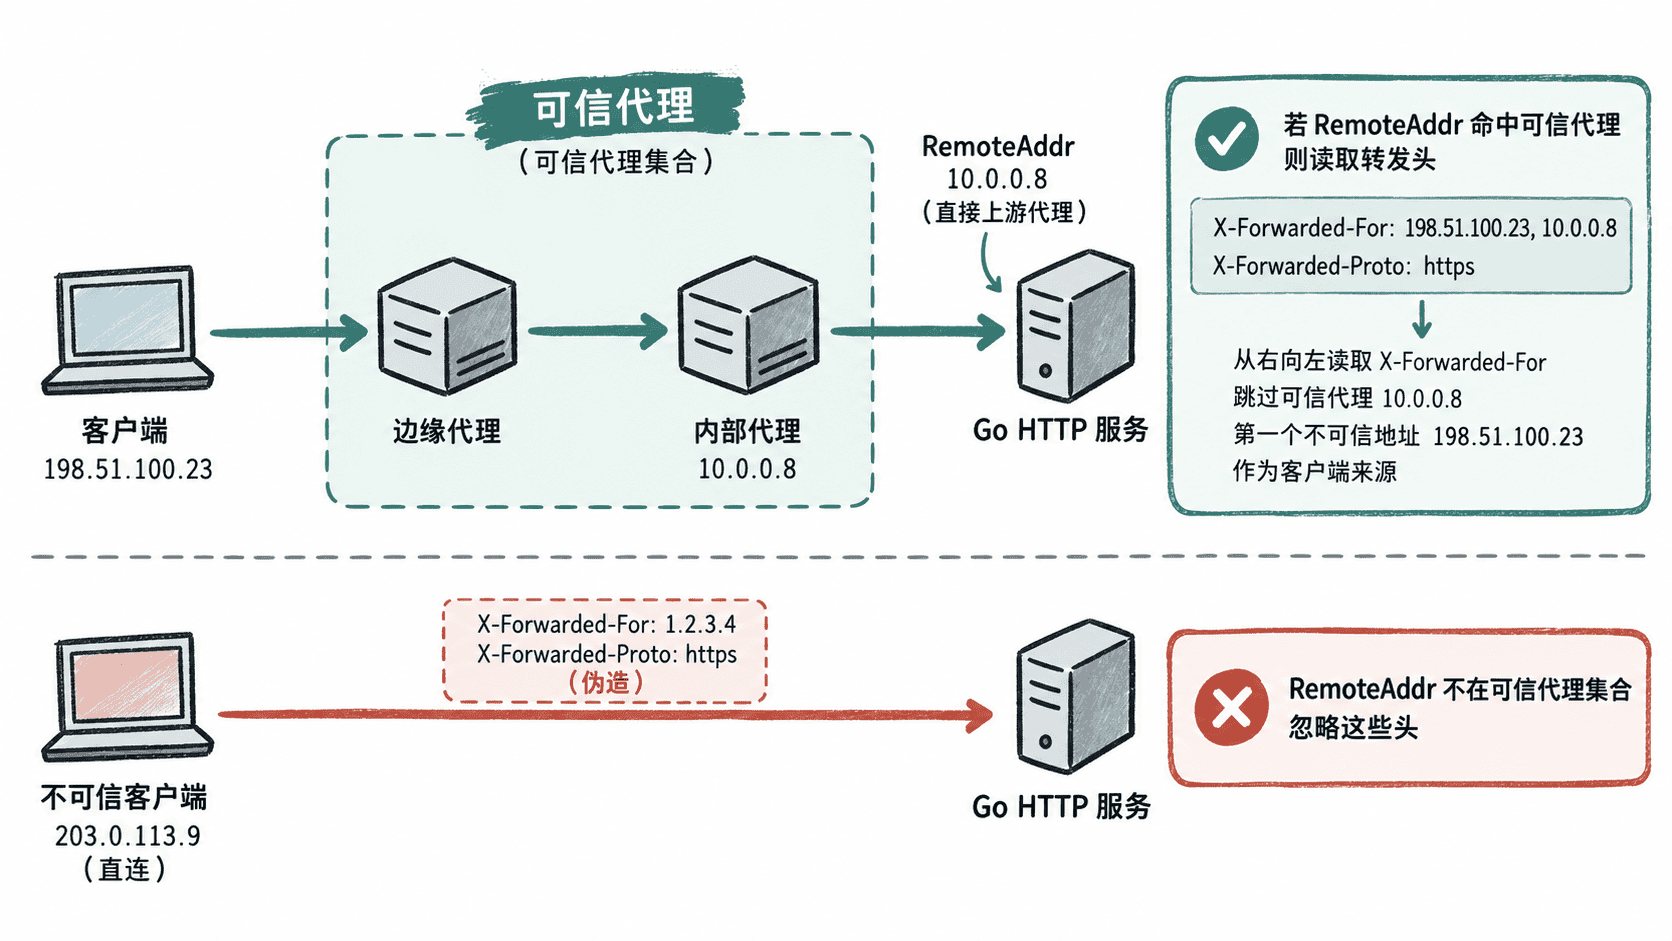
如果请求直接来自互联网客户端,即使它发送 X-Forwarded-For: 1.1.1.1 或 X-Forwarded-Proto: https,应用也必须忽略这些值。可信代理列表应尽量精确到实际代理地址或专用网段,不能因为代理“在内网”就把整个大网段都当成可信来源。
从代理链反向寻找来源
在约定边缘代理会清理或追加 X-Forwarded-For 的前提下,应用可以从右向左检查地址链:先跳过自己信任的代理地址,第一个不属于可信代理集合的地址才是候选客户端来源。这样客户端预先塞进最左侧的伪造地址不会直接获胜。
协议推导同样需要信任边界。只有直接对端是可信代理时才读取 X-Forwarded-Proto,并把可接受值限制为 http 或 https。如果代理链可能产生多个值,应先在入口代理统一规范,而不是让应用猜哪个值可信。
下面的完整示例把 10.0.0.0/8 作为演示用可信代理网段。生产环境应把范围缩小到真实代理;代码在转发地址格式异常时直接报错,不会跳过坏值后继续向左寻找。
package main

import (
	"fmt"
	"net"
	"net/http"
	"net/http/httptest"
	"net/netip"
	"strings"
)

var trustedProxies = []netip.Prefix{
	netip.MustParsePrefix("10.0.0.0/8"),
}

func isTrustedProxy(addr netip.Addr) bool {
	addr = addr.Unmap()
	for _, prefix := range trustedProxies {
		if prefix.Contains(addr) {
			return true
		}
	}
	return false
}

func peerAddr(remoteAddr string) (netip.Addr, error) {
	host, _, err := net.SplitHostPort(remoteAddr)
	if err != nil {
		return netip.Addr{}, err
	}
	return netip.ParseAddr(host)
}

func parseXForwardedFor(value string) ([]netip.Addr, error) {
	if strings.TrimSpace(value) == "" {
		return nil, nil
	}
	parts := strings.Split(value, ",")
	addrs := make([]netip.Addr, 0, len(parts))
	for _, part := range parts {
		addr, err := netip.ParseAddr(strings.TrimSpace(part))
		if err != nil {
			return nil, fmt.Errorf("invalid X-Forwarded-For")
		}
		addrs = append(addrs, addr.Unmap())
	}
	return addrs, nil
}

func deriveClientInfo(r *http.Request) (ip netip.Addr, scheme string, err error) {
	peer, err := peerAddr(r.RemoteAddr)
	if err != nil {
		return netip.Addr{}, "", err
	}
	peer = peer.Unmap()
	scheme = "http"
	if r.TLS != nil {
		scheme = "https"
	}

	// 只有直接连接来自可信代理时,才读取代理转发头。
	if !isTrustedProxy(peer) {
		return peer, scheme, nil
	}

	chain, err := parseXForwardedFor(r.Header.Get("X-Forwarded-For"))
	if err != nil {
		return netip.Addr{}, "", err
	}
	ip = peer
	for i := len(chain) - 1; i >= 0; i-- {
		if isTrustedProxy(chain[i]) {
			continue
		}
		ip = chain[i]
		break
	}

	if rawProto := strings.TrimSpace(r.Header.Get("X-Forwarded-Proto")); rawProto != "" {
		proto := strings.ToLower(rawProto)
		if strings.Contains(proto, ",") || (proto != "http" && proto != "https") {
			return netip.Addr{}, "", fmt.Errorf("invalid X-Forwarded-Proto")
		}
		scheme = proto
	}
	return ip, scheme, nil
}

func main() {
	tests := []struct {
		name       string
		remoteAddr string
		xff        string
		xfp        string
	}{
		{"direct-spoof", "203.0.113.8:5000", "1.1.1.1", "https"},
		{"trusted-chain", "10.0.0.9:5000", "198.51.100.23, 10.0.0.8", "https"},
		{"spoofed-leftmost", "10.0.0.9:5000", "1.1.1.1, 198.51.100.23", "https"},
	}

	for _, tc := range tests {
		req := httptest.NewRequest(http.MethodGet, "http://service.test/", nil)
		req.RemoteAddr = tc.remoteAddr
		req.Header.Set("X-Forwarded-For", tc.xff)
		req.Header.Set("X-Forwarded-Proto", tc.xfp)

		ip, scheme, err := deriveClientInfo(req)
		if err != nil {
			fmt.Printf("%s -> error=%v\n", tc.name, err)
			continue
		}
		fmt.Printf("%s -> ip=%s scheme=%s\n", tc.name, ip, scheme)
	}
}
预期输出
direct-spoof -> ip=203.0.113.8 scheme=http
trusted-chain -> ip=198.51.100.23 scheme=https
spoofed-leftmost -> ip=198.51.100.23 scheme=https
第一行说明不可信直连请求的伪造头被完全忽略;第二行从可信代理链得到原始来源;第三行说明即使客户端在左侧预置假地址,反向扫描仍优先找到更靠近可信代理边界的真实外部来源。
不要混用 Forwarded 与 X-Forwarded 系列
Forwarded 与 X-Forwarded-For、X-Forwarded-Proto 表达的是相近信息,但格式和解析规则不同。最稳妥的做法是在边缘代理明确选定一种应用侧契约:要么规范化为 X-Forwarded-*,要么统一使用 Forwarded,不要在应用里把多套头拼起来“取一个看起来合理的值”。
如果选择 Forwarded,仍然必须先检查直接对端是否可信,并使用遵循其语法规则的解析实现处理 for、proto、引用值和 IPv6 等情况。不要用几次 strings.Split 就把结构化头拆开,也不要在某个头解析失败后静默回退到另一套客户端可控的头。
把推导结果用于安全决策前再检查一次
真实来源 IP 常被用于限流、审计或访问控制,原始协议则可能影响安全重定向、Cookie 属性和绝对 URL。正因为这些值会进入安全决策,所以任何无法确认的转发元数据都应该按“不可信”处理,而不是尽力猜测。
最终边界可以概括为:先依据连接对端决定是否信任代理,再按约定解析唯一一套转发头,遇到格式或链路异常就拒绝或降级为不可信元数据。不要让客户端通过一个自写请求头改变自己在服务端的身份、来源或协议。