
Go / 系统课时
理解 HTTP/2 连接行为
理解 HTTP/2 连接行为
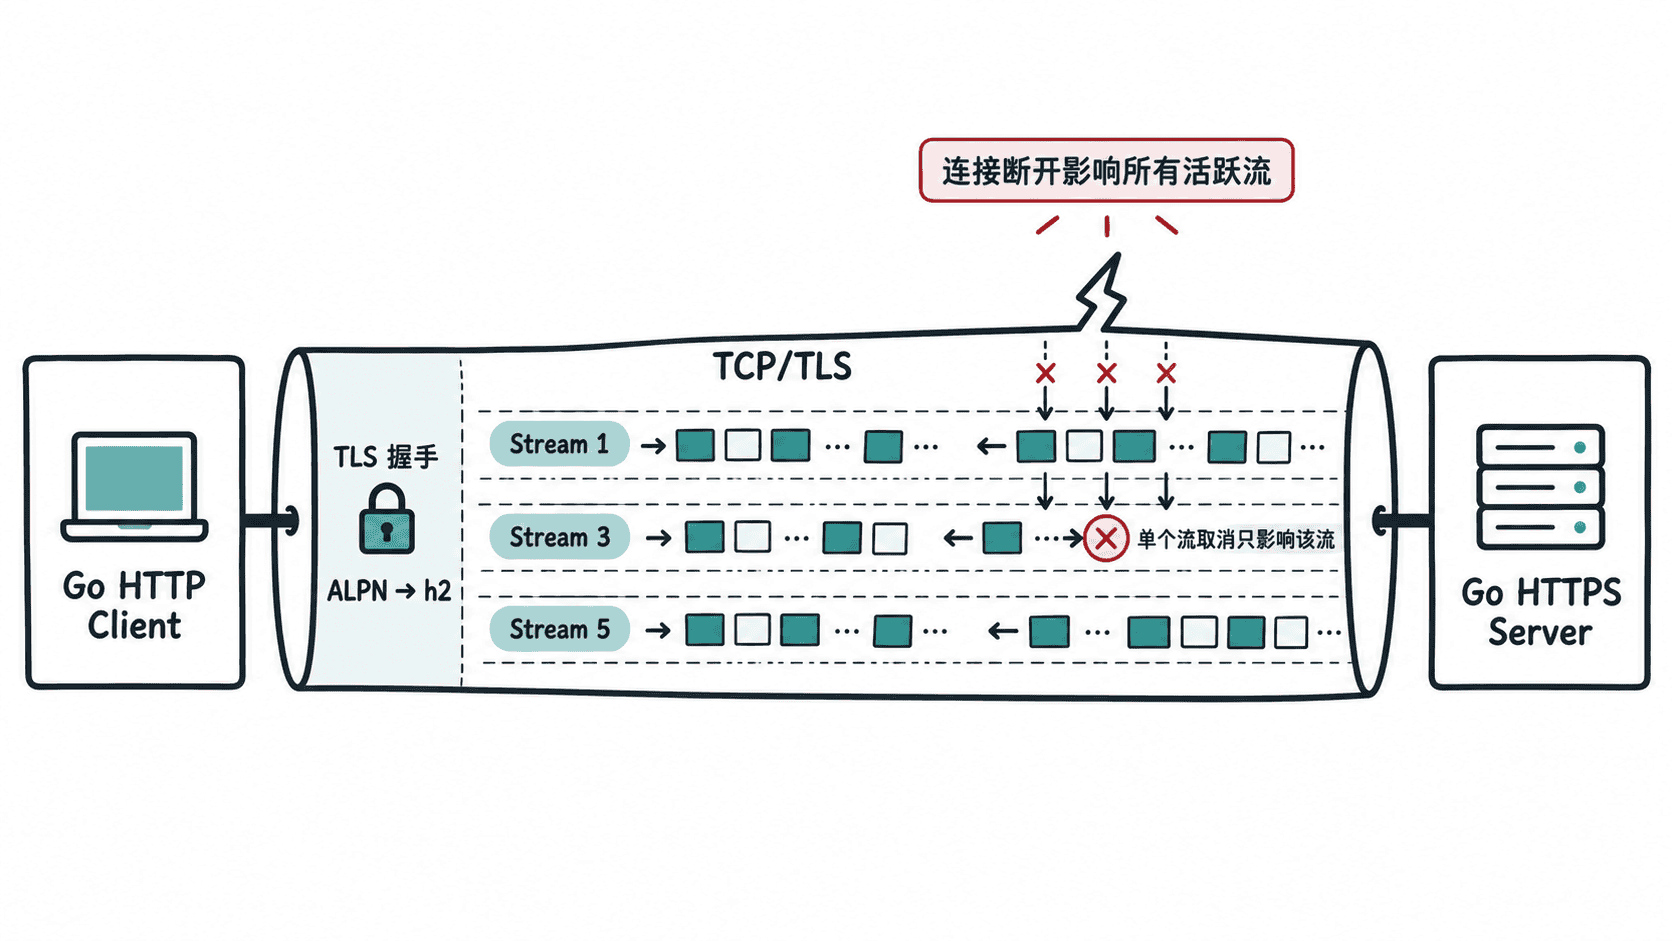
HTTPS 服务启用 HTTP/2 后,多个请求可以作为独立流共享同一条 TLS 连接。理解“流”和“连接”的区别,才能正确解释并发、取消、超时,以及为什么一次请求失败不一定意味着整条连接失效。
学习目标
- 说明 HTTPS 下 HTTP/2 的协商方式与多流复用关系
- 用 Go 程序验证实际使用的协议与连接复用
- 区分流级取消、连接级故障和连接空闲超时
先把连接和请求分开
HTTP/2 在 HTTPS 场景中通常通过 TLS 的 ALPN 协商协议。客户端和服务端都支持 h2 时,可以在一条 TCP/TLS 连接上创建多个逻辑流;每个流承载独立的请求与响应,帧可以交错传输。
这与“一个请求对应一条连接”的直觉不同。HTTP/1.1 也能复用长连接,但并行请求常常需要多条连接;HTTP/2 的核心变化是同一连接内可以同时推进多个流。因此,观察并发时应同时看请求数、活跃流和底层连接,而不是只看连接数。
用 Go 验证协商与复用
下面程序启动一个仅用于测试的 TLS 服务,显式启用 HTTP/2。先用一次请求建立连接,再并发发送三个请求,并通过 httptrace 记录它们实际拿到的底层连接。
package main

import (
	"fmt"
	"io"
	"net/http"
	"net/http/httptest"
	"net/http/httptrace"
	"sync"
)

type result struct {
	proto string
	conn  string
}

func main() {
	srv := httptest.NewUnstartedServer(http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
		_, _ = io.WriteString(w, "ok")
	}))
	srv.EnableHTTP2 = true
	srv.StartTLS()
	defer srv.Close()

	client := srv.Client()

	// 先完成一次请求,让 HTTP/2 连接进入可复用状态。
	warm, err := client.Get(srv.URL)
	if err != nil {
		panic(err)
	}
	_, _ = io.Copy(io.Discard, warm.Body)
	_ = warm.Body.Close()

	const n = 3
	out := make(chan result, n)
	var wg sync.WaitGroup

	for i := 0; i < n; i++ {
		wg.Add(1)
		go func() {
			defer wg.Done()

			var connID string
			req, _ := http.NewRequest(http.MethodGet, srv.URL, nil)
			trace := &httptrace.ClientTrace{
				GotConn: func(info httptrace.GotConnInfo) {
					// 本地地址与远端地址组合后可标识本次使用的底层连接。
					connID = info.Conn.LocalAddr().String() + "->" + info.Conn.RemoteAddr().String()
				},
			}
			req = req.WithContext(httptrace.WithClientTrace(req.Context(), trace))

			resp, err := client.Do(req)
			if err != nil {
				panic(err)
			}
			_, _ = io.Copy(io.Discard, resp.Body)
			_ = resp.Body.Close()

			out <- result{proto: resp.Proto, conn: connID}
		}()
	}

	wg.Wait()
	close(out)

	protocols := map[string]int{}
	conns := map[string]struct{}{}
	for r := range out {
		protocols[r.proto]++
		conns[r.conn] = struct{}{}
	}

	fmt.Printf("protocols=%v connections=%d requests=%d\n", protocols, len(conns), n)
}
预期输出
protocols=map[HTTP/2.0:3] connections=1 requests=3这里的关键不是“三个请求只建立一条连接”这一数字本身,而是三个响应都确认使用 HTTP/2.0,并且预热后的并发请求复用了同一底层连接。若运行环境或传输配置禁用了 HTTP/2,协议和连接统计会相应变化。
超时和取消要落在正确层级
请求级预算应优先放在 Request.Context() 或客户端请求上下文中。一个 HTTP/2 流因为上下文超时或主动取消而结束时,传输层通常只需要终止该流,其他复用同一连接的流仍可继续。
连接级超时解决的是另一类问题。例如 IdleTimeout 面向空闲连接生命周期,不能替代业务请求的截止时间。反过来,底层 TCP/TLS 连接真正断开时,连接上的所有活跃流都会一起受影响,此时才应把多个请求的同时失败视为连接级信号。
按流而不是按连接观察故障
排查 HTTP/2 问题时,至少要把协议版本、请求上下文取消、连接复用和连接关闭分开记录。单个请求出现 context deadline exceeded,并不能证明连接已坏;多个活跃请求在同一时刻一起失败,则更值得检查连接关闭、TLS、中间代理或 HTTP/2 GOAWAY 等连接级事件。
因此,HTTP/2 下的正确心智模型是“一条连接承载多个独立流”。超时、重试和故障归因先判断影响范围属于单个流还是整条连接,再决定是否需要重新建连或只重试当前请求。