
密码学与证书 / 系统课时
解析验证计算逻辑
解析验证计算逻辑
验证方不需要私钥,却必须严格解析消息、公钥和签名。本篇先解释公开群等式如何成立,再通过一个非规范响应值的负面测试,说明长度检查、数学关系和实现接受策略为什么需要分开理解。
学习目标
- 说明验证等式如何利用公开信息成立。
- 识别点解码和响应标量范围检查的必要性。
- 用标准向量与非规范输入检查库的接受边界。
公开关系怎样验证秘密知识
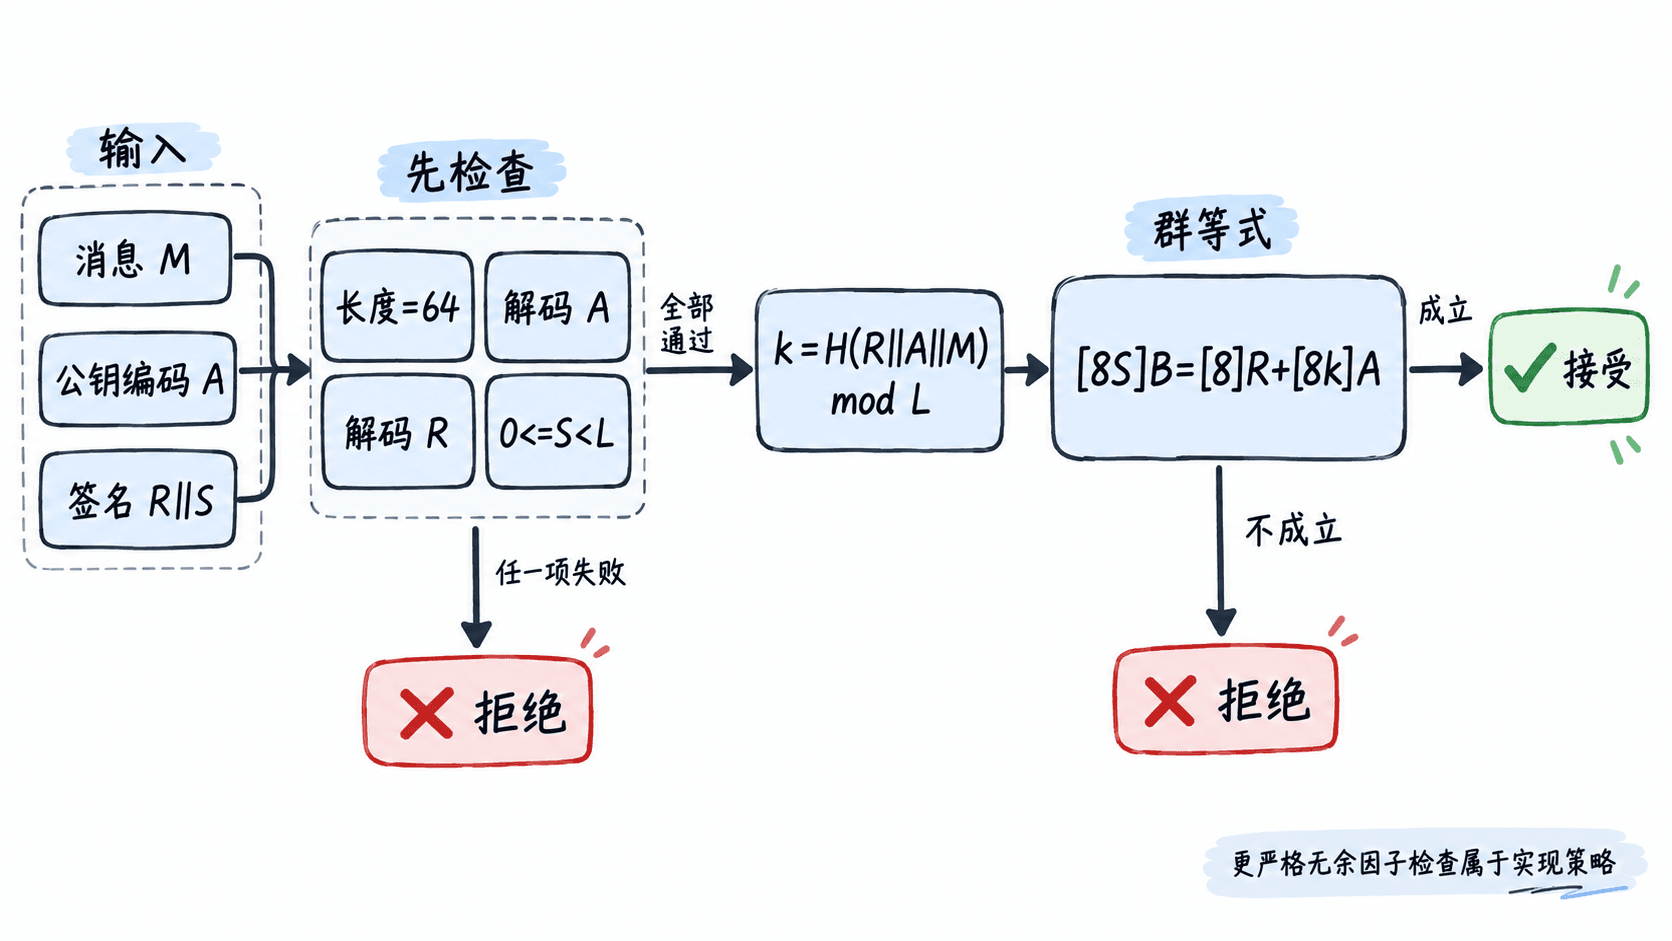
签名响应满足 ,而 、。利用群运算,可以得到 。验证者从签名和公钥解码出 与 ,再由 、 和消息重新计算 ,不必知道 或 。
等式成立的直觉是:签发者把秘密标量的作用写进了响应,验证者则用对应公开点检查相同关系。它不是“用公钥把签名解密成消息”,签名也不保存可恢复的正文;完整消息必须由其他渠道提供。
输入检查先于群等式
64 字节签名拆成两个 32 字节部分,前半解码为点,后半按小端解码为 ,且必须满足 。公钥点与签名点的解码失败都应拒绝,不应把任意字节解释为可接受的点。RFC 8032 验证规则
RFC 描述余因子形式的检查 ,也允许检查更严格的无余因子等式。对于某些异常点和特殊输入,不同实现策略可能产生不同接受集合;业务不可自行忽略点检查来“提高兼容性”。
余因子乘法会消去阶整除 8 的点分量,所以它与直接检查群等式具有不同边界。正常生成的公钥位于基点子群,但验证者收到的字节未必来自正常生成器。仅以“我们的签发者不会这样做”为由跳过输入检查,无法覆盖恶意请求。
范围检查还防止响应出现多种等价整数表示。若验证器先把任意 对 取模,就可能接受 ,让不同字节表示通过同一数学关系。本例刻意构造这个差异,说明规范编码与群等式是两个独立要求。
构造一个非规范响应测试
以下完整程序保存为 verify-ranges.cjs,执行 node verify-ranges.cjs。使用 RFC 第一个公开向量,在真实签名的 上加 。尽管群中模 的关系相同,非规范响应仍必须被拒绝。
const { createPrivateKey, createPublicKey, sign, verify } = require('node:crypto');
const seed = Buffer.from('9d61b19deffd5a60ba844af492ec2cc44449c5697b326919703bac031cae7f60', 'hex');
const privateKey = createPrivateKey({ format: 'der', type: 'pkcs8',
  key: Buffer.concat([Buffer.from('302e020100300506032b657004220420', 'hex'), seed]) });
const publicKey = createPublicKey(privateKey);
const message = Buffer.alloc(0);
const signature = sign(null, message, privateKey);
const L = (1n << 252n) + 27742317777372353535851937790883648493n;
const S = BigInt('0x' + Buffer.from(signature.subarray(32)).reverse().toString('hex'));
const changed = Buffer.from(signature);
// 32字节小端编码只用于构造公开负面测试输入。
let value = S + L;
for (let i = 32; i < 64; i++) {
  changed[i] = Number(value & 255n);
  value >>= 8n;
}
console.log('valid:', verify(null, message, publicKey, signature));
console.log('S below L:', S < L);
console.log('S plus L accepted:', verify(null, message, publicKey, changed));
console.log('different message:', verify(null, Buffer.from('x'), publicKey, signature));
预期输出:
valid: true
S below L: true
S plus L accepted: false
different message: false
本例证明当前 Node.js 运行时拒绝这个特定非规范输入,不能由一个用例推断它与所有其他库的异常输入策略完全一致。跨语言协议应共同约定严格编码,并维护更完整的异常点、截断和变体测试。
固定签名的消息改为一个字节后,验证方重算的挑战也随之变化。签发方的响应仍基于旧挑战,因此等式通常不再成立。这解释了为什么验证方必须哈希收到的原始消息,不能使用客户端额外提供的“已计算挑战”作为可信输入。
应用应该怎样消费结果
验证为 true 表示特定密钥、消息和签名通过该实现的密码学检查;并不证明密钥属于某账户、消息在有效期内或操作有权限。验证层返回结果后,认证层还应继续执行信任与策略判断。
面对不可信输入,先实施有界长度和编码检查,再调用成熟库,并把解析异常转成受控失败。日志记录失败阶段而不是秘密材料。拒绝异常输入的目的,是保持协议的一致接受边界,而不是向客户端泄露内部细节。
批量验证也不能仅因速度要求而替换为自行设计的等式累加。多个签名的错误项可能抵消,可靠批量算法有额外条件与安全论证。应用没有成熟接口时,应逐个验证并测量成本,保持每个请求的明确接受结果。