
密码学与证书 / 系统课时
处理密钥管理风险
处理密钥管理风险
私钥泄露、轮换顺序错误和公钥状态过期都可能绕过正确的签名算法。本篇把密钥的签发与验证权限分开,用内存演示旧密钥退出签发、保留验证再撤销的过程,并明确生产秘密存储和缓存需要满足的条件。
学习目标
- 区分秘密保护、公钥信任和密钥状态三个风险面。
- 设计支持平滑轮换与紧急撤销的生命周期。
- 验证密钥状态确实影响签发和实时认证。
私钥的每个副本都算访问面
业务需要私钥的使用能力,并不一定需要取得私钥字节。可根据环境选择受控进程、加密文件或支持该算法的密钥服务;先验证 Ed25519、容器和调用方式的实际支持,再设计部署,不能假定所有硬件服务都有相同能力。
源代码、环境变量转储、备份、崩溃日志和临时转换文件都可能出现秘密副本。访问控制应覆盖这些路径,签发权限绑定主体与用途,并记录受控审计事件。加密文件的口令应来自独立权限边界,不能与文件共同公开。
公钥不是公开后就可以忽略
公钥被替换,验证器就会信任错误签发者。注册表必须有受认证的写入流程和版本记录,保存密钥标识、算法、主体、用途及状态。密钥标识不能在轮换时悄悄绑定另一份材料,否则缓存与历史证据会难以解释。
实时认证应使用当前认可状态。历史签名验证可以保留撤销前的公钥与上下文,但不能因此允许撤销密钥继续调用实时接口。两种验证目的应有独立策略,避免历史兼容需求放宽在线权限。
按验证能力先行的顺序轮换
正常轮换先发布新公钥,确认验证节点已加载,再切换签发方。旧密钥进入仅验证状态,待在途请求超过允许窗口后退出在线验证。发生泄露时,紧急撤销可以优先于平滑过渡,代价是部分请求被拒绝。
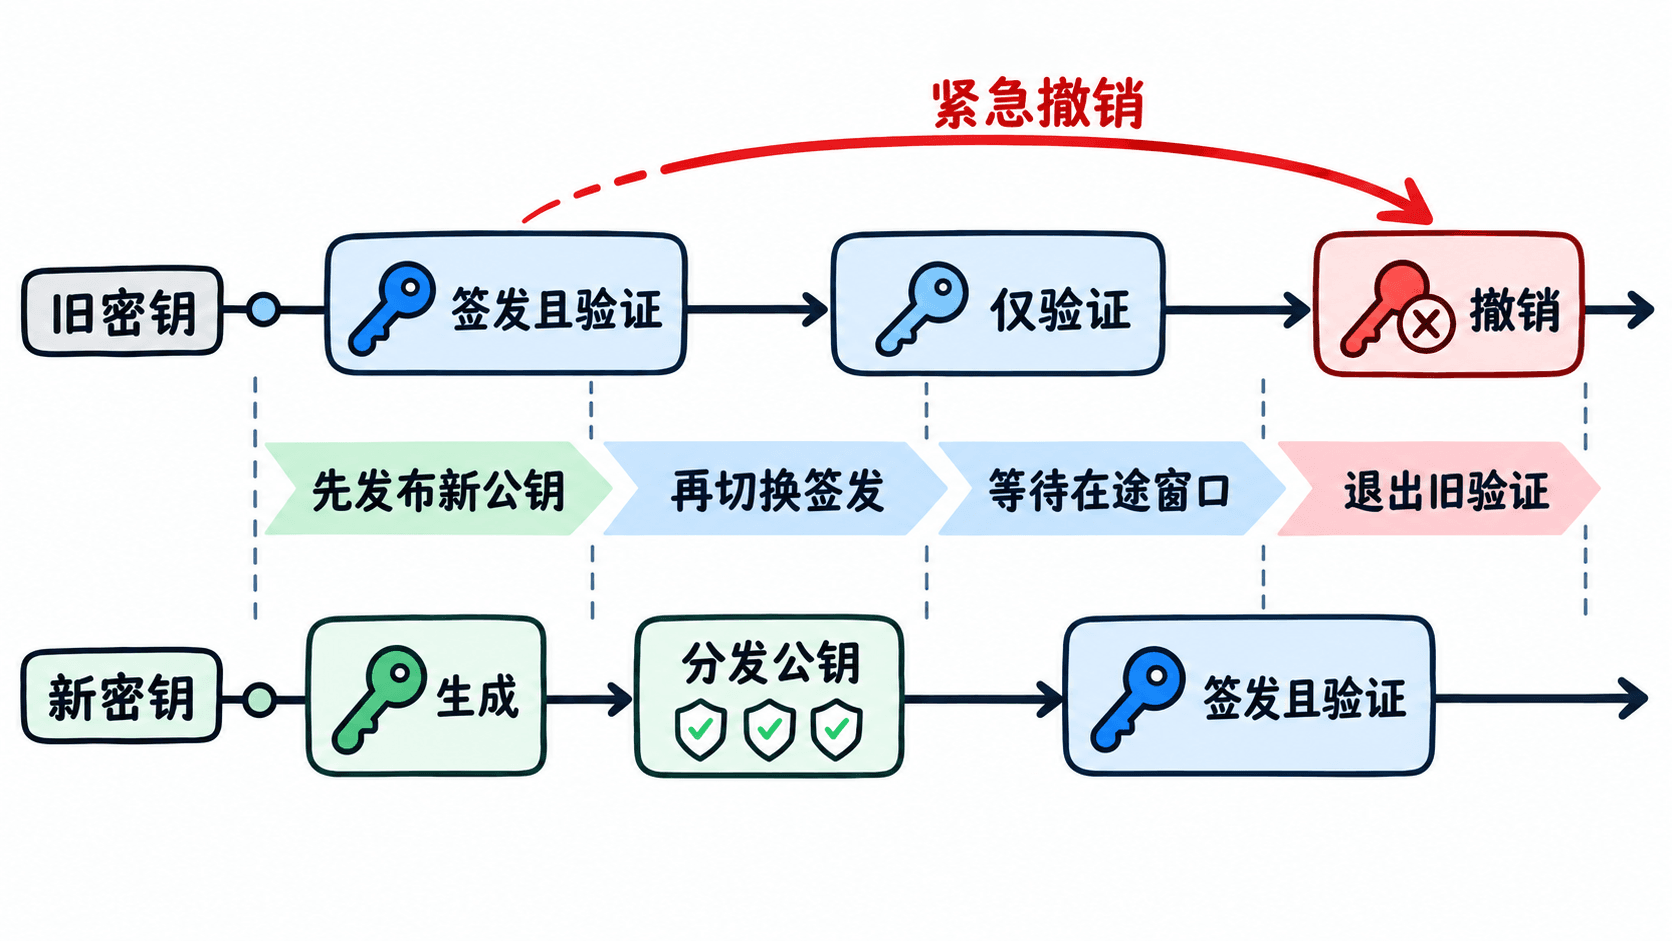
用程序检查权限状态
以下完整程序保存为 key-lifecycle.cjs,执行 node key-lifecycle.cjs。密钥只在进程内临时生成,Map 同时含私钥与公钥只是为了在单文件模拟签发方和验证方;生产验证端注册表仅保存公钥与状态,私钥留在签发方独立秘密边界。
const { generateKeyPairSync, sign, verify } = require('node:crypto');
const oldPair = generateKeyPairSync('ed25519');
const newPair = generateKeyPairSync('ed25519');
const keys = new Map([
  ['old', { ...oldPair, state: 'sign-and-verify' }],
  ['new', { ...newPair, state: 'verify-only' }]
]);
const message = Buffer.from('rotation example');
function issue(kid) {
  const record = keys.get(kid);
  if (!record || record.state !== 'sign-and-verify') throw new Error('sign disabled');
  return { kid, signature: sign(null, message, record.privateKey) };
}
function authenticate(envelope) {
  const record = keys.get(envelope.kid);
  // 撤销必须在调用验签之前影响实时认证。
  return !!record && ['sign-and-verify', 'verify-only'].includes(record.state) &&
    verify(null, message, record.publicKey, envelope.signature);
}
const oldEnvelope = issue('old');
// 新公钥已预发布,现在切换签发状态。
keys.get('old').state = 'verify-only';
keys.get('new').state = 'sign-and-verify';
console.log('old accepted during overlap:', authenticate(oldEnvelope));
console.log('new accepted:', authenticate(issue('new')));
try { issue('old'); } catch (error) { console.log('old signing:', error.message); }
keys.get('old').state = 'revoked';
console.log('old accepted after revoke:', authenticate(oldEnvelope));
预期输出:
old accepted during overlap: true
new accepted: true
old signing: sign disabled
old accepted after revoke: false
签名的数学有效性没有因状态变化而消失,实时认证却已拒绝撤销密钥。这正是策略状态必须独立检查的原因。生产中验证节点缓存也要及时获得状态更新,不能永远只缓存公钥字节。
实际部署要把示例里的签发与验证权限拆开,验证进程不应通过同一个注册对象访问私钥。演示合并对象方便观察状态变化,不能作为服务端密钥存储结构直接沿用。
限定故障与撤销的响应时间
制定可检验的撤销传播目标,例如要求在既定时间内所有节点拒绝撤销密钥,并测试配置渠道故障时的行为。缓存有效期与离线运行需求会影响这个目标;超过认可的新鲜度时应按预定策略拒绝,而不是无限使用旧记录。
密钥丢失主要影响可用性,泄露则影响身份可信度,两者恢复流程不同。保留受控备份并演练恢复,泄露后更换密钥和相关权限,核查可能被冒用的时间范围。应用日志不应为了审计而保存私钥本身。
垃圾回收语言中,删除变量或清空某个 Buffer 不能保证所有秘密副本已经擦除。若威胁模型要求严格秘密生命周期,应选择相应的运行边界和库能力;不要把一次内存赋零当作完整安全保证。libsodium 秘密内存说明