
密码学与证书 / 系统课时
验证生产签名方案
验证生产签名方案
上线前验证不能停留在一次成功签名。本篇建立从算法向量到协议负面测试、部署检查和监控的验收路径,运行一个有明确失败条件的测试夹具,并把密钥轮换、重放与容量风险转成可以检查的上线证据。
学习目标
- 区分算法一致性、协议正确性和部署可运行性测试。
- 运行标准向量及负面用例,失败时明确中止。
- 为上线、监控与回滚设置可检验的标准。
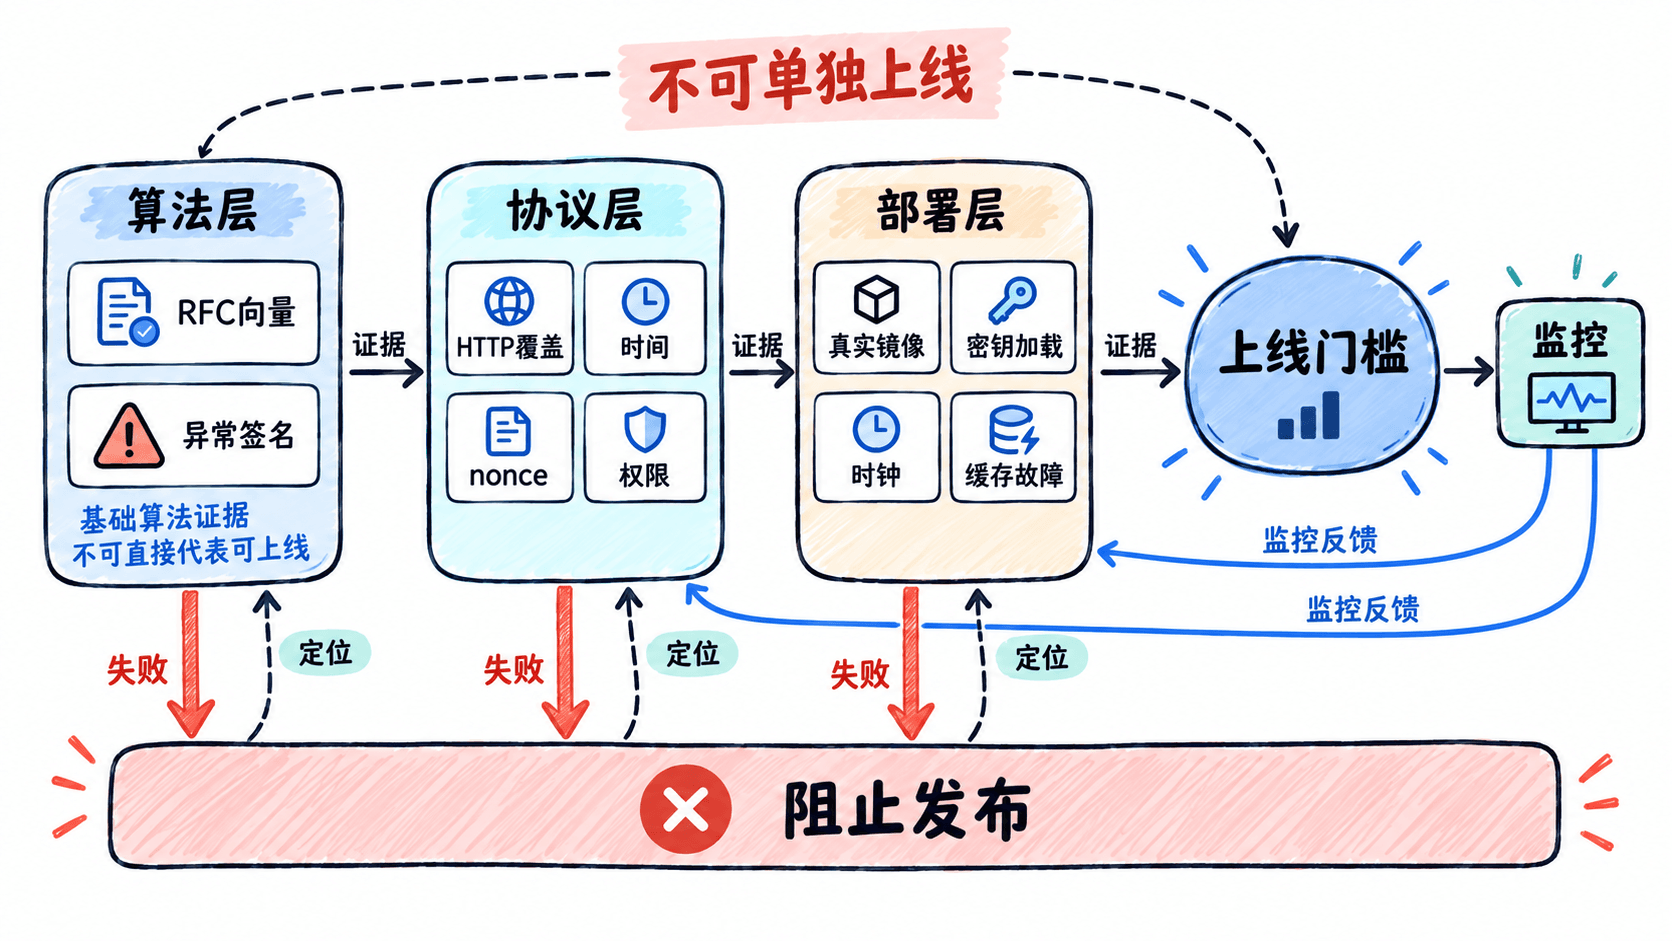
测试分三层才有定位价值
算法层用公开标准向量检查 seed 导入、公钥派生、签名字节和验证结果。协议层检查真实消息编码、签名字段解码、公钥查找和认证策略。部署层在实际镜像与权限环境下检查秘密加载、时钟、缓存和依赖版本。
三层测试应分别报告结果。算法向量通过而请求失败时,可以优先看协议;部署节点无法加载密钥时,不需要先怀疑群等式。每次升级运行时、密码库或密钥提供者,都应重跑相关层的夹具。
固定向量必须核对精确结果
以下完整程序保存为 production-check.cjs,执行 node production-check.cjs。它使用 RFC 8032 空消息向量,通过断言让任何偏差导致非零退出,不只打印一个可被忽略的 false。
const assert = require('node:assert/strict');
const { createPrivateKey, createPublicKey, generateKeyPairSync,
  sign, verify } = require('node:crypto');
const seed = Buffer.from('9d61b19deffd5a60ba844af492ec2cc44449c5697b326919703bac031cae7f60', 'hex');
const expectedPublic = 'd75a980182b10ab7d54bfed3c964073a0ee172f3daa62325af021a68f707511a';
const expectedSignature = Buffer.from(
  'e5564300c360ac729086e2cc806e828a84877f1eb8e5d974d873e06522490155' +
  '5fb8821590a33bacc61e39701cf9b46bd25bf5f0595bbe24655141438e7a100b', 'hex');
// 所有秘密均为公开测试材料,与业务密钥隔离。
const privateKey = createPrivateKey({ format: 'der', type: 'pkcs8',
  key: Buffer.concat([Buffer.from('302e020100300506032b657004220420', 'hex'), seed]) });
const publicKey = createPublicKey(privateKey);
const message = Buffer.alloc(0);
const signature = sign(null, message, privateKey);
let passed = 0;
function check(name, action) { action(); passed++; }
check('public vector', () => assert.equal(Buffer.from(
  publicKey.export({ format: 'jwk' }).x, 'base64url').toString('hex'), expectedPublic));
check('signature vector', () => assert.deepEqual(signature, expectedSignature));
check('valid', () => assert.equal(verify(null, message, publicKey, signature), true));
check('wrong message', () => assert.equal(verify(null, Buffer.from('x'), publicKey, signature), false));
check('wrong key', () => assert.equal(verify(null, message,
  generateKeyPairSync('ed25519').publicKey, signature), false));
const changed = Buffer.from(signature); changed[0] ^= 1;
check('changed signature', () => assert.equal(verify(null, message, publicKey, changed), false));
// 截断是结构负面测试,与修改内容分别覆盖。
check('truncated', () => assert.equal(verify(null, message, publicKey, signature.subarray(0, 63)), false));
console.log('checks passed:', passed);
预期输出:
checks passed: 7这个程序验证密码接口及精确向量,不包含 HTTP、时间窗和注册表。把它单独纳入持续集成,并另建协议集成套件。测试私钥可以公开,但必须用明确目录和身份隔离,禁止把测试注册记录带入生产。
协议套件要包含攻击性变化
| 用例 | 预期行为 | 验收证据 |
|---|---|---|
| 改方法、目标或正文 | 拒绝 | 未发生业务写入 |
| 重复有效认证包 | 只接受首次 | 并发测试与消费记录 |
| 过期、过远未来时间 | 拒绝 | 边界时间与单位测试 |
| 未知或撤销密钥 | 拒绝 | 注册表与缓存传播测试 |
| 编码、长度或类型错误 | 受控拒绝 | 没有进程崩溃或异常放行 |
负面测试应检查业务没有执行,而不只检查响应状态码。代理、重试器和错误中间件可能在拒绝后仍继续调用处理器;为处理器加入可观察计数或测试存储断言,才能证明认证边界有效。
并发重放测试至少跨两个实际副本发送同一包,检验共享存储的原子消费。单进程同步 Map 的成功不能证明多节点正确。还要注入消费存储超时、状态传播延迟和时钟偏移,确认系统按既定策略拒绝或恢复。
监控按失败阶段分组
记录有限类别的编码拒绝、未知密钥、签名失败、时间失败、重放和权限拒绝,观察比例及趋势。密钥标识可能具有高基数,不宜直接无限扩展监控标签;详细定位放入受控事件日志,并设置保留期限。
延迟同时测量密钥查找、验签和整条认证链路,吞吐测试覆盖消息长度上限与目标并发。容量评估包含 nonce 记录增长及峰值,而不只看密码运算耗时。所有性能数字都注明环境与测量范围。
上线与回滚都保持认证边界
上线前验证公钥分发完成、私钥访问最小化、时钟与缓存可用,发布版本包含已通过的协议夹具。灰度时比较认证失败类别和业务成功率,识别格式不兼容,而不是只看服务进程是否存活。
回滚应回到已验证的实现与兼容策略,不能通过关闭签名检查恢复流量。若新密钥已经启用,要确认旧版本支持对应密钥记录与协议版本;必要时暂停相关操作,再进行受控切换。
验收材料应包含运行时与库版本、测试输入、精确结果、部署配置检查及故障演练结果。它们让“可上线”成为可复核结论,也为未来更换实现或处理事件提供基线。