
密码学与证书 / 系统课时
集成多语言签名服务
集成多语言签名服务
多语言互操作应证明一端实际生成的签名能被另一端接受,而不只是各自通过本地自测。本篇用 Node.js 与 Python cryptography 交换公开向量,双向验证签名,并把字节、密钥和变体规则固定为可复现契约。
学习目标
- 让 Node.js 和 Python 对同一公开材料双向验签。
- 明确原始公钥、消息和签名的交换格式。
- 把互操作测试扩展到负面输入和部署环境。
固定跨语言最小契约
使用纯 Ed25519,消息为原始字节,公钥为 32 字节压缩点,签名为 64 字节。交换文件的二进制字段使用 Base64url;本练习的空消息也必须编码为字节数组,而非 null 或字符串“空”。
文件里的公钥仅作为公开测试夹具,正式验签不能信任请求自带的任意公钥。跨语言兼容性测试刻意把身份注册排除在外,便于单独观察密码接口;将测试迁移到服务时,应换成受控密钥注册记录。
公开 seed 来自 RFC 8032 测试向量,仅用于测试。Node.js 使用标准 PKCS#8 夹具导入;Python 使用 PyCA 原始 seed 入口。两种导入方式应派生同一个公钥。
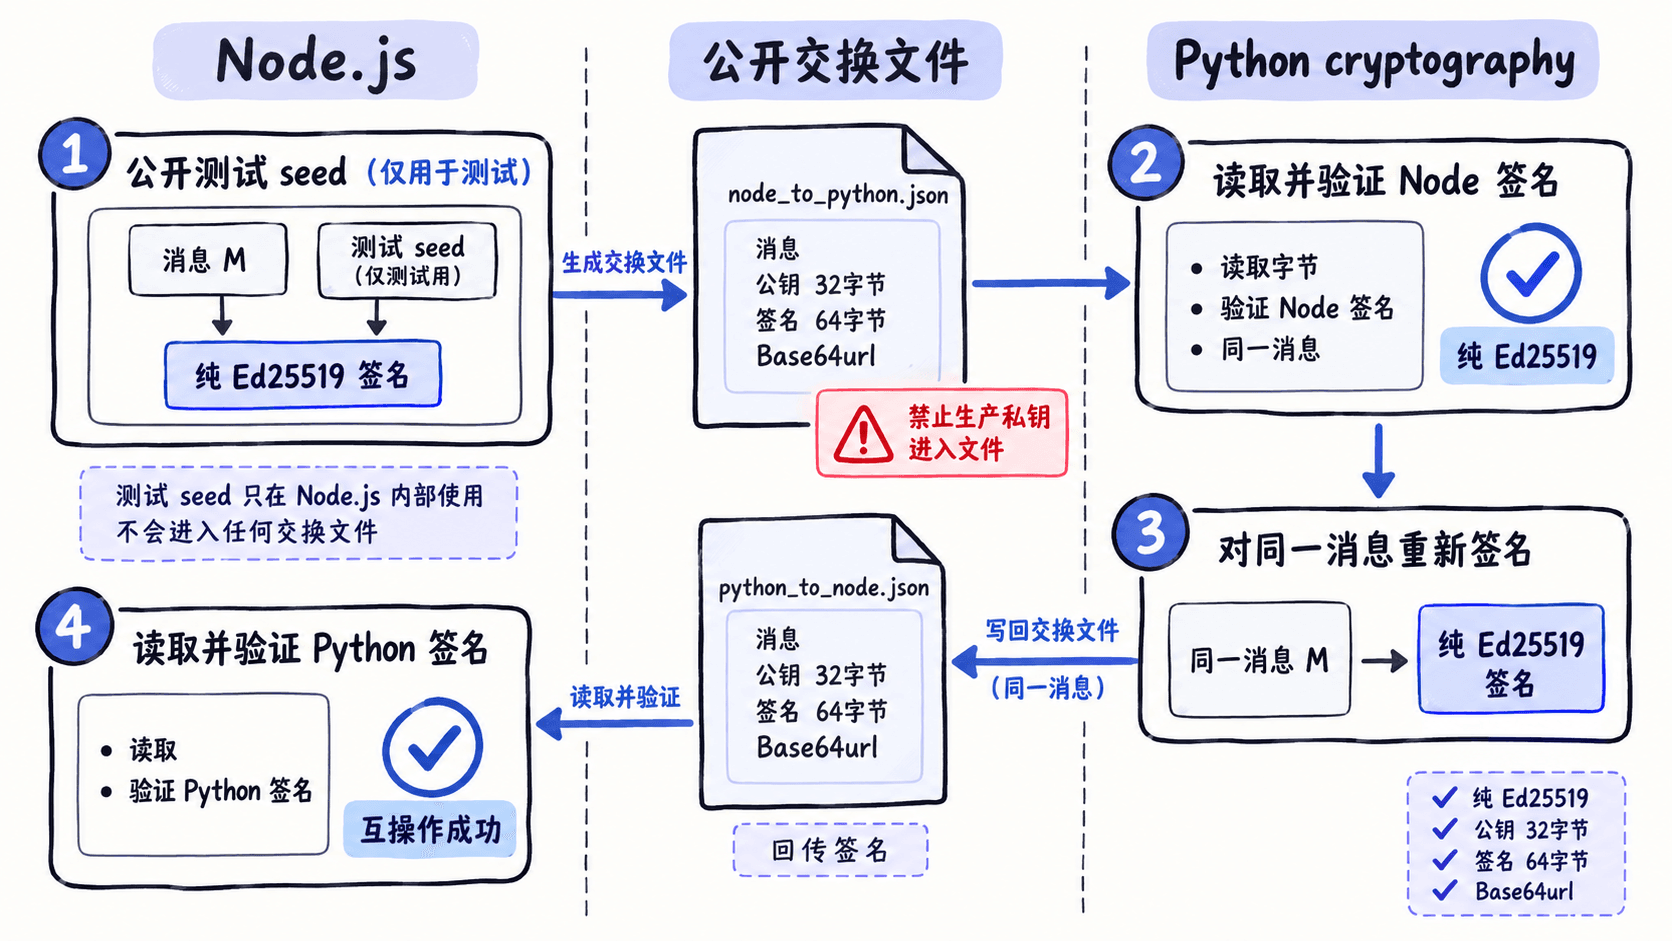
Node.js 生成实际交换材料
练习需要 Node.js 22 和已安装 cryptography 的 Python 环境。以下三个程序依次保存并在同一练习目录运行,均为完整入口。第一个保存为 interop-node.cjs,执行 node interop-node.cjs;生成的 JSON 只包含公开材料。
const { createPrivateKey, createPublicKey, sign } = require('node:crypto');
const { writeFileSync } = require('node:fs');
// 公开RFC测试seed,不能用于业务账户。
const seed = Buffer.from('9d61b19deffd5a60ba844af492ec2cc44449c5697b326919703bac031cae7f60', 'hex');
const key = createPrivateKey({ format: 'der', type: 'pkcs8',
  key: Buffer.concat([Buffer.from('302e020100300506032b657004220420', 'hex'), seed]) });
const message = Buffer.alloc(0);
const publicJwk = createPublicKey(key).export({ format: 'jwk' });
writeFileSync('interop.json', JSON.stringify({ message: message.toString('base64url'),
  publicKey: publicJwk.x, signature: sign(null, message, key).toString('base64url') }));
console.log('node fixture: written');
预期输出:
node fixture: written文件固定了签名方实际产生的字节,不依赖把终端文本复制到另一端。它包含测试公钥而不是 PKCS#8 私钥;正式系统应避免把秘密放入互操作日志或用于公开诊断的交换文件。
Python 验证并回签
保存为 interop-python.py,执行环境中的 Python 解释器运行该文件。它依赖上一程序生成的 interop.json,成功验签返回空值;异常 InvalidSignature 会中止练习,不应被当作成功。
import base64
import json
from pathlib import Path
from cryptography.hazmat.primitives.asymmetric.ed25519 import (
    Ed25519PrivateKey, Ed25519PublicKey)

def decode(value):
    # 该文件来自前一个受控生成步骤,补足Base64解码填充。
    return base64.urlsafe_b64decode(value + '=' * (-len(value) % 4))

fixture = json.loads(Path('interop.json').read_text(encoding='utf-8'))
message = decode(fixture['message'])
node_signature = decode(fixture['signature'])
public_key = Ed25519PublicKey.from_public_bytes(decode(fixture['publicKey']))
public_key.verify(node_signature, message)
private_key = Ed25519PrivateKey.from_private_bytes(bytes.fromhex(
    '9d61b19deffd5a60ba844af492ec2cc44449c5697b326919703bac031cae7f60'))
python_signature = private_key.sign(message)
# 回传原始签名字节的文本表示,不导出私钥。
Path('python-signature.txt').write_text(
    base64.urlsafe_b64encode(python_signature).decode().rstrip('='), encoding='ascii')
print('Node signature verified: true')
print('same signatures:', str(python_signature == node_signature).lower())
预期输出:
Node signature verified: true
same signatures: true
再保存以下完整程序为 interop-return.cjs,执行 node interop-return.cjs。它依赖上述两个文件,使用原始公钥构造本例的最小 SPKI 夹具;这种固定头拼接只针对明确长度的测试材料,不是通用容器解析方法。
const { createPublicKey, verify } = require('node:crypto');
const { readFileSync } = require('node:fs');
const fixture = JSON.parse(readFileSync('interop.json', 'utf8'));
// RFC 8410的最小Ed25519 SPKI夹具封装已知原始公钥。
const key = createPublicKey({ format: 'der', type: 'spki', key: Buffer.concat([
  Buffer.from('302a300506032b6570032100', 'hex'),
  Buffer.from(fixture.publicKey, 'base64url')]) });
const signature = Buffer.from(readFileSync('python-signature.txt', 'ascii'), 'base64url');
console.log('Python signature verified:', verify(null,
  Buffer.from(fixture.message, 'base64url'), key, signature));
预期输出:
Python signature verified: true把互操作验收扩大到协议
两端签名一致可以定位纯 Ed25519 实现和 seed 导入的兼容性,不能证明业务消息编码已经正确。增加非空二进制消息、中文消息和实际请求结构,逐项比较编码后的长度与字节,然后再看签名。
编码层错误可按长度定位:公钥不是 32 字节时检查是否误传了 SPKI 容器,签名不是 64 字节时检查是否误传 Base64 文本,消息长度不一致时检查字符串编码及换行。长度全都正确后,再逐字节比对受控测试消息。
不同语言的失败表达必须适配为相同业务结论。Python 的成功返回值不能直接当布尔值判断,Node 的 false 也不能当作成功状态码。每个适配器都要测试“有效接受、无效拒绝、解析异常受控拒绝”,不只比较成功路径。
教学解码函数为受控文件补填充,未承担网络输入的严格验证。生产交换应在两端实施相同字符、长度与规范表示检查,并避免一端容忍空白而另一端拒绝。实际接受边界一致,才能让负面用例也具有互操作性。
生产测试还应包括错误公钥、截断签名、非规范编码和算法变体不匹配。特别不要把 libsodium 多段 Ed25519ph API 与这里的纯 Ed25519 对接,也不要通过在一端偷偷预哈希“修复”差异。
部署前在实际服务镜像与版本组合上运行同一组向量,并保留可重跑的交换夹具。数据库与网络应保存原始二进制或明确定义的文本编码;跨语言契约稳定后,语言差异才能留在适配层内部。