
密码学与证书 / 系统课时
定位签名校验失败原因
定位签名校验失败原因
“验签失败”可能来自消息变化、错误密钥、传输解码或算法变体,盲目重试没有帮助。本篇给出从输入边界到密码接口的定位顺序,用末尾换行差异复现失败,并说明怎样记录足够的诊断证据而不泄露秘密。
学习目标
- 按解析、字节、密钥和算法顺序定位失败。
- 用最小复现区分消息不一致与密钥不匹配。
- 设计可用于跨端排查的低敏感诊断信息。
先确定失败发生在哪一层
请求解码失败时,密码学验证根本没有开始;公钥容器解析失败时,消息还没有与签名比较。先区分正文读取、签名解码、公钥加载、验签布尔结果和业务策略拒绝,再选择相应证据,避免把所有错误统称为“签名问题”。
对外可以保持统一认证失败响应,内部应有有限错误类别。未知密钥、非规范编码、时间超窗与权限不足通常有不同修复路径。详细错误不应让外部探测账户或密钥存在情况;必要证据留在受控诊断渠道。
排查顺序从字节开始
首先确认算法及变体完全一致,然后核对签名解码后恰好 64 字节、公钥原始材料恰好 32 字节。再比较签名端与验证端的消息长度和摘要。只有受控非敏感测试夹具才适合直接逐字节输出,生产正文不应随意写入日志。
公钥指纹应基于统一格式,例如 SPKI DER 的 SHA-256;否则一端哈希 PEM 文本、一端哈希原始点,指纹必然不同。指纹用于定位,不会证明主体身份。确定公钥版本后,再检查是否错用私钥、错读容器或使用了撤销记录。
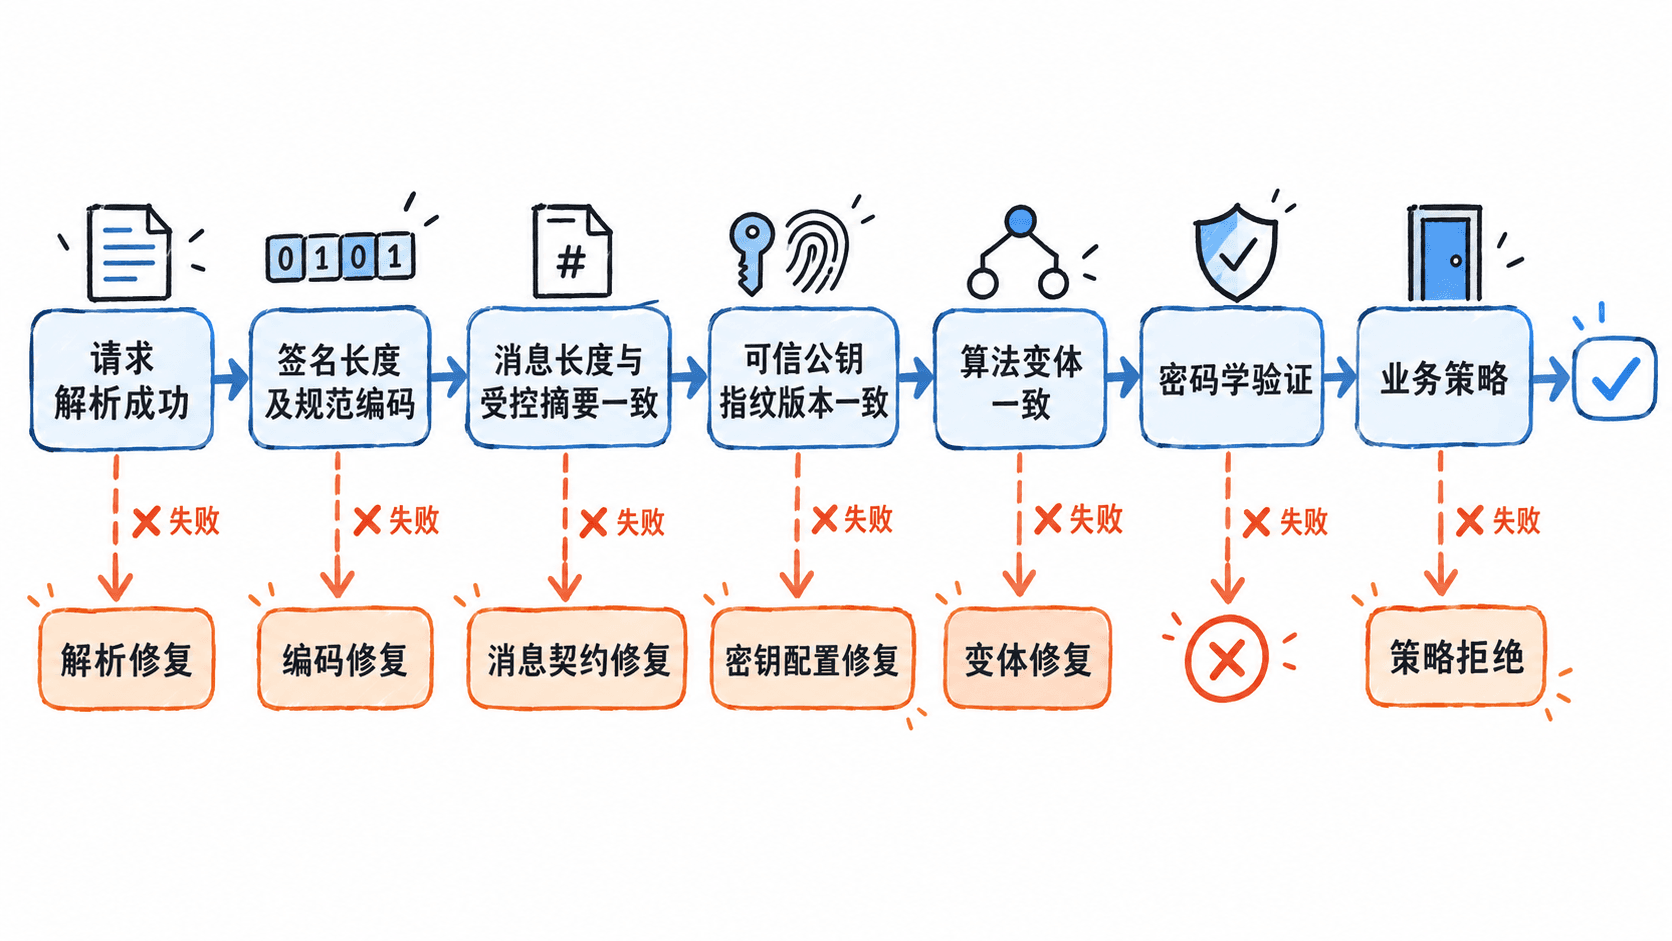
复现一个看不见的换行差异
将以下完整程序保存为 diagnose.cjs,执行 node diagnose.cjs。消息只是公开教学文本;摘要只输出是否一致,公钥也只输出比较结果,程序不会泄露生成的私钥。
const { generateKeyPairSync, createHash, sign, verify } = require('node:crypto');
const pair = generateKeyPairSync('ed25519');
const sender = Buffer.from('hello\n', 'utf8');
const receiver = Buffer.from('hello', 'utf8');
const signature = sign(null, sender, pair.privateKey);
const digest = value => createHash('sha256').update(value).digest('hex');
// 两端必须对相同材料类型计算指纹。
const sentPublic = pair.publicKey.export({ type: 'spki', format: 'der' });
const trustedPublic = pair.publicKey.export({ type: 'spki', format: 'der' });
console.log('sender bytes:', sender.length);
console.log('receiver bytes:', receiver.length);
console.log('message digest equal:', digest(sender) === digest(receiver));
console.log('signature bytes:', signature.length);
console.log('key fingerprint equal:', digest(sentPublic) === digest(trustedPublic));
console.log('original verified:', verify(null, sender, pair.publicKey, signature));
console.log('received verified:', verify(null, receiver, pair.publicKey, signature));
// 修复字节契约后验签,不是尝试各种裁剪直到通过。
const corrected = Buffer.from('hello\n', 'utf8');
console.log('correct bytes verified:', verify(null, corrected, pair.publicKey, signature));
预期输出:
sender bytes: 6
receiver bytes: 5
message digest equal: false
signature bytes: 64
key fingerprint equal: true
original verified: true
received verified: false
correct bytes verified: true
公钥与签名长度正确,原消息可以验证,缩短后的消息不能验证,所以根因落在消息契约。修复是让接收端保留规定的字节,或让两端在签发前采用同一规范化规则,而不是验签失败后自动尝试删除空白。
相同长度还需要逐项比对
中文文本可能经不同 Unicode 形式编码,JSON 的键顺序和数字表达也可能不同;消息长度相同并不能证明字节相同。对受控夹具输出十六进制,找出第一个不同偏移,再定位上游的序列化或中间件转换。
若原始消息字节、公钥和签名都完全相同,却只有某端失败,使用 RFC 固定向量单独检查该端库。向量失败意味着环境、算法调用或导入路径有问题;向量成功而业务包失败,则继续检查变体、协议编码与异常输入策略。
大型消息中,某端使用 Ed25519ph,另一端使用普通 Ed25519 对摘要签名,二者不能互验。修复时应遵循协议定义,不能不断更换哈希直到碰巧通过。Node.js 的 Ed25519 一次性接口要求算法参数为 null,具体调用见 官方文档。
把根因变成回归用例
修复后保留最小原始字节、公开测试公钥和失败变体,验证正面及负面结果。若根因是中间件改变正文,回归用例必须穿过真实中间件,而不是只调用底层验签函数;否则未来部署仍可能复发。
诊断记录至少包含协议版本、密钥版本、运行时版本、输入长度和失败阶段,且有明确保留期限。正文摘要对低熵数据也可能泄露信息,应根据敏感程度选择受控采样而非默认全量记录。
如果失败与某次轮换时间高度相关,检查验证节点缓存是否还持有旧公钥、是否将一个密钥标识重复绑定到不同材料。先纠正注册与缓存,再复跑协议夹具;在服务恢复前保持认证失败,不能暂时跳过校验。