
密码学与证书 / 系统课时
确定签名方案使用场景
确定签名方案使用场景
同一个有效签名可以用于校验文件、认证请求或保留签发证据,但这些场景需要的附加条件不同。本篇从三个具体任务出发,确定签名应覆盖什么、可信公钥从哪里来,以及业务仍须检查哪些条件。
学习目标
- 区分完整性、主体认证和签发证据的需求。
- 为场景明确消息范围与公钥信任来源。
- 识别签名不能承担的授权和新鲜性判断。
文件校验重在内容与发布者
安装包下载后验证签名,能够检查文件是否与签发时一致。需要先从可信渠道获得发布方公钥;若从同一个可被攻击的网站下载文件和未知公钥,攻击者可以全部替换。文件哈希只能辅助定位内容,单独公布哈希也不解决发布者信任。
签名还应覆盖版本、平台和文件用途。只有文件字节被认证,旧版本仍可能拥有有效签名;安装器必须另行判断是否允许降级。离线分发可以保留验签能力,但撤销信息的新鲜性需要独立安排。
请求认证必须绑定当前动作
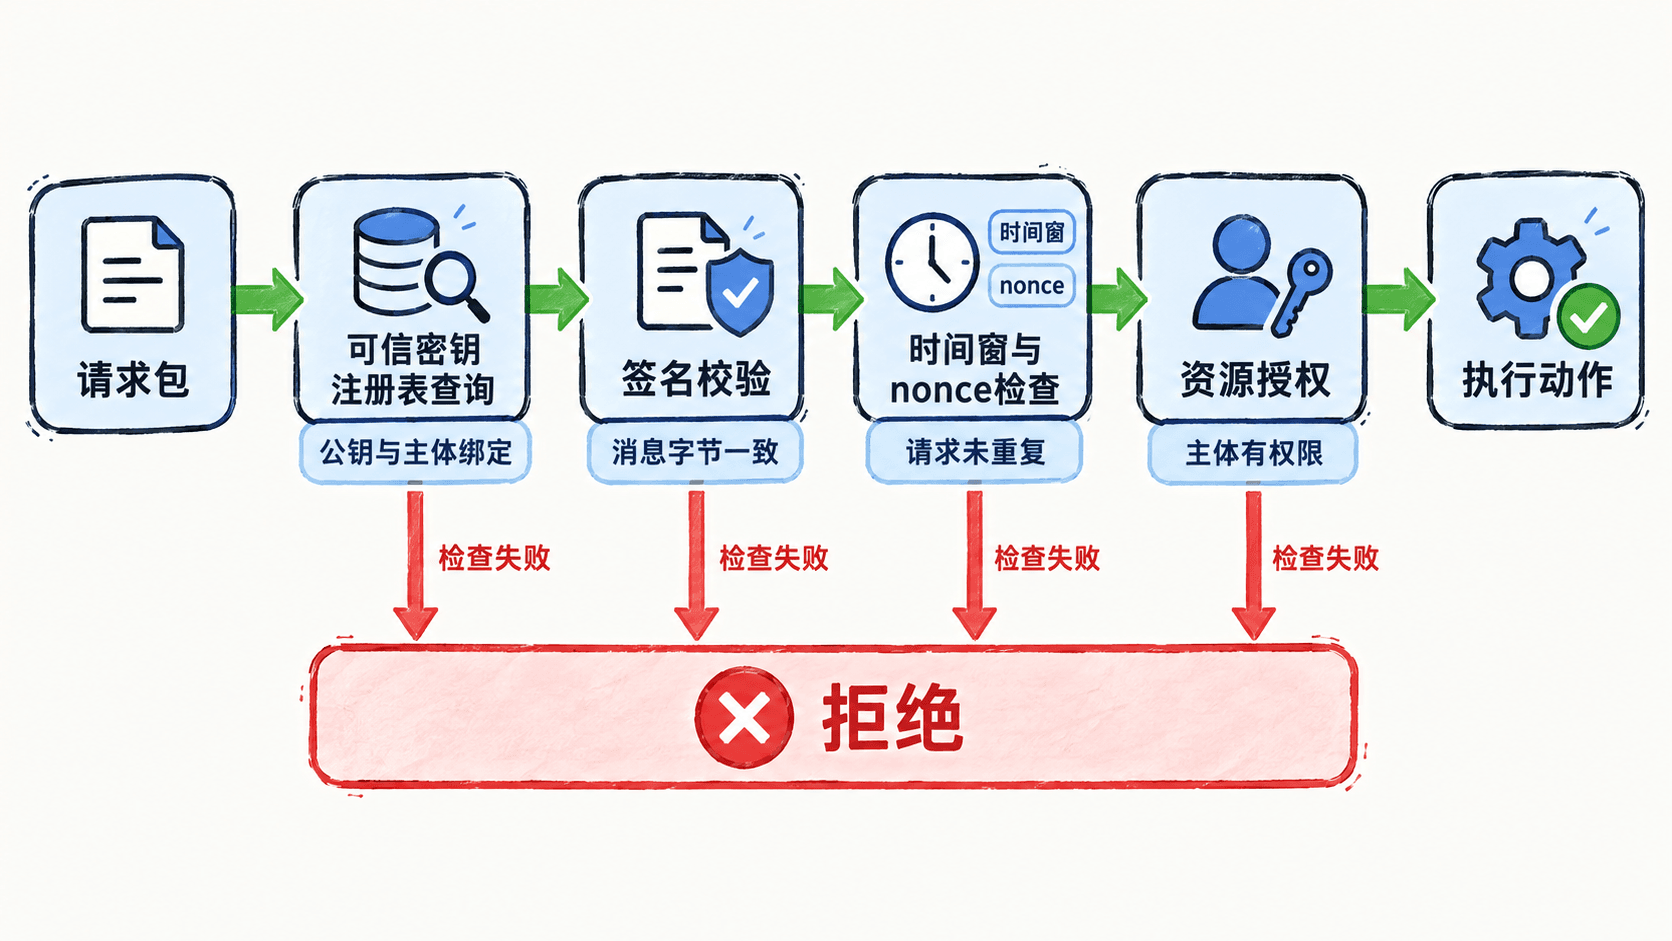
API 请求签名应覆盖方法、目标资源、正文以及时间或 nonce 等认证信息。只签正文,攻击者可能把相同正文放到不同路径;只签时间戳,又不能防止正文被替换。覆盖范围要与最终执行的业务动作一致。
验证方先通过受控注册表把密钥标识映射到主体,再验证签名及新鲜性,最后检查主体是否有资源权限。用户自己提交一个公钥并证明持有对应私钥,只能证明“持有这个私钥”,尚未证明它属于系统里的某个账户。
证据需要保留当时的上下文
合同或审计记录中的数字签名可作为技术证据的一部分,但可信身份、密钥控制、签发时间与验证策略仍决定证据能说明什么。密钥泄露后出现的签名,不能仅凭密码学验证结果判断是谁实际执行了签发。
工程上可保存原始消息、签名、公钥版本、身份绑定记录和可信时间依据,并记录当时采用的验证策略。不要重新序列化消息后丢弃原始字节,否则未来复核可能因空格、字段顺序或编码变化而失败。
先写可检验的需求
| 场景 | 签名覆盖内容 | 算法以外的必要检查 |
|---|---|---|
| 软件发布 | 文件或受控清单 | 公钥来源、平台、版本策略 |
| API 认证 | 实际动作与认证元数据 | 时间窗、去重、主体授权 |
| 审计留档 | 完整原始记录 | 身份绑定、时间依据、密钥状态 |
如果所有参与方处在同一信任域且不需要公开验证,MAC 可能已经满足需求。若验证节点不应拥有伪造能力,公钥签名的权限分离更合适。这是根据威胁模型作出的设计判断,而非仅凭算法强度作出的结论。
HTTP 场景可参考已定义覆盖组件与验证规则的 RFC 9421。选择成熟协议后仍须写出应用要求:允许谁签、签什么、何时有效,以及验证失败时如何阻止业务执行。