
密码学与证书 / 系统课时
保护接口签名重放攻击
保护接口签名重放攻击
攻击者不需要伪造签名,只要再次发送一个仍然有效的请求就可能重复触发操作。本篇用时间窗和服务端 nonce 消费记录建立防重放流程,运行重复、过期和未来请求测试,并解释多实例部署时的原子性要求。
学习目标
- 解释确定性签名为什么不能判断请求是否已使用。
- 实现带时间边界的 nonce 校验与消费。
- 区分认证去重、业务幂等与多节点一致性。
时间窗限制旧请求存活
时间戳必须由签名保护,服务器用自己的可信时间检查。本例允许请求最多早 30 秒、最多晚 5 秒。未来容差用于有限时钟偏差,不能不设上界;否则攻击者可以保存未来有效的包,等更晚再次使用。
时间窗只限制可重放的时间范围,不保证这个范围内只用一次。RFC 9421 重放讨论指出应用仍需采取新鲜性措施。时间同步、异常时钟跳变和窗口配置都应纳入运行策略。
nonce 的意义在服务端记录
客户端为每个认证包生成足够长的随机 nonce,并把它纳入签名。服务器以密钥标识与 nonce 共同建立记录,验证签名和权限后原子地尝试消费。相同记录已经存在时拒绝,首次消费成功后才允许进入业务。
记录的过期时间至少覆盖该请求仍可能通过时间检查的期间。本例取请求时间加 30 秒,正好匹配旧请求边界;不能简单在接收时间后保留几秒。过早删除会让同一个包重新获得首次使用的机会。
本例使用整数秒,在请求时间加 30 秒这一边界仍允许请求,所以记录此时必须保留。代码仅在过期时间严格小于当前时间时清除;实际共享存储的 TTL 还应覆盖完整接受窗并留时钟与到期粒度余量。
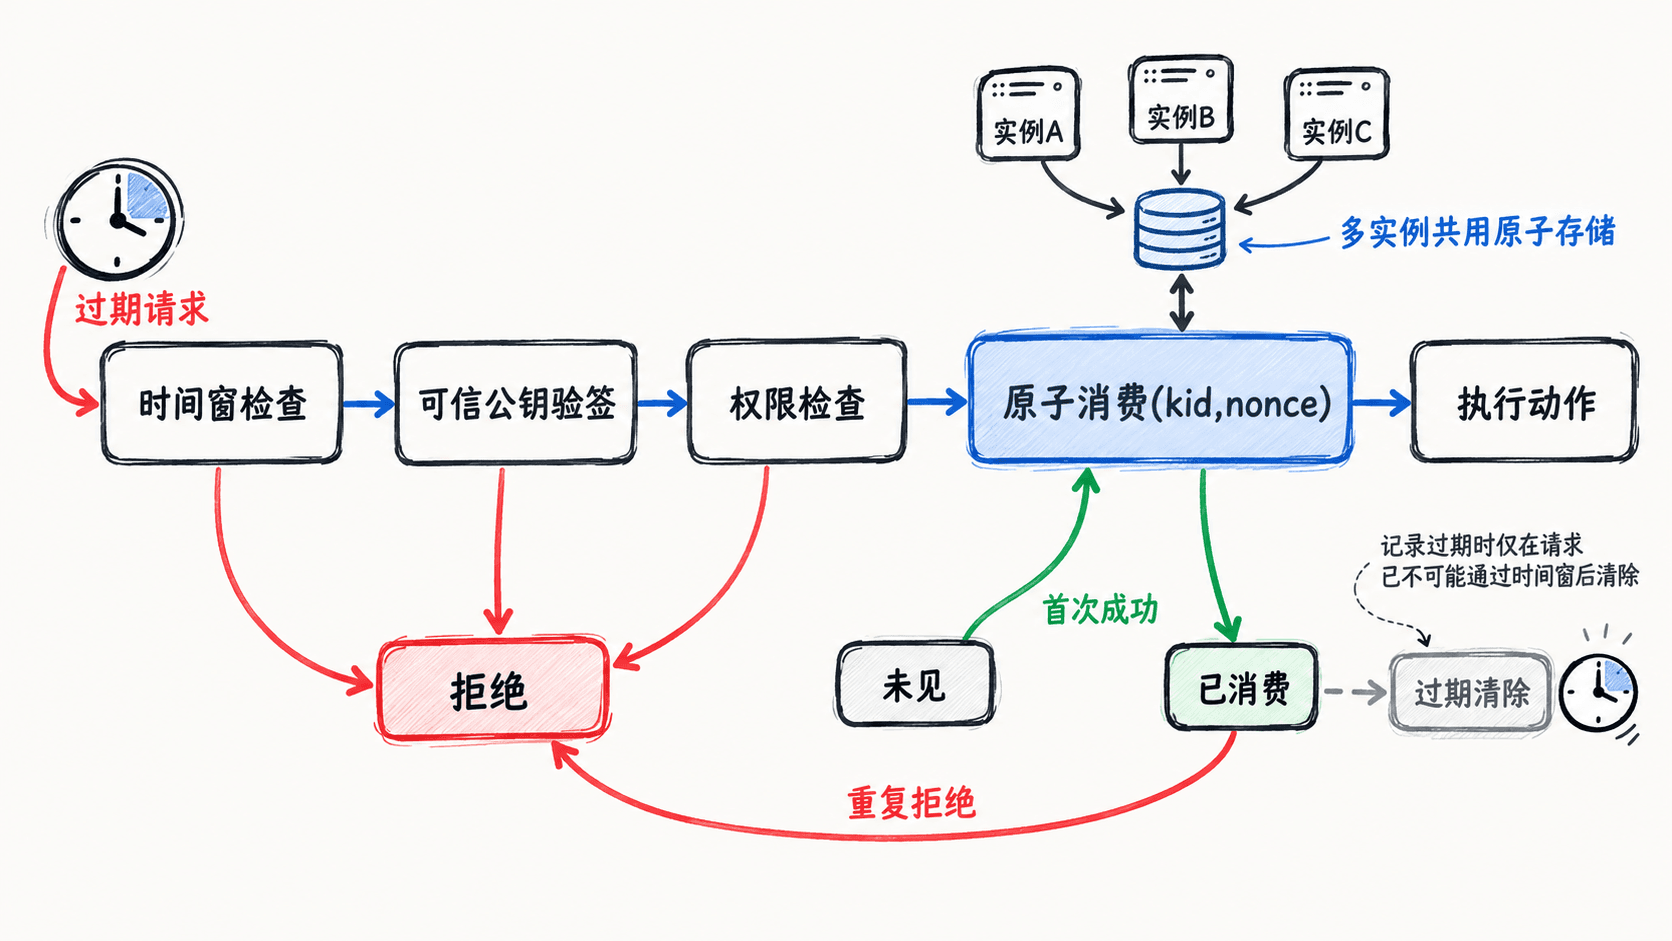
用模拟时钟验证边界
以下完整程序保存为 replay-check.cjs,执行 node replay-check.cjs。Map 的检查和写入在同一同步函数中完成,仅代表单进程教学模型,不适用于多个服务器副本。
const { generateKeyPairSync, randomBytes, sign, verify } = require('node:crypto');
const pair = generateKeyPairSync('ed25519');
const now = 1750000000;
const seen = new Map();
const bytes = r => Buffer.from(JSON.stringify(['replay-v1', 'api.example.test',
  r.kid, r.timestamp, r.nonce, r.action]));
function issue(timestamp) {
  const r = { kid: 'client-1', timestamp, nonce: randomBytes(16).toString('hex'),
    action: 'create-invoice' };
  r.signature = sign(null, bytes(r), pair.privateKey);
  return r;
}
function accept(r) {
  if (r.kid !== 'client-1' || !Number.isSafeInteger(r.timestamp) ||
      typeof r.nonce !== 'string' || !/^[0-9a-f]{32}$/.test(r.nonce) ||
      r.action !== 'create-invoice') return 'invalid';
  if (now - r.timestamp > 30 || r.timestamp - now > 5) return 'time';
  if (!verify(null, bytes(r), pair.publicKey, r.signature)) return 'signature';
  // 本例的主体只允许这个动作;授权在消费nonce之前完成。
  for (const [key, expiry] of seen) if (expiry < now) seen.delete(key);
  const key = JSON.stringify([r.kid, r.nonce]);
  // 同步单进程内没有await;生产需共享存储的原子创建操作。
  if (seen.has(key)) return 'replay';
  seen.set(key, r.timestamp + 30);
  return 'accepted';
}
const request = issue(now);
console.log('first:', accept(request));
console.log('repeat:', accept(request));
console.log('expired:', accept(issue(now - 31)));
console.log('future:', accept(issue(now + 6)));
console.log('changed timestamp:', accept({ ...issue(now), timestamp: now + 1 }));
预期输出:
first: accepted
repeat: replay
expired: time
future: time
changed timestamp: signature
最后一个用例仍在时间窗内,却修改了已签字段,所以在签名阶段拒绝。边界测试还应包含恰好早 30 秒和晚 5 秒,两者按本例规则可接受。实际生产要明确比较符号、时间单位及整数范围,避免毫秒和秒混用。
多副本需要共同的消费决定
两个服务节点分别查询 nonce 后再写入,会出现同时认为“未见”的竞争。应使用共享存储的原子创建与到期机制,明确失败时是否拒绝、超时能否重试。缓存不可用时继续接受,会直接破坏防重放保证。
容量也属于安全边界。只为通过签名、时间和权限检查的请求保留记录,限制每个主体频率和全局容量,并保证已接受记录不会被过早驱逐。普通缓存的随机淘汰策略可能让窗口内 nonce 再次可用。
随机 nonce 碰撞概率很低,但不能作为“忽略已有记录”的理由。遇到已有 nonce 一律拒绝,客户端重新生成并签发;同一密钥在多个客户端进程使用时,也要确保各进程依赖可靠随机源。
nonce 去重不等于交易幂等
消费 nonce 后业务失败,这个认证包仍然不能重放。客户端需要重新签发认证包,使用相同业务幂等标识查询或重试;业务侧根据持久化交易记录返回既有结果,避免再次扣款。
业务执行与 nonce 写入并非天然处在同一事务中。系统应定义“已认证但未完成”的状态和恢复机制,而不是宣称一次 nonce 原子写入就实现端到端恰好一次。通过并发重复请求及故障注入检验这些状态,才能把算法保护落实到操作行为。