
密码学与证书 / 系统课时
设计请求签名认证流程
设计请求签名认证流程
请求签名只有覆盖实际执行的动作,并使用可信主体的公钥,才能成为认证。本篇定义一个受限请求协议,用客户端签发和服务端认证函数验证方法、目标与正文的绑定,并检查修改路径后的请求被拒绝。
学习目标
- 明确请求签名覆盖的组件和密钥身份绑定。
- 实现客户端与服务端一致的签名字节。
- 区分签名认证、重放保护和资源授权。
定义请求而不是只定义签名
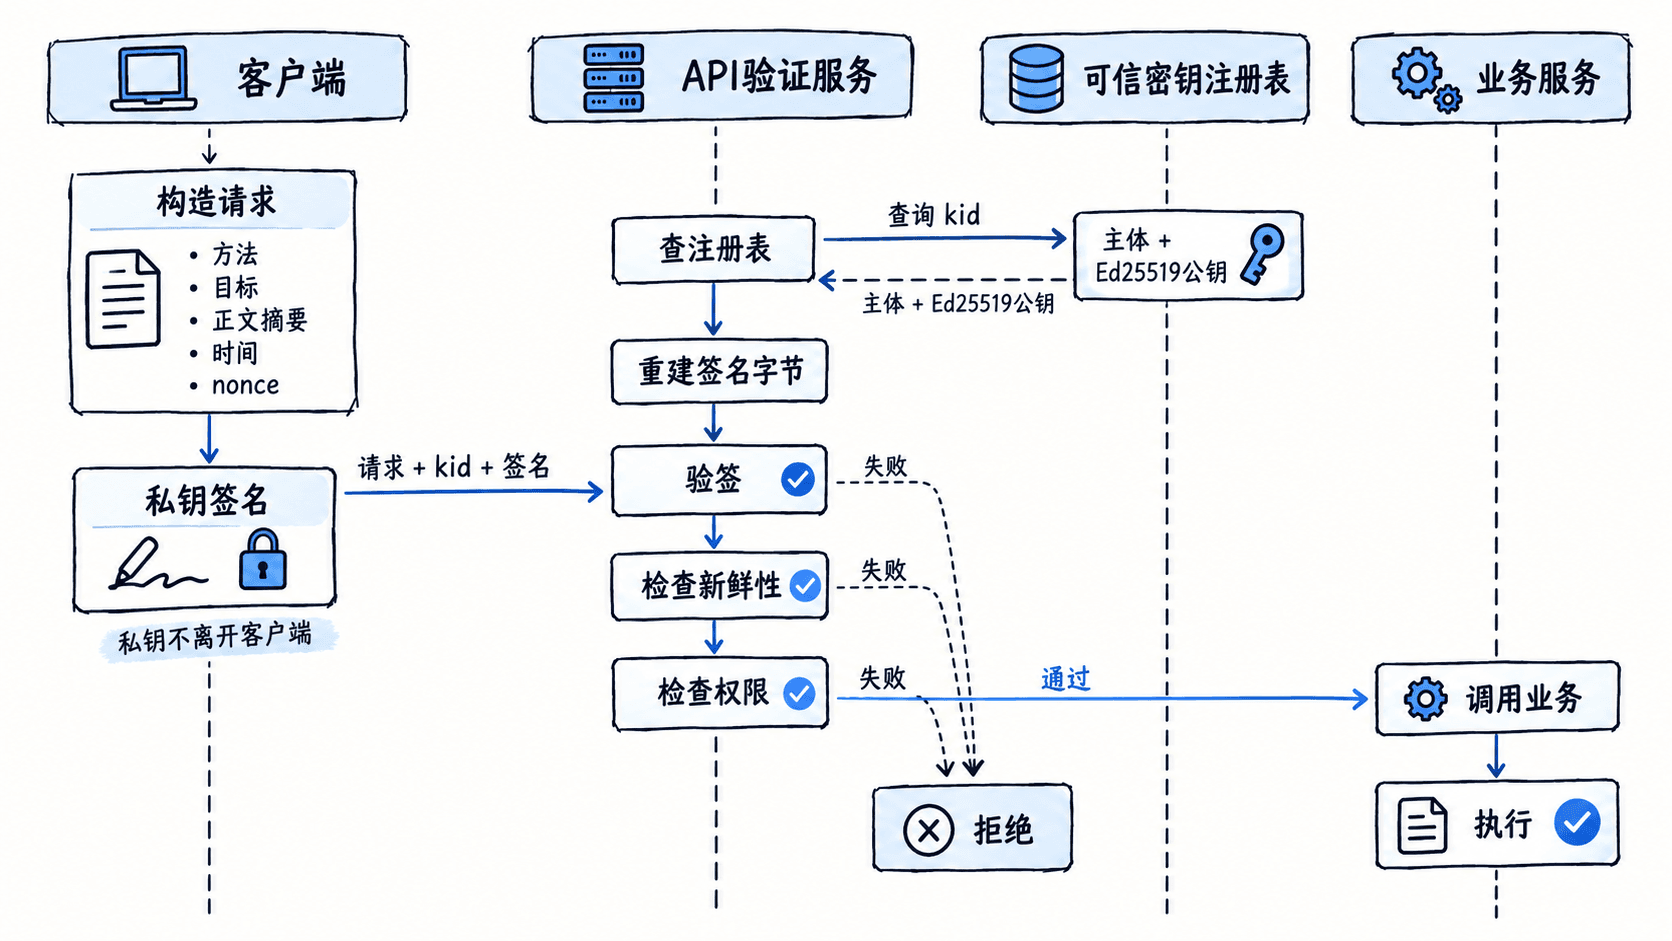
签名覆盖域标识、密钥标识、HTTP 方法、authority、路径、正文摘要、时间戳和 nonce。正文摘要用于绑定实际原始正文;这仍是普通 Ed25519 对协议字节的签名,不能称为 Ed25519ph。服务端必须自己重算正文摘要,不接受客户端声称的摘要作为事实。
本例只支持固定 authority 和不含查询串的路径。真实 HTTP 协议还要处理重复查询参数、代理改写、大小写和内容编码等规则。工程集成优先考虑 RFC 9421 的消息覆盖机制,下面的受限教学格式不是该标准的实现。
信任来自密钥注册记录
kid 是查询受控公钥记录的索引,记录绑定算法、主体和用途。服务器不能从未认证请求提供的 URL 任意下载公钥,也不能仅因客户端提交了一个有效密钥就认定账户身份。密钥注册本身需要受认证的管理流程。
算法由可信记录限定为 Ed25519。即使协议未来支持其他算法,也应由密钥策略选择允许方案,不能让请求直接驱动任意算法分支。注册记录还应有启用时间、撤销状态与环境范围。
实现受限协议的认证闭环
将以下完整程序保存为 request-auth.cjs,执行 node request-auth.cjs。时间是固定的模拟时钟,nonce 用于展示覆盖范围;本例没有服务端去重状态,不能作为完整防重放服务部署。
const { generateKeyPairSync, createHash, sign, verify } = require('node:crypto');
const pair = generateKeyPairSync('ed25519');
const registry = new Map([['client-1', {
  algorithm: 'ed25519', subject: 'billing-client', publicKey: pair.publicKey }]]);
function signingBytes(r) {
  // 限制目标形式;生产协议必须定义查询串和代理处理规则。
  if (r.method !== 'POST' || r.authority !== 'api.example.test' ||
      !/^\/[a-z-]+$/.test(r.path) || !Number.isSafeInteger(r.timestamp) ||
      typeof r.kid !== 'string' || typeof r.nonce !== 'string' ||
      !Buffer.isBuffer(r.body)) throw new Error('request');
  const digest = createHash('sha256').update(r.body).digest('base64url');
  return Buffer.from(JSON.stringify(['request-v1', r.kid, r.method,
    r.authority, r.path, digest, r.timestamp, r.nonce]), 'utf8');
}
function authenticate(r) {
  const record = registry.get(r.kid);
  if (!record || record.algorithm !== 'ed25519') return null;
  // 返回受控注册记录的主体,不能使用请求自报的身份。
  return verify(null, signingBytes(r), record.publicKey, r.signature)
    ? record.subject : null;
}
const request = { kid: 'client-1', method: 'POST', authority: 'api.example.test',
  path: '/invoice', body: Buffer.from('{"amountCents":1200}'),
  timestamp: 1750000000, nonce: 'teaching-request-1' };
request.signature = sign(null, signingBytes(request), pair.privateKey);
console.log('subject:', authenticate(request));
console.log('changed path:', authenticate({ ...request, path: '/refund' }));
console.log('changed body:', authenticate({ ...request, body: Buffer.from('{}') }));
console.log('unknown key:', authenticate({ ...request, kid: 'unknown' }));
预期输出:
subject: billing-client
changed path: null
changed body: null
unknown key: null
代码返回主体只是认证阶段的结果。真实入口还需有界读取正文、严格解析签名字段并处理异常,将未知密钥、非法编码和验签失败作为受控拒绝。不要在异常分支继续执行接口逻辑。
把执行与验证绑定
服务器必须将重算摘要的同一份正文用于业务解析,把已验证路径映射到实际处理器,并检查主体是否拥有该方法和资源权限。若验证后再次读取不同正文,或者代理把目标改写而验证仍使用旧值,就可能认证一种动作却执行另一种动作。
时间戳必须进入签名字节,但签了时间戳不等于检查了时间。nonce 也必须进入签名字节,但只有服务端记录是否使用过才能拒绝重复。本例把这两个字段加入协议,为后续新鲜性策略提供可验证依据。
对于携带查询串的接口,要明确原始请求目标的获取点。若入口代理删除参数,服务只能看到改写后的目标,就无法验证客户端所签的原始动作;应在可信边界内验证,或采用各端认可的标准组件规则。
用攻击动作验收覆盖范围
评审时分别改变方法、authority、路径、正文、密钥标识和认证元数据,确认签名失败或在协议校验阶段拒绝。同时测试签名有效但权限不足的主体,证明认证没有绕过授权。
对客户端重试还需定义业务幂等性。一次有效请求在业务执行后网络断开,客户端可能不知道结果;nonce 去重只能阻止再次接受相同认证包,不能替客户端恢复交易结果。认证状态与业务请求标识应有各自明确的职责。